Americanfortress的研究人员推出了一种零知识加密框架,旨在在不泄露私有恢复短语或公开交易记录的情况下证明所有权关系。米哈尔·波斯皮耶扎尔斯基表示,该技术要求攻击者投入等值的个人资金,从而使跨链桥黑客攻击在经济上变得不可行。
零知识技术取得突破,使“Bridge”黑客攻击“行不通”
分享
要点:
- Americanfortress 推出了 ZK-POSP,可在不暴露助记词的情况下将 1 个钱包的密钥进行关联。
- 首席执行官米哈尔·波斯皮耶扎尔斯基指出,ZK-POSP 通过要求攻击者投入 1:1 的用户资金,使得跨链桥黑客攻击在经济上不可行。
- 通过将SDK集成到Metamask中,系统可在3秒内为用户自动生成1份证明。
解决区块链的多密钥隐私困境
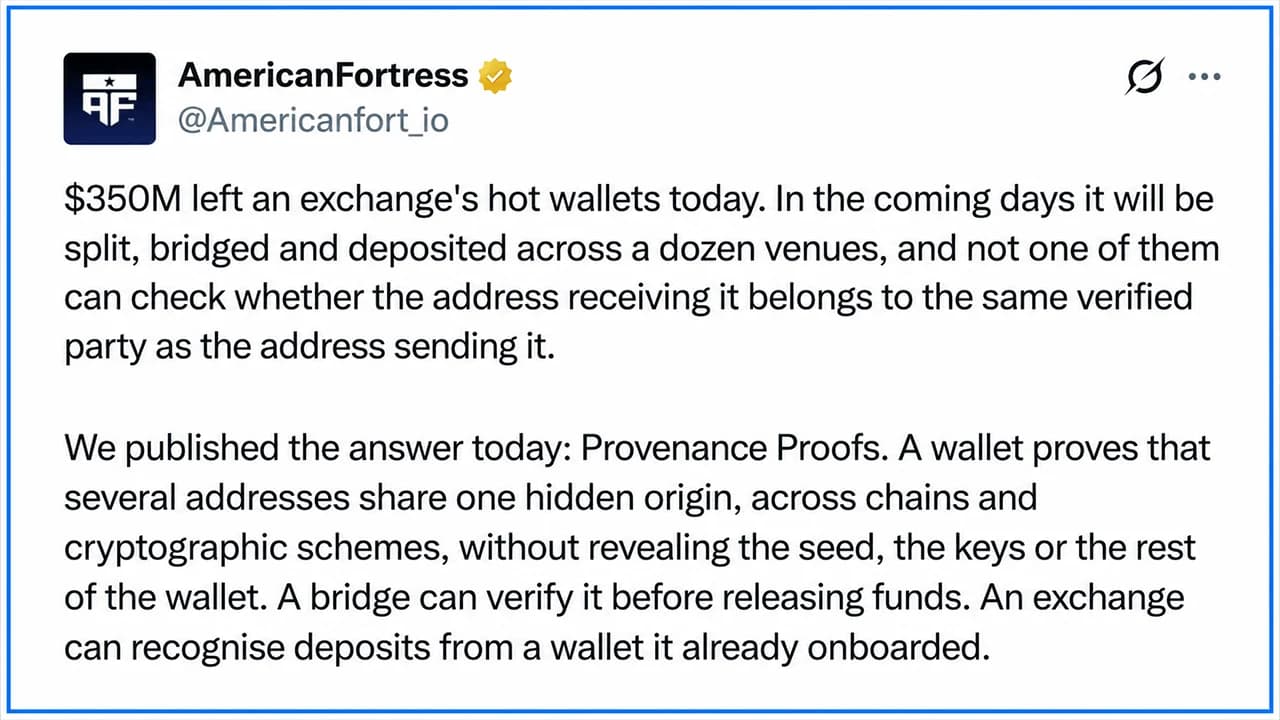
加密公司 Americanfortress 的研究人员公布了一种加密技术,解决了区块链领域最棘手的难题之一:如何在不泄露私有助记词或向公众暴露交易记录的情况下,证明多个加密货币地址、身份密钥或合规标识属于同一个钱包。
这项突破性成果详见 9 月 24 日发布的研究论文,是对零知识(ZK)密码学的进一步拓展。虽然现有的 ZK 工具可以证明单个地址是由真实钱包合法生成的,但现实世界的金融活动往往需要展示多个密钥之间的关联关系。 迄今为止,要证明这些关联,就必须披露秘密恢复短语,或者公开钱包中的所有地址。 为解决这一问题,研究人员文森佐·博塔(Vincenzo Botta)、米哈尔·波斯皮耶扎尔斯基(Michal Pospieszalski)、埃马努埃莱·拉格诺利(Emanuele Ragnoli)和贾斯图斯·兰维尔(Justus Ranvier)设计了三种灵活的披露方案,让用户能够自主控制披露信息的范围。
防范漏洞利用与地址劫持
当被问及 ZK-POSP 框架将如何改变依赖地址劫持或欺骗的攻击者的局势时,Americanfortress 首席执行官米哈尔·波斯皮耶沙尔斯基强调了该协议对去中心化金融(DeFi)的影响。
“当ZK-POSP被集成到DeFi协议中时,每笔交易在处理前都必须通过额外的安全检查,”波斯皮耶扎尔斯基表示。“无论哪一方发起交易,都必须证明资金来源和目标地址属于同一个实体。这使得从跨链桥中窃取资金变得困难得多。 “若要绕过这一验证步骤,攻击者首先需要投入等额自有资金并发起一笔合法交易。届时,利用跨链桥进行攻击在经济上将不再可行。”尽管背后涉及复杂的密码学机制,但波斯皮耶沙尔斯基指出,用户的日常使用体验将不受影响。
“我们正在将软件开发工具包(SDK)集成到 MetaMask 中,该工具包会自动生成所需的证明,”Pospieszalski 解释道,“用户将在界面中看到一条状态通知,提示正在生成证明。该过程大约需要三秒钟,因此我们预计不会造成任何使用障碍。”
他补充道,在交易最终确认前,由 DeFi 侧预言机对证明进行验证。若验证失败,资金将自动退还至来源地址,这为用户提供了一个可见的额外安全步骤,既增强了信任感,又不会增加操作复杂性。
面向审计与合规的精细化隐私保护
该框架还解决了合规方面的障碍,例如在不泄露元数据或导致链下交易图重建的情况下,为审计人员生成支付来源证明。 “‘为了向第三方展示钱包活动,用户会生成一个与特定链上交易紧密关联的零知识证明,’波斯皮耶扎尔斯基向 Bitcoin.com News 表示。‘例如,如果鲍勃需要证明他从爱丽丝的指定地址收到了资金,该证明可让验证者在链上验证该确切地址。 该证明不仅向该唯一交易对手确认了涉及的具体地址,同时也证明了发件人的所有权,而不会暴露无关的钱包交易历史。” 由于仅披露了公共账本上已存在的、与该交易相关的数据,外部审计员无法重建更广泛的链下交易图谱。
实际应用与后量子安全准备
除了审计和DeFi跨链桥之外,研究团队还概述了该技术在日常加密货币交互中的若干即时用途,包括在发送资金前通过地址簿验证新支付地址是否属于经过验证的收款人。该技术还使加密货币交易所能够在验证反洗钱(AML)状态的同时,在处理入账存款时保护用户的匿名性。
如果用户在发生安全漏洞后轮换了安全密钥,系统可证明其连续性,验证新密钥在不影响安全性的前提下继承了旧密钥的历史记录。此外,这些证明设计上可与后量子加密标准协同工作,确保面对未来量子计算威胁时的长期安全性。
通过实现对隐私和验证的精确控制,该框架旨在弥合公共区块链上监管要求与个人金融隐私之间的差距。

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。