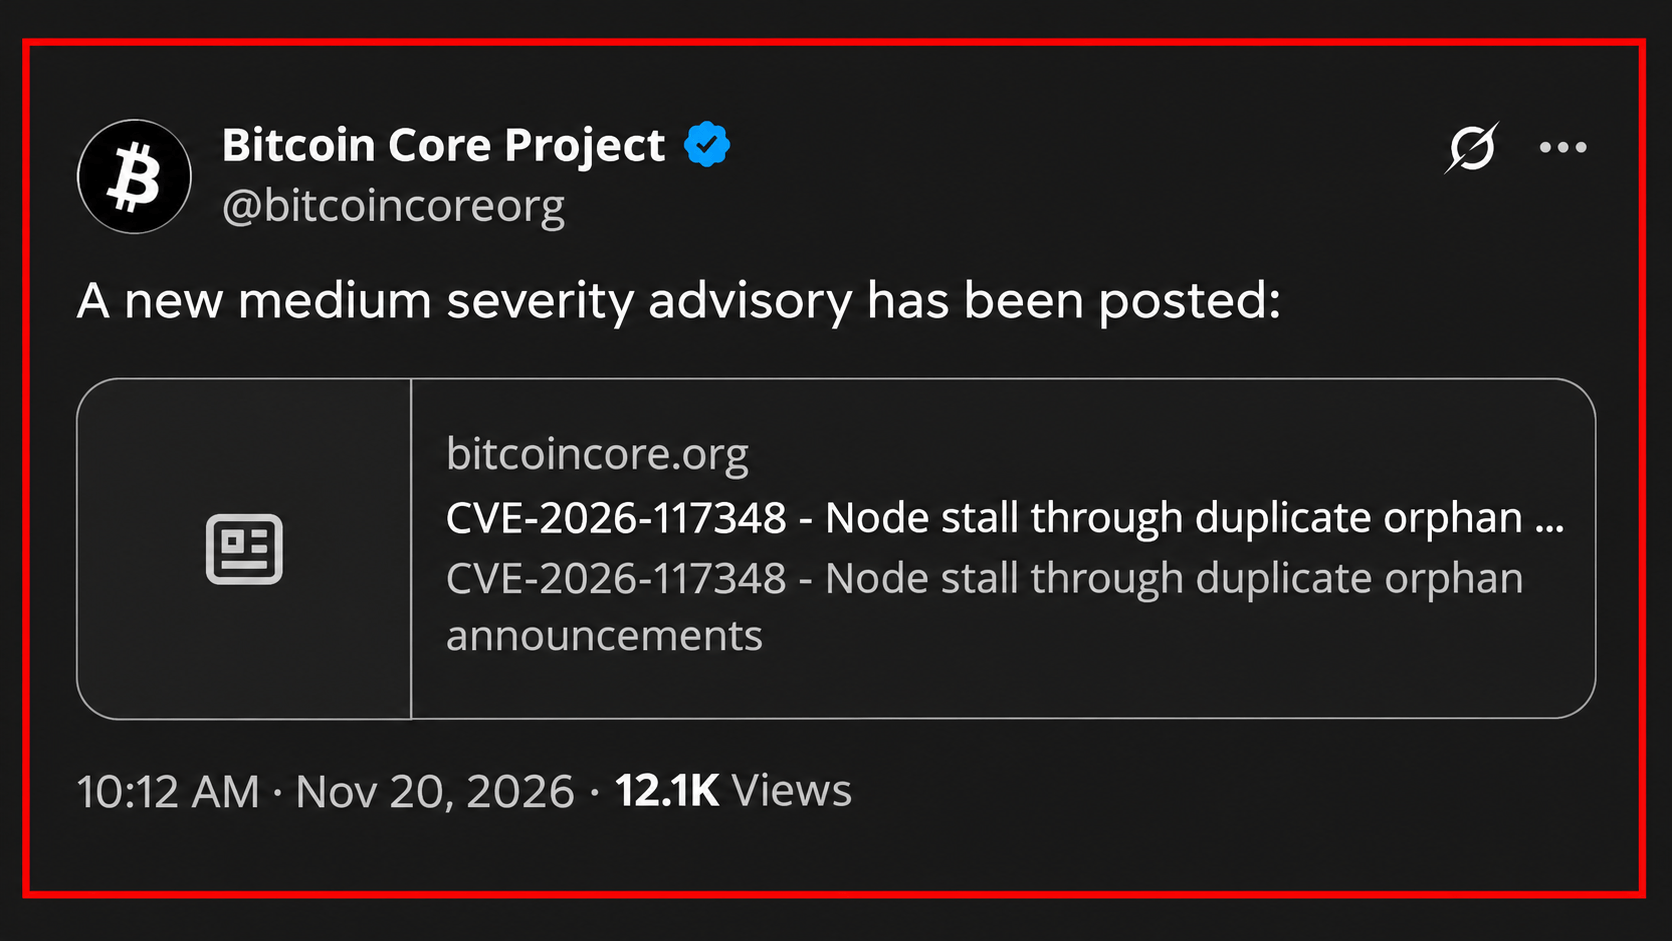
比特币核心(Bitcoin Core)于2026年11月20日(星期五)披露了一个中等严重程度的漏洞,该漏洞允许恶意对等节点通过反复发布交易公告来暂时瘫痪节点。这一漏洞是通过人工智能辅助的安全研究发现的,凸显了自动化漏洞检测如何正在改变加密货币软件的安全格局。
人工智能发现比特币核心安全漏洞 节点或暂时冻结

分享
要点
- 新披露的比特币核心漏洞引发了人们对关键网络基础设施韧性的新一轮质疑。
- 人工智能正在揭示那些经年累月传统软件审查都未能发现的安全漏洞。
- 自动化漏洞研究的日益成熟,正迫使加密货币开发者重新审视应对安全威胁的响应速度。
该漏洞编号为 CVE-2026-117348,名为“通过重复孤儿区块公告导致节点停滞”,可能导致受影响的比特币节点每收到一条恶意消息,就无法处理传入的区块和交易长达十多秒。
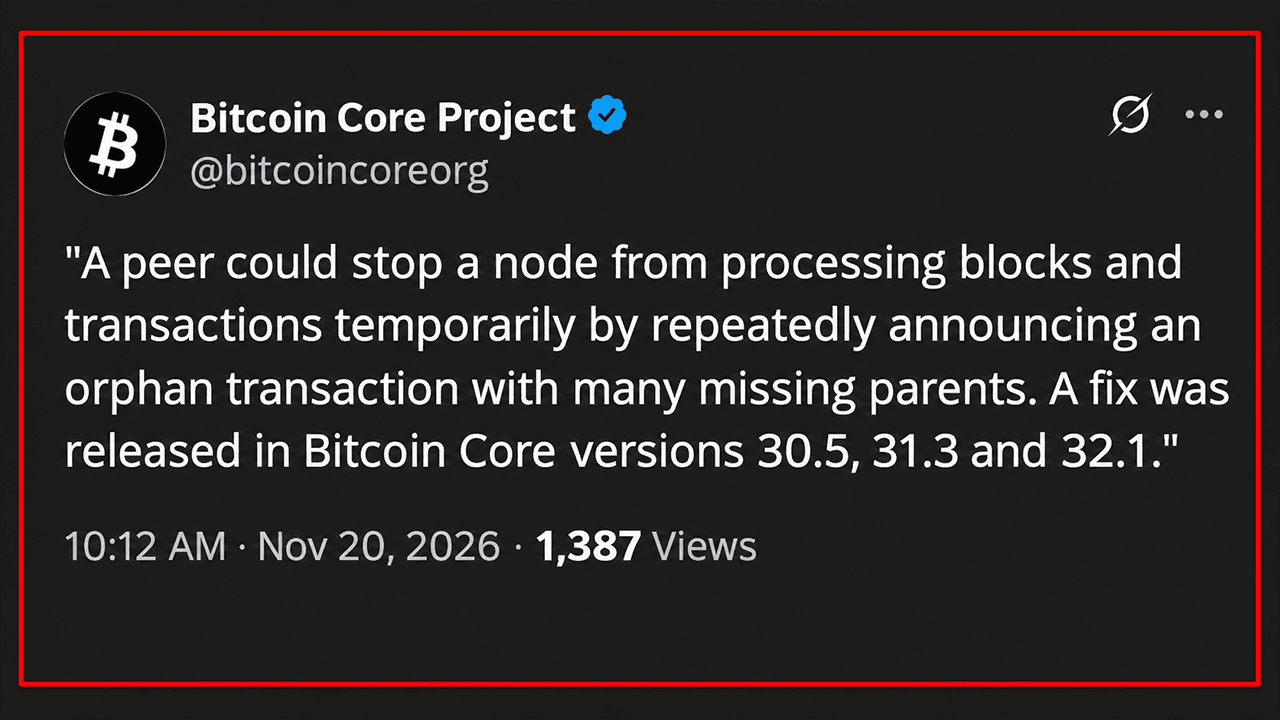
根据比特币核心(Bitcoin Core)官方披露,该问题影响了 29.0 至 29.5 版、30.0 至 30.4 版以及 31.0 至 31.2 版。 修复更新已包含在 30.5、31.3 和 32.1 版本中,而已停止维护的 29.x 分支将不再获得后续补丁。
AI扫描器如何发现比特币核心的节点停滞漏洞
名为 Bitcoin Core 的软件开发团队维护着一个名为“孤儿区”(orphanage)的临时存储区域,交易会在该区域等待缺失的父交易。当另一位网络参与者广播其中一笔交易时,软件会检查其依赖关系,以确定应请求哪些缺失的信息。
该漏洞利用了该过程中一个被忽视的低效之处。比特币库存消息可能包含 50,000 条条目,但该软件未能忽略重复的交易公告。攻击者可以反复引用一个缺少数千个父交易的孤儿交易,迫使接收节点数千次执行相同的计算密集型检查。
每条被篡改的消息都可能导致处理过程停滞超过12秒,使受攻击的节点暂时无法处理传入的区块或其他网络通信。
这一发现源于“Project Loupe”——这是由 Block 旗下开源比特币开发部门 Spiral 的 Elias Rohrer 开发的一项基于大型语言模型(LLM)的自动化安全计划。比特币核心(Bitcoin Core)开发者 Gregory Sanders 随后验证了这一发现,并将其提交给该项目的安全团队。
Project Loupe 于 7 月 8 日报告了该漏洞。一位名为 Stutxo 的独立研究人员于 8 月 4 日提交了另一份报告,当天桑德斯也提交了修复性的拉取请求。开发人员于 8 月 6 日合并了该修复程序,比特币核心 32.1 版本于 10 月 27 日将其纳入。
11月20日的披露公告伴随着对受维护的旧分支的更新发布。该修复确保每个唯一的交易公告在每个库存消息中仅被处理一次。 尽管该漏洞可能导致临时性的拒绝服务攻击,但安全公告并未发现任何用于窃取比特币或永久性破坏节点的机制。
AI安全研究揭露区块链长期存在的弱点
此次披露正值加密货币基础设施领域借助AI辅助的漏洞研究迎来非凡的一年。
今年2月,一项由AI辅助的审查在XRP分类账拟议的“Batch”修正案正式启用前,发现其中存在一个关键的签名验证漏洞。另一项调查则在以太坊执行客户端Nethermind中发现了一个高危漏洞,该漏洞可能影响验证器的运行。
到5月下旬,研究员泰勒·霍恩比(Taylor Hornby)利用人工智能辅助审计系统,在Zcash的Orchard隐私协议中发现了一个存在四年的漏洞。该漏洞本可能导致无法被检测到的伪造ZEC出现,不过开发人员在公开披露前已对其进行了修复。8月又出现了一次引人注目的演示。 参与比特币安全计划的16名志愿者开发者在约一天内,针对390个项目共发现了4,962个问题,其中85个最初被归类为“严重”级。 然而,自动化发现也带来了相当大的复杂性。维护者面临着数千份需要人工核实的报告,而真正的安全隐患则与误报及证据不足的发现混杂在一起。
Lightning 核心开发人员还面临着大量由人工智能生成的漏洞报告,最终识别出真正需要通过修复版本解决的安全问题。其影响已超出防御性研究的范畴。安全专家担心,恶意行为者可能会利用类似技术来发现旧版软件中的弱点,这可能会缩短传统安全审计的有效期。
随着人工智能改变安全研究格局,比特币核心加速漏洞披露
鉴于这一发展态势,比特币核心(Bitcoin Core)于10月修订了其漏洞披露政策。被归类为“易于发现”的问题——包括通过相对简单的LLM辅助分析即可识别的弱点——现将与修复版本同步加速公开披露。 CVE-2026-117348 便是这一做法在实践中的例证。
这一事件同时也揭示了一个棘手的安全悖论:AI 能够比传统研究更快速地识别被忽视的漏洞,但其日益普及的特性,也可能赋予攻击者同等的能力。对于开源加密货币基础设施而言,核心挑战已不再仅仅是发现漏洞,而是要在攻击者利用这些信息之前,对其进行验证并加以修复。
本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Jamie RedmanNews Lead
杰米·雷德曼(Jamie Redman)是 Bitcoin.com News 的新闻主管(News Lead),也是一名常驻马萨诸塞州的金融科技记者。