比特币核心(Bitcoin Core)于2026年11月10日披露了三处安全漏洞,其中包括一个可能导致挖矿操作中断的高危缺陷,以及另外两个影响区块处理和Tor连接的漏洞。尽管开发人员已在2025年10月修复了这些问题,但其技术细节直至现在才对外公布。
比特币核心披露高危漏洞 可能停用挖矿节点

分享
要点
- 比特币核心(Bitcoin Core)本周披露了三个此前已修复的安全漏洞,其中包括一个可能中断挖矿操作的漏洞。
- 其中最严重的缺陷可能导致受影响的节点在区块链重组后无法生成有效的区块模板。
- 尽管默认安装不受影响,但仍有数千个节点可能受到另一项Tor配置漏洞的威胁。
比特币核心的漏洞如何导致挖矿操作停摆?
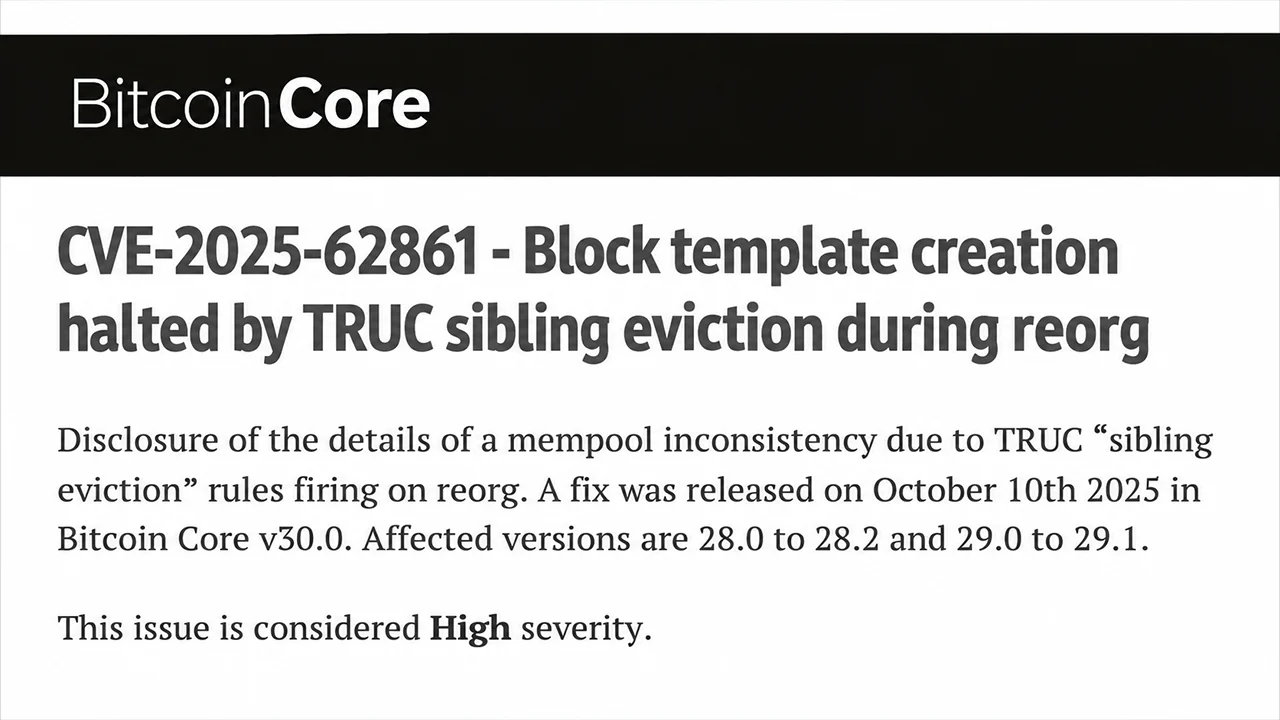
影响最严重的漏洞(编号为 CVE-2025-62861)影响了比特币核心 28.0 至 28.2 版以及 29.0 至 29.1 版。 该缺陷被归类为高危级别,涉及区块链重组期间的交易处理,可能导致挖矿节点无法构建有效的区块模板。
问题的核心在于第3版交易(通常称为TRUC交易),这类交易在内存池(mempool)的特殊限制下运行。在区块链重组期间,比特币核心可能会错误地移除某些交易,同时保留与其相关的交易,从而导致交易池内部出现不一致。
对于矿工而言,其后果尤为棘手。受影响的节点可能无法通过区块模板验证,这实际上会阻止它们生成新的挖矿任务,直到重新启动为止。矿机可能会继续对过时的模板进行哈希运算,这可能导致交易手续费损失并降低运营效率。
安全研究员 Niklas Goegge 于 2025 年 9 月 26 日报告了该缺陷。随后,开发者 Greg Sanders 提出了一项修复方案,并于 10 月 2 日合并,该方案有效防止了重组期间出现的问题性交易移除行为。
该修复方案于2025年10月陆续出现在Bitcoin Core 30.0、29.2和28.3版本中。尽管如此,在漏洞披露前后,仍有约9%的可达节点继续运行存在漏洞的版本。
另外两个比特币核心安全漏洞是什么?
第二个漏洞(CVE-2025-62859)被评定为中等严重性,涉及恶意构造的紧凑区块。攻击者可利用对修改后交易见证的不当处理,反复延迟区块下载。在特定网络条件下(包括遭到入侵的高带宽对等连接),这种干扰可能无限期持续。
研究员尤金·西格尔(Eugene Siegel)于2025年4月发现了这一漏洞。格雷戈里·桑德斯(Gregory Sanders)开发了修复方案,该方案已应用于比特币核心30.0和29.2版本。
与此同时,CVE-2025-62860 暴露了一个完全不同的问题,涉及入站 Tor 连接和可信对等节点权限。当操作员将 Bitcoin Core 的可选 -whitelist 设置配置为包含其 Tor 守护进程的地址时,入站连接可能会错误地继承本应仅授予可信对等节点的权限。
这些豁免削弱了某些拒绝服务防护措施和隐私保护机制。比特币核心(Bitcoin Core)指出,尽管标准配置仍然安全,但数千个可访问的主网节点可能受到了影响。
为什么比特币核心要等到 11 月才披露这些漏洞?
11月10日的公告遵循了比特币核心既定的披露时间表。开发人员在最后一个存在漏洞的主版本系列(29.x)于2026年10月27日达到生命周期终止状态之前,一直未公开技术细节。 与10月28日发布的三项由AI辅助的漏洞披露不同,这些问题遵循了传统的保密流程。 重要的是,这些漏洞均不会导致比特币被盗、未经授权的币种生成或共识失败,且未报告任何被利用的情况。挖矿漏洞需要特定的重组条件,这意味着其后果仅限于受影响的运营商,而非比特币本身。
对于比特币矿工和节点管理员而言,这一区别至关重要。即使漏洞无法危及资金安全,软件维护依然必不可少。这一事件表明,看似晦涩的交易处理缺陷,即使不威胁网络的基础共识,也可能引发切实的运营问题。
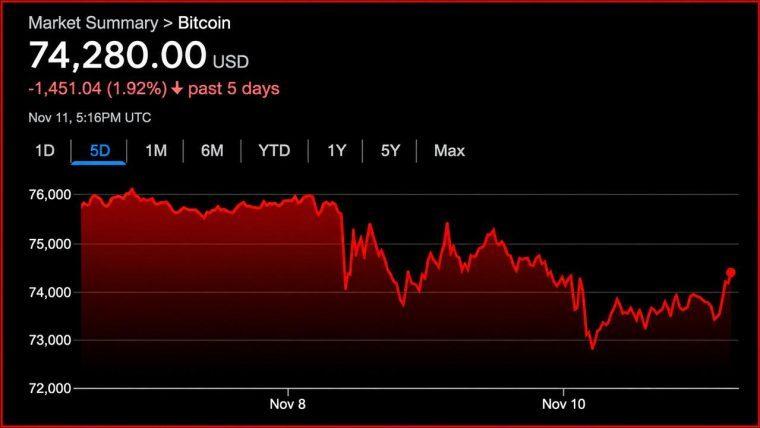
CPI数据公布后,比特币价格回升至7.4万美元以上,而ETF资金流出额超过10亿美元。专家质疑ETF资金流是否真的能预测市场走势,还是仅仅跟随价格波动。
立即阅读: CPI数据引发市场波动,比特币价格在抛售潮后重回7.4万美元

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Jamie RedmanNews Lead
杰米·雷德曼(Jamie Redman)是 Bitcoin.com News 的新闻主管(News Lead),也是一名常驻马萨诸塞州的金融科技记者。