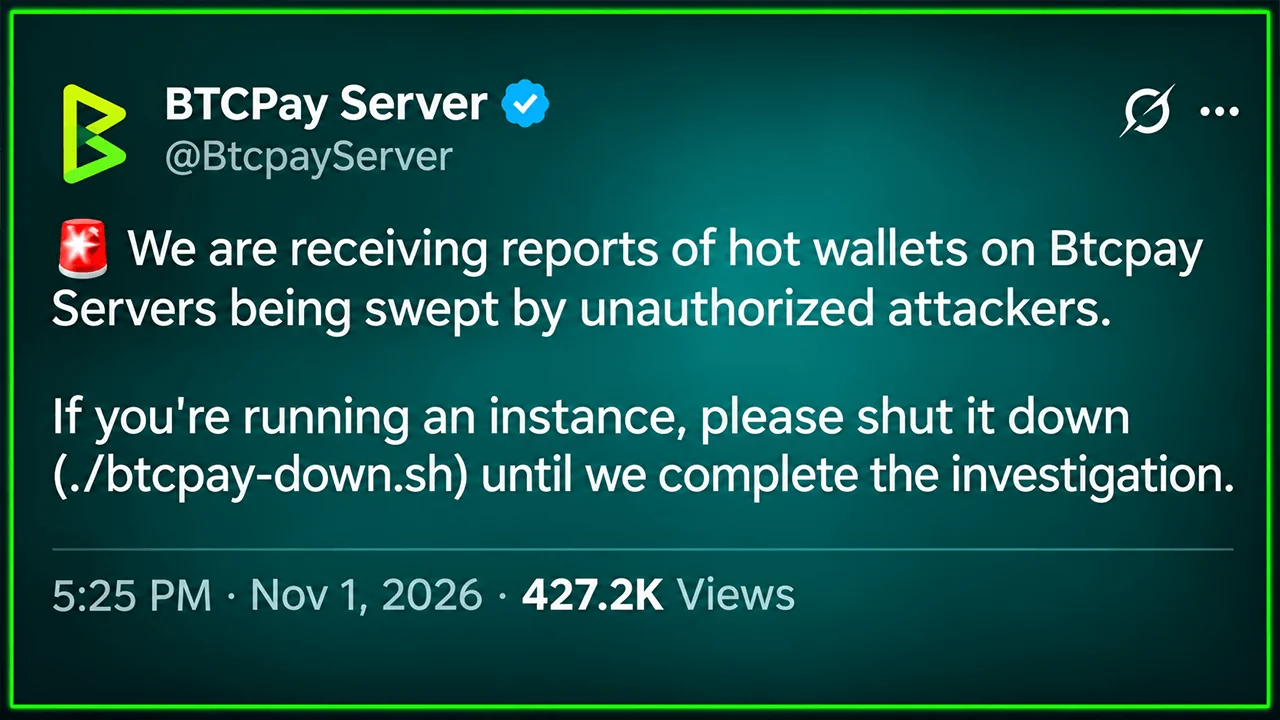
2026年11月1日,Btcpay Server发布了一则紧急停机警告,此前有报告称,攻击者正在从连接到自托管支付服务器的热钱包中盗取比特币。 创始人尼古拉斯·多里耶(Nicolas Dorier)将此次安全事件归因于2.4.2版本之前的版本,同时指出运行2.4.7版本的公共服务器尚未受到攻击。该警告发布于一次由人工智能辅助的安全大修解决85个漏洞仅三天后,这引发了人们对延迟软件更新的运营商所面临风险的质疑。
比特币支付处理商Btcpay遭遇热钱包被盗事件

分享
要点摘要
- Btcpay Server的紧急警告让商户们对被盗比特币的问题仍无定论。
- 尼古拉斯·多里耶的初步调查结果指向 2.4.2 之前的软件版本。
- Anthropic发现的85个安全漏洞为Btcpay Server的最新危机增添了戏剧性转折。
Btcpay 开发者敦促立即停机,因比特币钱包遭大规模清空
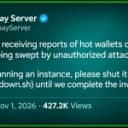
11月1日UTC时间约22:25,Btcpay Server官方账号发布了一则紧急通知:
“我们收到报告称,BTCPay Server上的热钱包正遭到未经授权的攻击者清空。”
运营方被要求使用 ./btcpay-down.sh 命令关闭其实例,直至调查人员查明事件原因。核心贡献者 Uncle Rockstar Developer 重申了这一警告,声明道:“这不是演习:如果你有热钱包,请立即关闭你的 BTCPay Server。”
BTCPay Server 是一款开源软件,允许商户在不依赖传统支付中介的情况下接受比特币(BTC)支付。运营商可以自行托管该软件并管理自己的钱包基础设施。这种独立性也伴随着相应的责任。
截至发稿时,开发人员尚未披露被盗比特币的总数,也未公布受影响商户的数量。初步警报中也没有提供关于攻击者如何最初入侵受影响系统的确切说明。
随着调查范围收窄,创始人将矛头指向旧版本
Btcpay Server创始人尼古拉斯·多里耶(Nicolas Dorier)随后给出了更具体的解释。他的初步调查结果表明,受影响的部署环境运行的是早于2.4.2版本的软件。据报道,攻击者获得了管理员权限,取证线索指向了这些旧版本中存在的漏洞。
多里耶还指出,运行2.4.7版本的公共服务器和演示服务器并未遭到攻击。这一区别排除了最新紧急版本本身导致此次安全事件的可能性。不过,这并不能证明所有当前安装的系统都免疫,且调查人员尚未发布完整的技术报告。
该项目此前曾于8月修复过另一个漏洞,该漏洞曾允许未经身份验证的攻击者获取Lightning Network Daemon(LND)的macaroon凭证(其作用是授权令牌)。该漏洞已在2.4.2版本中得到修复。开发人员此前表示,Btcpay自有的链上钱包并未通过该特定漏洞受到影响。
目前尚无法最终确定,最近发生的盗窃事件是利用了同一漏洞、另一个更早的漏洞,还是多个漏洞所致。
AI安全大修在警报发布前几天修复了85个漏洞
这一时间节点又增添了一层变数。10月29日,Btcpay Server在收到Anthropic开源安全扫描计划生成的漏洞报告后,发布了2.4.7版本。 该版本修复了85个问题,其中包括1个关键级、13个高危级、52个中危级和19个低危级漏洞。
这些披露正值2026年人工智能辅助漏洞研究大规模扩展之际,Anthropic、OpenAI和谷歌等AI巨头开发的系统在识别软件弱点方面展现出日益精湛的能力。 仅Anthropic的扫描计划在六个月内就报告了超过29,000个潜在漏洞,尽管其中只有一部分经过了人工审查。Btcpay事件凸显了发现漏洞与保护已部署软件之间的关键区别。发布修复程序并不会自动更新独立运营的服务器。
调查持续进行,商家纷纷将服务器下线
包括Coincards在内的多家企业,在收到警告后将Btcpay系统下线。对于商户而言,此次中断迫使他们在支付可用性与保护通过连接钱包可访问的资金之间做出即时权衡。多里耶再次强调,应将热钱包余额限制在运营商能够承受损失的范围内。
在提供的更新中,尚未公布确切的损失估算、针对此次事件的新补丁或安全解除通知。开发人员正在准备一份更详尽的说明。这一令人担忧的问题已超出Btcpay的范畴:随着AI系统加速发现漏洞,独立运营的支付基础设施能否跟上修复的步伐?

BTCPay Server 用户必须迅速采取行动。请了解该漏洞详情,并了解如何更新或停用该服务以确保安全。
立即阅读: 比特币闪电网络节点受影响,BTCPay 宣布将紧急发布 2.4.2 版本修复程序

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Jamie RedmanNews Lead
杰米·雷德曼(Jamie Redman)是 Bitcoin.com News 的新闻主管(News Lead),也是一名常驻马萨诸塞州的金融科技记者。