币安表示,在遭受黑客攻击后恢复运营并处理了46.49亿美元的提现后,提现量已趋于稳定。充值抵消了部分提现,随着该交易所继续恢复服务,净流出额约为36.4亿美元。
币安遭黑客攻击后通过15个网络处理46.5亿美元提现

分享
要点
- 净流出额约占币安报告资产总额的2.1%。
- 所有提币通道均已于协调世界时(UTC)12:36前在初期阶段恢复开放。
- 更新后的储备证明报告预计将于11月2日发布。
提现量在初期激增后趋于稳定
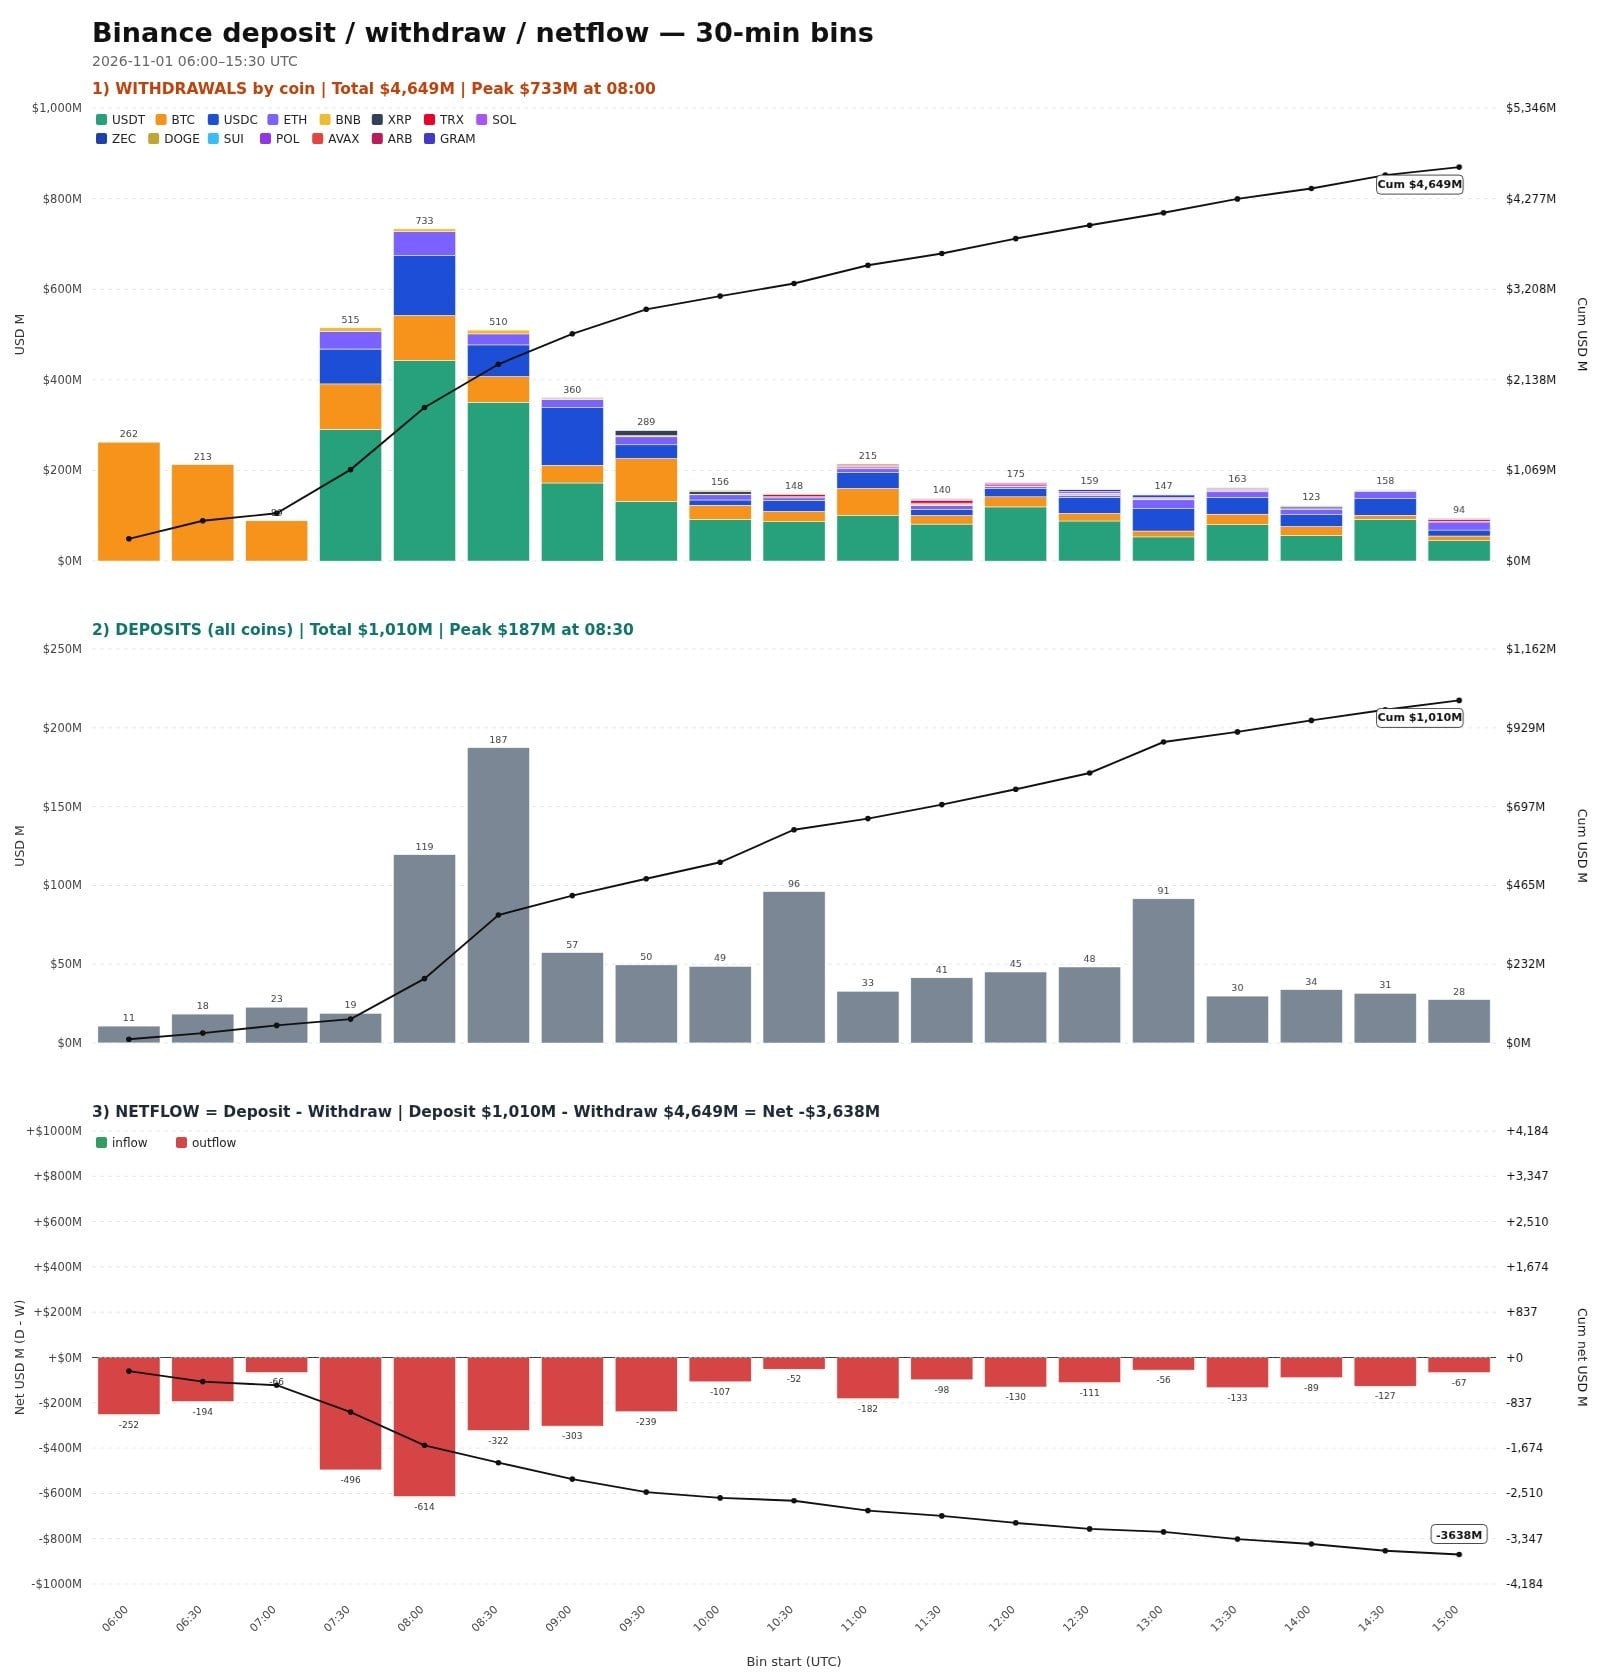
在遭遇63亿美元黑客攻击并恢复提币功能后,币安于11月1日UTC时间06:00至15:30期间处理了46.49亿美元的提币和10.1亿美元的充币。 在关于存取款的最新公告中,该交易所表示,提现量在初期激增后已有所下降并趋于稳定。净流出总额约为36.4亿美元,相当于其报告管理资产的2.1%。 该加密货币交易所声明:
“币安于2026年11月1日协调世界时06:00开始分阶段恢复提币。截至协调世界时12:36,第一阶段涉及的所有15个网络和资产的提币服务均已恢复。”
该对比数据基于10月28日的储备证明数据,其管理资产规模为1,710亿美元。早前的恢复计划要求在恢复提现前进行安全检查和验证,而充值功能在此期间保持正常运行。该交易所继续对第一阶段以外的网络和资产进行测试。
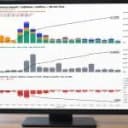
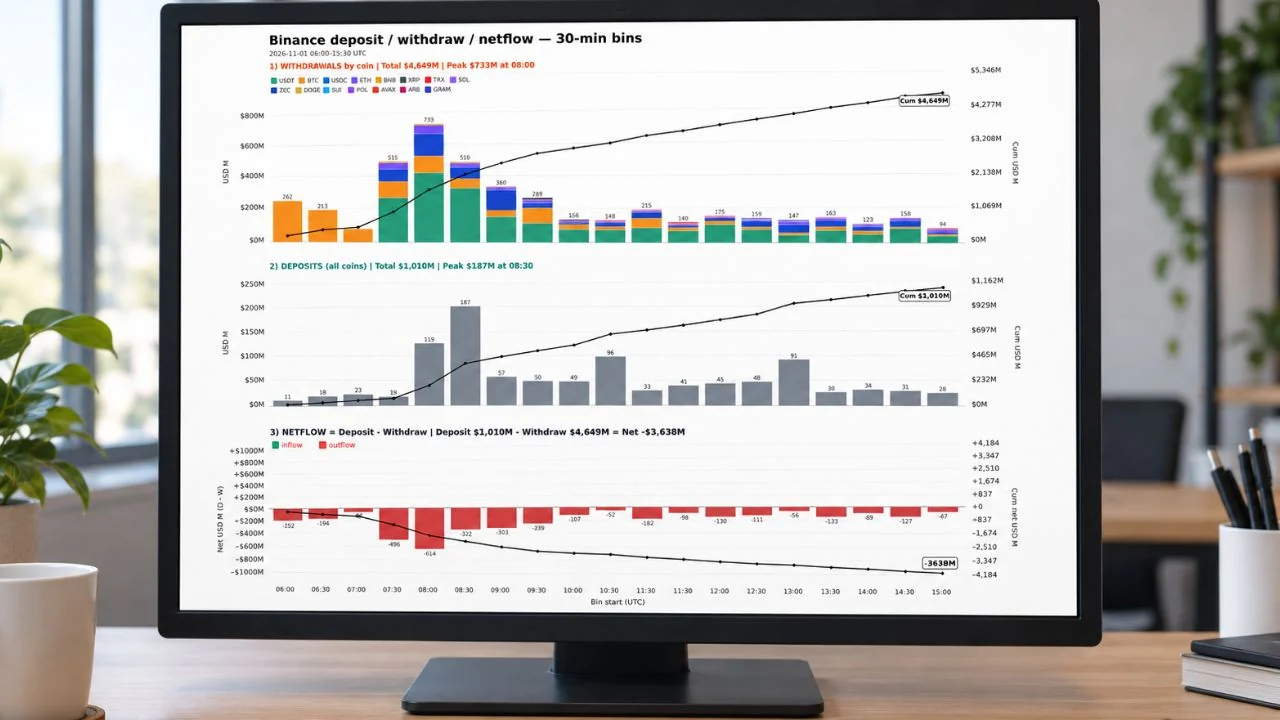
下方的三张图表分别以30分钟为间隔,追踪了提现、存款及净流量情况。最上方的图表按加密货币分类展示提现数据,显示在协调世界时08:00开始的时段内,提现额达到7.33亿美元的峰值;中间的图表显示,存款在协调世界时08:30达到1.87亿美元的峰值。 最下方的图表将提现额从存入额中扣除,红色柱状图表示每个时间段的净流出,而贯穿三个面板的黑色线条则追踪累计总额。
已恢复的通道覆盖15个网络
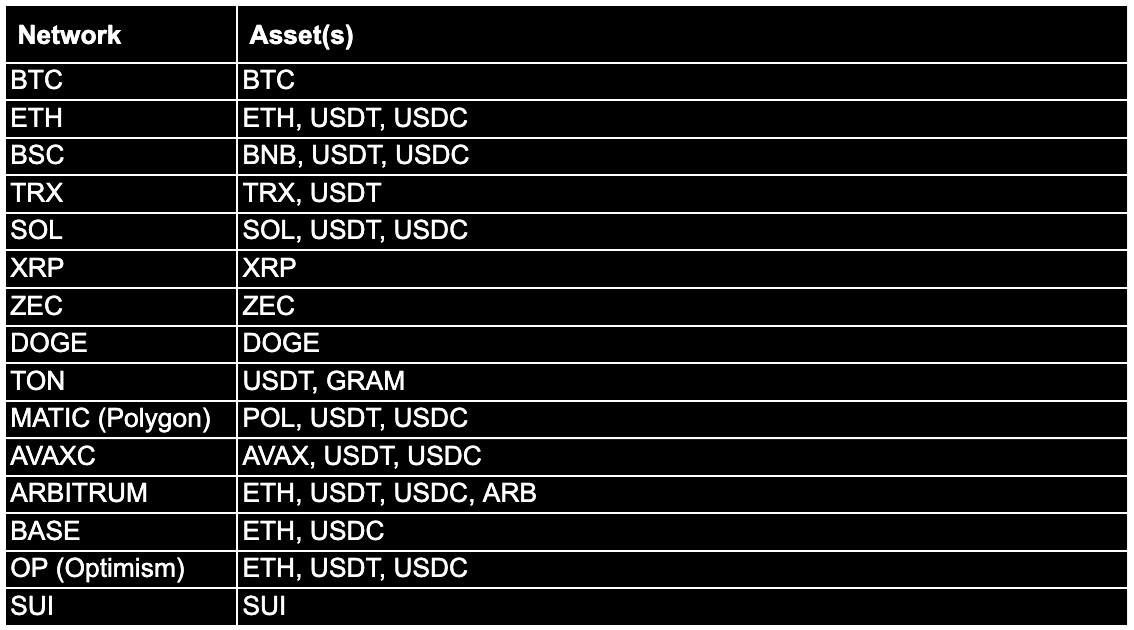
可用性取决于资产和网络组合:即要提现的加密货币以及承载转账的区块链。用户可通过币安的存取款状态页面查看所选路径。 已恢复的选项包括:比特币网络上的BTC、XRP账本上的XRP、狗狗币网络上的DOGE、以太坊上的ETH、USDT和USDC,以及BNB智能链上的BNB、USDT和USDC。
Base、Optimism 和 Arbitrum 是旨在以更低成本处理交易的以太坊扩容网络。Base 支持 ETH 和 USDC 的提现,Optimism 支持 ETH、USDT 和 USDC;Arbitrum 还支持 ARB。 恢复的资产和网络列表还涵盖了 Solana 上的 SOL、USDT 和 USDC,Zcash 上的 ZEC,TON 上的 USDT 和 GRAM,以及 Sui 上的 SUI。
波场(Tron)、Polygon 和 Avalanche C-Chain 支持其自有代币及其他加密货币的转账。 恢复的提现服务包括波场(Tron)上的TRX和USDT、Polygon上的POL、USDT和USDC,以及Avalanche C-Chain上的AVAX、USDT和USDC。用户还可恢复向外部地址转账比特币,但币安提醒称,交易量激增可能导致处理暂时延迟。
资产补足率达95%
资产补足率已从此前披露的90%提升至受影响金额的约95%。该数据衡量的是利用公司资源补足受影响资产的情况,而非攻击者归还的被盗资金。交易所继续通过市场和场外渠道购买,以获取剩余流动性较低的代币。
该交易所发布的第四份恢复进展报告显示,BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD和ZEC的余额已获得全额保障。 10月31日UTC时间00:00拍摄了新的储备快照,预计11月2日发布更新报告。其零知识证明的生成工作正在进行中,该证明可在不暴露单个客户余额的情况下验证储备计算结果。
此外,美国联邦调查局(FBI)于10月31日将此次盗窃事件归咎于朝鲜。该局将其与“TraderTraitor”(即其对此次朝鲜网络活动的代称)联系起来,并观察到被盗资产主要被转换为以太币。币安承诺将在调查结束后发布事后报告。

币安在周四发生的63亿美元黑客攻击事件中,发现了更多漏洞、绕过审批控制措施,并查明了销毁证据的手段。
立即阅读: 新漏洞:币安CEO披露63亿美元黑客攻击事件的最新调查结果

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Kevin Helms
凯文·赫尔姆斯是一名加密货币记者,专注于比特币、区块链监管以及全球数字资产市场。