币安联合首席执行官理查德·滕表示,调查人员在周四发生的63亿美元黑客攻击事件中,发现了更多入侵点、绕过审批控制的手段以及销毁证据的策略。他在最新通报中概述了提现服务重建计划、全公司范围的安全审查,以及恢复转账和核查储备金的具体目标。
新漏洞:币安CEO披露63亿美元黑客攻击事件的最新调查结果

分享
要点摘要
- 首席执行官理查德·滕表示,攻击者绕过了币安的常规审批控制机制。
- 他表示,一种自毁机制销毁了攻击工具和相关痕迹。
- 滕希望在测试通过的前提下,提现服务能在40小时内恢复。
调查范围已超出笔记本电脑
币安联合首席执行官理查德·滕表示,在调查这起63亿美元的盗币事件时,币安发现除了最初怀疑的工程师笔记本电脑之外,还存在其他入侵点。
在10月30日发布的一段视频中,他指出:“这并非由单人所为。我们的初步调查显示,此次安全事件可能涉及一台遭入侵的笔记本电脑,但后续调查已发现其他入侵点。” 滕描述了证据销毁的情况:
“这是一次复杂的攻击。攻击者还使用了自毁机制,在行动过程中销毁了工具和痕迹,这使得我们更难追踪和调查。”
他在早前解释攻击过程的声明中强调:“需要明确的是:攻击者并非仅仅利用了一名工程师的权限,这也不是一次简单的‘一键’操作。其中涉及更复杂的攻击流程。我们的调查尚未将责任归咎于任何个人。”
签名控制机制受到审视
在解释审批失败的原因时,滕表示:“攻击者利用了已知的多签名协议 EIP-7702,以获取对热钱包的链上执行授权。该授权委托并未通过我们的常规审批控制。”这位高管继续说道:
“正因如此,我们需要暂停提币服务,以调查、重建并重新测试整个基础设施系统。”
以太坊的EIP-7702功能允许钱包授权智能合约代码代表其行事,包括转移资产。委托恶意代码可能会使攻击者控制这些资产,而多签名授权则是一项独立的控制措施,需要多个签名。
TRM Labs对币安签名系统的独立分析指出,其跨区块链的签名基础设施已遭到破坏。 该机构援引了使用不同密钥和签名方案的钱包生成的有效签名作为证据,表明攻击者能够迫使币安系统授权转账。这一发现涉及对交易签名流程的控制,而滕此前报告称没有发现私钥泄露的证据。
此外,Elliptic对此次安全事件进行的链上评估在以太坊上发现了50条预先签署的授权。其中一条授权将控制权委托给了攻击者控制的代码,该代码会在新资金到账时反复清空受影响的钱包。
公司资金支撑赔偿承诺
滕表示,公司为弥补损失预留的资金已超过63.4亿美元。 其中,50亿美元已以受影响代币的形式持有,包括USDC、USDT、BTC、ETH和BNB。其余代币的购买正通过市场和场外渠道进行,以替换受黑客攻击影响的资产。
在视频中,币安首席执行官承诺动用公司资金弥补所有损失,而此前发布的声明中也提到了“用户安全资产基金”(SAFU)。滕向客户保证:
“归根结底——你们的资金是安全的,我们将承担所有损失。”
他将此次赔偿归功于留存的加密货币收益,并阐述了对业务和安全领域的长期再投资计划。 关于交易所托管资产,他表示:“我们绝不会动用任何客户资金,因此这些资产未受影响。此次事件中受影响的是币安自身的热钱包。 用户资产由币安既有的安全架构保管。绝大多数资产存放在冷钱包中,仅在用户申请提现时才会转移至热钱包。”
提现服务重启尚待测试
滕概述了恢复提现服务的条件:“我们正在重建提现服务,在通过严格测试之前不会重新启用该服务。”他进一步表示:
“我们非常有信心,用户能在周日的截止期限前恢复提现,目前进展顺利,预计将在40小时内完成。”
作为应对措施的一部分,公司范围内的安全审查正在检查端点、云基础设施、密钥管理和签名系统。
此前发布的更新显示,存款功能正常,已撤销受影响地址的授权,并从合作伙伴处冻结了约30亿美元的资产。执法部门、区块链情报公司、代币发行方及其他交易所正积极推进资产追回和责任追责工作。滕感谢用户的耐心等待以及合作伙伴的迅速协助,并表示币安正不间断地努力为用户挽回全部损失。
除了计划在调查人员核实调查结果后进行技术复盘外,滕还建议担忧的用户核对自己的余额并联系客服。滕承诺将于11月2日(周一)前发布完整的储备金证明报告,初步报告可能会更早发布。

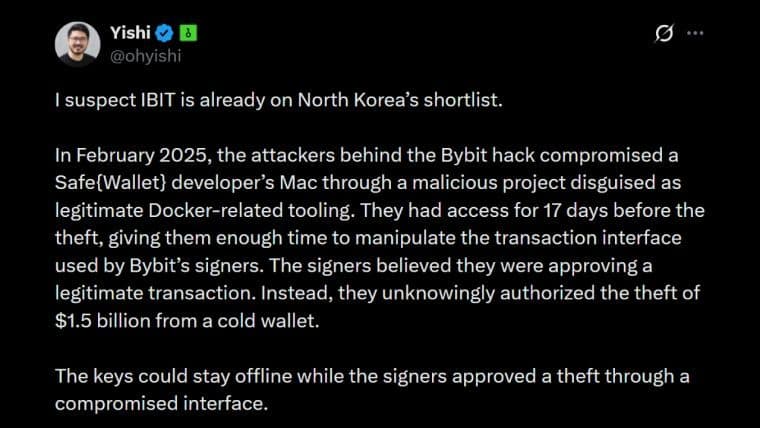
在币安确认发生一起与朝鲜有关的创纪录63亿美元黑客攻击事件后,加密货币清算金额突破15亿美元。受市场抛售影响,比特币跌至7.63万美元。
立即阅读: 币安遭黑客攻击引发加密货币市场15亿美元清算血洗

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Kevin Helms
凯文·赫尔姆斯是一名加密货币记者,专注于比特币、区块链监管以及全球数字资产市场。