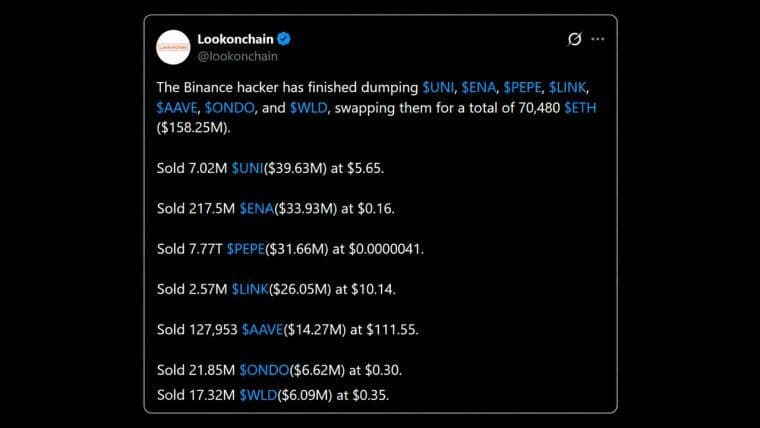
随着币安推迟公布其储备金证明结果至11月2日(周一),关于这起63亿美元币安黑客攻击事件系内鬼所为的说法正在X平台上广泛传播。
周一储备报告前 币安“内鬼”猜测甚嚣尘上

分享
要点
- 币安表示,待其赎回最后20%的被盗资产后,将于11月2日公布储备金证明结果。
- X平台上多篇将币安63亿美元黑客事件称为“内鬼所为”的帖子正引发热议。
- 质疑者认为,在回购完成后于11月2日拍摄的快照无法揭示资金缺口实际有多大。
怀疑论者质疑周一审计的时间安排
质疑的焦点在于事件发生的顺序:币安在10月30日的更新中表示,已追回约80%的被盗资产,并仍在回购剩余的20%。 该交易所计划在12小时内进行首次储备证明快照,并于11月2日(周一)公布结果。
储备证明报告旨在证明交易所持有足够的资产来支撑每位客户的账户余额,但批评者认为,在回购之后才进行该报告,掩盖了最初缺口究竟有多大。
随后,知名交易员Financelancelot称此次黑客攻击“完全是内鬼所为”,质疑攻击者如何能在无数种可能性中精准获取正确的授权。
与此同时,另一人指控币安“策划了一起黑客攻击”以掩盖流动性危机,认为仅凭一台遭入侵的笔记本电脑不可能在20分钟内签署横跨十条区块链的交易,并将当前情况比作FTX崩盘前的状况。
最后,知名 Solana 交易员 Ansem 提到了 2025 年 10 月 10 日的清算崩盘事件,随后表示:
我对币安的信任已荡然无存。一场新的“10/10”正悄然酝酿。
不过,需要明确的是,上述指控均未得到确凿证据的支持。Bitcoin.com News此前曾报道,链上调查人员对币安早期以“笔记本电脑遭入侵”为核心的解释提出了质疑。
取证分析的真实情况
调查人员指出这是一起外部攻击事件,同时也揭示了为何“笔记本电脑”的说法显得不够完整。区块链情报公司TRM Labs将此次盗窃归咎于朝鲜的Tradertraitor黑客组织,并写道:“我们对此判断充满信心。”
TRM 认同“钓鱼攻击”的说法“仅能解释以太坊上的情况,却无法解释其他区块链上的情况”。其评估认为,攻击者很可能控制了币安的热钱包签名系统,该系统能够跨链进行签名。
TRM还发现,攻击准备工作至少在36小时前就已开始,当时通过Tornado Cash进行了提币操作,且攻击者在袭击币安之前,曾在测试钱包上对代码进行了演练。大部分资金从协调世界时20:05开始,在约20分钟内流向了十条区块链。
币安随后已不再坚持“笔记本电脑理论”,并表示发现了其他入侵点,且“没有证据表明钱包私钥遭到泄露”。联合首席执行官理查德·滕(Richard Teng)表示,仅币安自身的热钱包遭到入侵,客户资金未受影响。
并非所有人都认同TRM对攻击来源的断定,加密货币合规公司Elliptic表示,与朝鲜有关联的攻击者很可能对此负责,但“尚无任何政府或执法机构确认责任归属”。
周一才是真正的考验
币安表示,提币功能预计将在约34小时内分阶段恢复,随后将发布储备金报告及完整的技术事后分析报告。这些披露将决定“内鬼”说究竟会逐渐平息,还是愈演愈烈。

TRM Labs 和 ZachXBT 将这起涉及 63 亿美元的币安黑客事件与朝鲜“拉扎鲁斯”组织旗下的“Tradertraitor”小组联系起来。
立即阅读: TRM Labs 和 ZachXBT 将币安黑客事件归咎于朝鲜的“拉扎鲁斯”组织

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Shiraz JagatiCrypto Reporter
Shiraz 是一名记者兼分析师,自 2016 年以来,其工作涵盖数字资产领域及与区块链相关的发展。