朝鲜洗钱者已转而利用一次性迷因币来掩饰币安约63亿美元黑客攻击案的赃款。Elliptic在三个区块链上发现了相关的洗钱手段,这些手段为追踪被盗资产的努力增添了廉价且可重复的障碍。
朝鲜63亿美元币安黑客案因迷因币出现戏剧性转折

分享
关键要点
- 关联钱包控制了这些一次性代币几乎所有的交易。
- 洗钱者将出售所得循环利用,用于资助新代币的发行。
- 被盗资产中转换为比特币的部分约为2.25亿美元。
迷因币让币安黑客案的追踪变得复杂
Elliptic联合创始人兼首席科学家汤姆·罗宾逊于11月9日解释称,朝鲜洗钱者利用了波场(Tron)、索拉纳(Solana)和Near上的迷因币及冷门代币。波场和Near涉及新创建的代币;索拉纳则依赖现有资产。 罗宾逊写道:
“大多数人认为迷因代币只是随炒作而涨跌的玩笑币。而朝鲜的洗钱者却发现了它们的另一种用途:创建无人问津的代币,并利用它们来掩盖被盗资金的流动。”
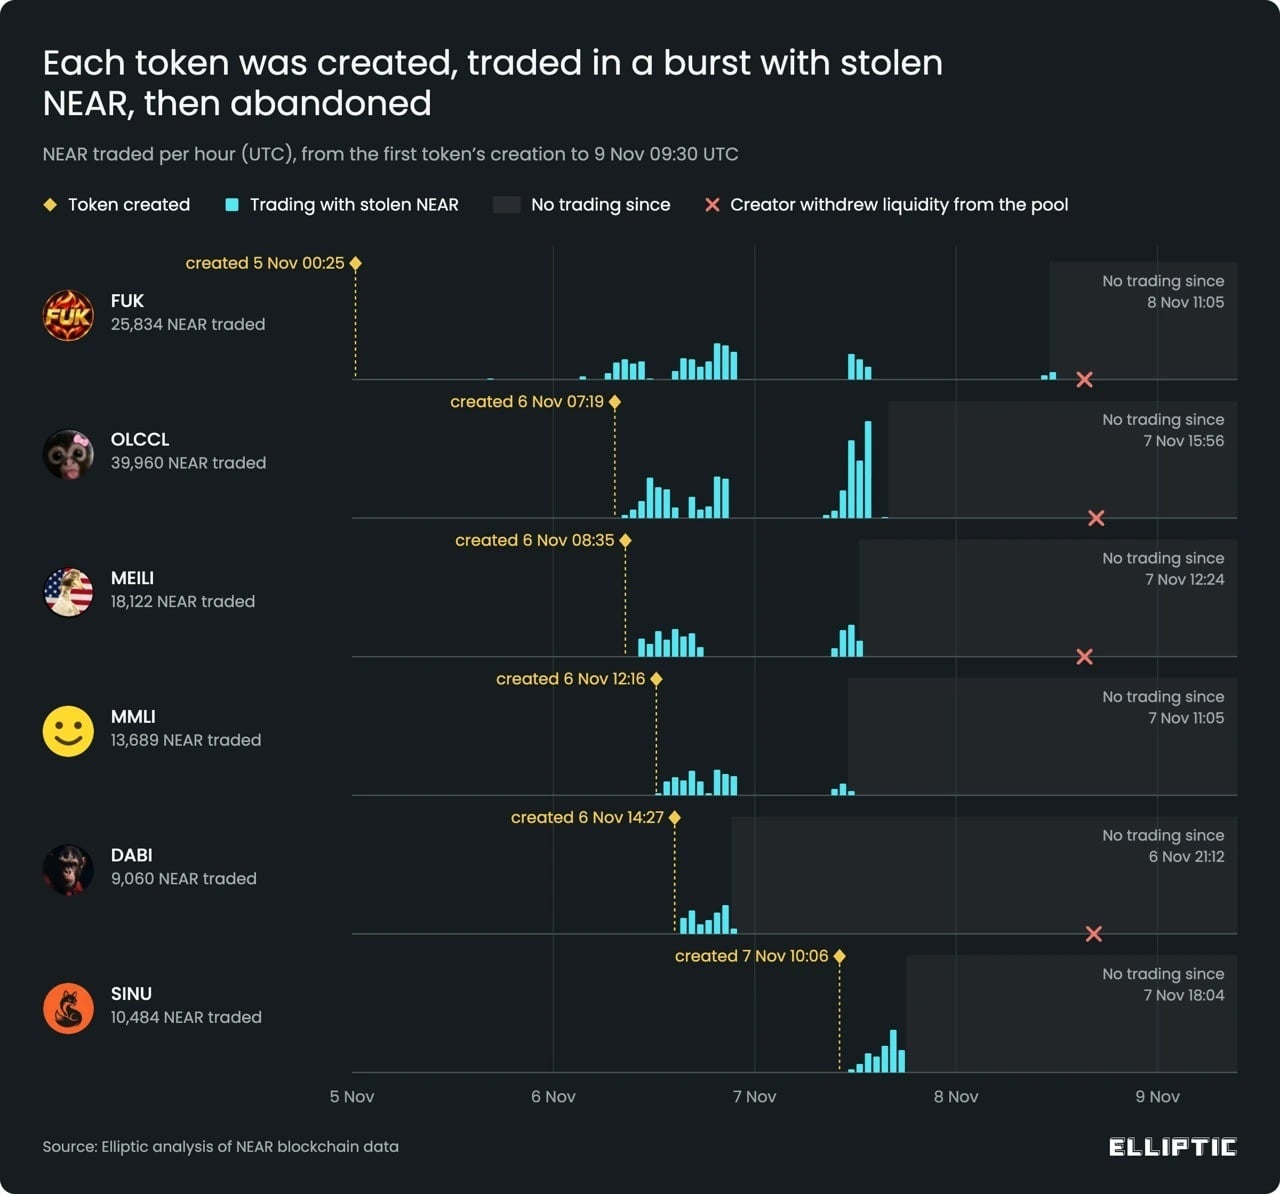
在Near平台上,一个团伙通过代币流动性池,用被盗的加密货币购买了新代币。其他钱包则向同一流动性池卖出代币并收取了几乎等额的收益,从而将发送地址和接收地址分开了。
11月5日至11月7日期间创建的六种代币共处理了约11.7万NEAR(43万美元),且几乎没有外部交易。每次发行成本约为90美元。五位创建者在推出替代代币前不久,曾从早前的代币销售中获得资金。
10月31日,美国联邦调查局(FBI)将上个月的币安盗窃案归咎于朝鲜,并认定此次行动由“Tradertraitor”实施——这是一个由朝鲜政府支持、专门针对加密货币企业的组织。
然而,朝鲜于11月3日否认对此次黑客攻击负责。朝鲜领导人金正恩的妹妹金与正称,FBI的指控是旨在损害朝鲜声誉的“严重政治挑衅”。
币安盗窃案引发了与资产冻结赛跑的局面
Chainalysis发现,10月29日币安攻击中被盗的资产与9月Bitget盗窃案的赃款发生了混杂。该公司正是基于这一重叠现象,将币安盗窃案归因于“Tradertraitor”。其评估依据是攻击发生后数小时内观察到的区块链活动。
攻击者试图通过快速兑换稳定币来规避资产冻结,在近20分钟内将3.25亿美元的资金兑换成了约2.85亿美元的以太币。与稳定币不同,以太币不具备由发行方控制的冻结机制。
Elliptic于11月2日发现了一个仅用于洗钱的无价值波场(Tron)代币,而次日,被盗的Solana代币则通过交易量极低的代币进行了转移。此前在2025年Bybit盗窃案发生后,Elliptic曾追踪到至少2400万美元通过类似方案被转移。 在解释这种分层手法时,罗宾逊表示:
“朝鲜的洗钱者很少依赖单一技术。相反,他们会叠加多种低成本技术,每种技术都会增加一点延迟。自制的迷因代币只不过是其中又一层手段罢了。”
数千个钱包最终流向比特币
截至11月2日,被盗资产已流经11条区块链上的约12,000个钱包。固定的时间间隔以及对失败操作不作调整的盲目重试,表明这是典型的自动化操作。Elliptic未发现任何由人工智能主导决策的证据。
11月7日的更新数据显示,涉及钱包数量已超过20,000个,涉及16条区块链,交易笔数至少达65,000笔。Elliptic追踪到,包括Solana、XRP和Tron在内的资产被转换为约2,300枚比特币,当时价值1.75亿美元。
截至11月9日,转换所得已达约3,000枚比特币,价值2.25亿美元。Elliptic还追踪到约7,000枚以太币(价值约1,500万美元)流入Tornado Cash——这是一个允许将池化存款提现至不同地址的混币器。 该公司估计,其中被套现的金额可能微乎其微。 关于通过交易池产生的风险,Elliptic首席科学家警告称:
“从流动性池接收资金的钱包不应被默认视为‘干净’的,因为它可能仅与被盗资金相隔两次交易。”
国际执法机构警告称,朝鲜发起了一场网络攻击行动,该行动感染了3万台计算机,旨在窃取加密货币。
立即阅读: 虚假的IT职位面试助朝鲜窃取数百万加密货币

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Kevin Helms
凯文·赫尔姆斯是一名加密货币记者,专注于比特币、区块链监管以及全球数字资产市场。