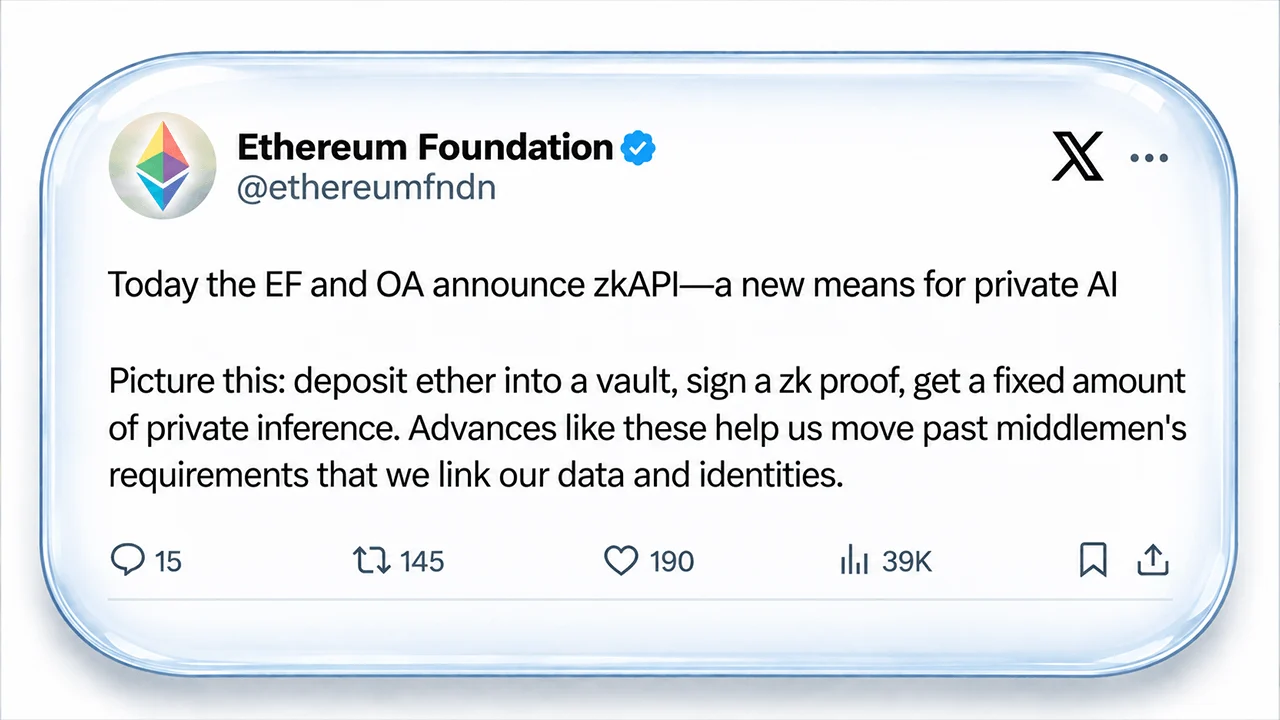
Фонд Ethereum та Open Anonymity Project запустили zkAPI — систему, яка дозволяє користувачам здійснювати попередню оплату послуг штучного інтелекту та інших послуг з обліком споживання, не пов’язуючи свою платіжну ідентифікацію з кожним запитом. Система zkAPI, яка працює в основній мережі Ethereum з 1 жовтня, використовує докази з нульовим розкриттям інформації та одноразові ключі API, щоб відокремити особу, яка здійснює оплату, від того, що вона купує. Однак є один нюанс: штучний інтелект все одно бачить запит, а анонімність може бути порушена в інших місцях.
zkAPI від Ethereum забезпечує платежам на базі ШІ захист конфіденційності, але є один нюанс
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Система zkAPI від Фонду Ethereum (EF) запрацювала 1 жовтня, відокремивши платежі за API від особистих даних.
- Open Anonymity використовує докази з нульовим розкриттям інформації, завдяки чому оплачені запити до API залишаються невід’ємними.
- Провайдери ШІ все ще бачать запити, тоді як особистість користувачів zkAPI може бути розкрита через дані IP-адреси.
Ethereum прагне знищити «паперовий слід» ШІ
Кожне запитання, задане комерційній моделі ШІ, може залишити більше слідів, ніж більшість користувачів, ймовірно, уявляє. Ключ API пов’язаний з обліковим записом. Обліковий запис пов’язаний з грошима. За обома накопичуються запити. Ethereum Foundation (EF) чітко формулює проблему: «Сьогодні кожен виклик API штучного інтелекту несе в собі ідентифікацію». Саме цей слід zkAPI намагається знищити.
Запущений 1 жовтня Фондом Ethereum та Open Anonymity Project, zkAPI дозволяє користувачеві внести ETH, USDC або інші підтримувані криптовалюти у сховище Ethereum, а згодом оплачувати запити до ШІ, не розкриваючи платіжному серверу свою особу. Провайдер ШІ отримує запит, але не бачить ідентифікаційних даних, пов’язаних з оплатою.
Опис Фонду вражає тим, наскільки особистою може стати ця історія розрахунків. «Запити є особистими. Люди запитують моделі ШІ про своє здоров’я, фінанси, свої сумніви», — йдеться у дописі в блозі Фонду під назвою «Представляємо zkAPI: приватні кредити для використання будь-якого API». Накопичіть достатню кількість таких запитань під одним обліковим записом, і постачальник отримає не просто рахунок. Він може мати багаторічний запис того, про що хтось думав.
Покладіть гроші у сховище, а потім зникніть із рахунку
Хитрість zkAPI починається зі звичайної транзакції в мережі Ethereum. Користувач вносить кредити в контракт-сейф. Після цього кошти представлені приватним записом, який можна витратити, не ідентифікуючи, з якого саме початкового депозиту походять ці гроші. Як пояснюється в описі Ethereum Foundation, «zkAPI відокремлює платіж від ідентичності».
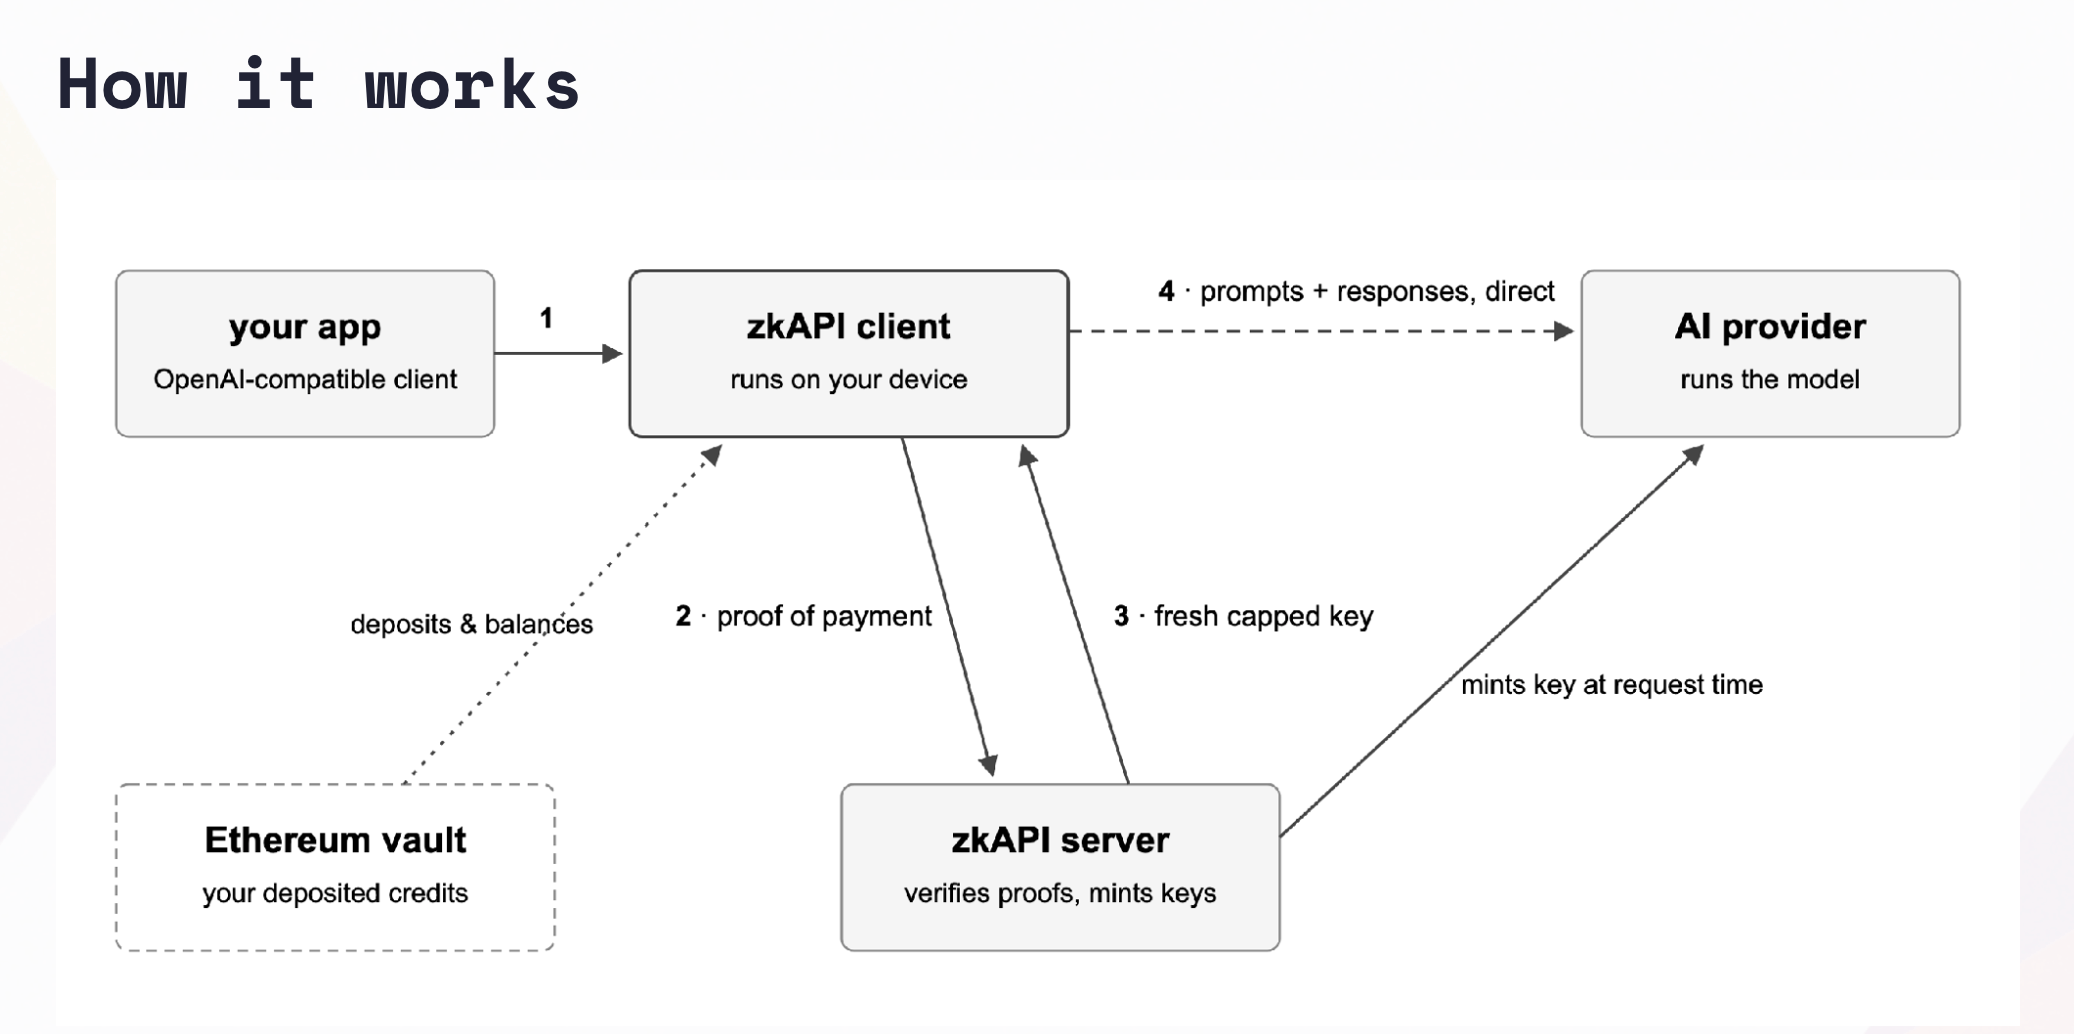
Програмне забезпечення, що працює на пристрої користувача, потім генерує доказ із нульовим розкриттям інформації, який показує, що нота з покриттям може покрити запитувані витрати і ще не була витрачена. Сервер перевіряє це твердження, не дізнаючись, яка саме нота належить користувачеві. Технічні деталі швидко стають складними. Внески — це зобов’язання всередині дерева Меркла глибиною 32 рівні. Витрачання коштів генерує односторонні серійні номери, які називаються «нуліфікаторами», тоді як докази Groth16 на кривій BN254 та хешування Poseidon беруть на себе основне криптографічне навантаження.
Нулліфікатор — це «патрульний». Спробуйте витратити один і той самий залишок двічі — дублікат видасть вас. Якщо залишатися в межах залишку, протокол розроблений так, щоб банкноту неможливо було пов’язати з користувачем. Або, за словами Фонду:
«Користувач, який не перевищує свій баланс, залишається невідстежуваним».
Штучний інтелект отримує одноразовий ключ
Найрозумніша частина відбувається після авторизації платежу. Замість того, щоб надавати постачальнику штучного інтелекту (ШІ) постійний API-ключ, прив’язаний до звичайного клієнтського рахунку, сервер zkAPI перевіряє доказ платежу та створює новий, короткостроковий ключ з обмеженням суми в доларах. Ключ зберігається лише в пам’яті пристрою користувача. Потім запит надходить безпосередньо до постачальника ШІ.
«Сервер, що обробляє гроші, ніколи не бачить вміст, а постачальник, який бачить вміст, ніколи не дізнається ідентифікацію платника, що стоїть за ключем», — пояснив Фонд.
Коли термін дії цього тимчасового ключа закінчується, постачальник фіксує фактично витрачену суму в підписаній квитанції про використання. zkAPI вираховує цю суму з приватного балансу користувача, а не автоматично списує весь ліміт витрат. Це означає, що одна авторизація може охоплювати цілу сесію, замість того щоб вимагати транзакції в мережі Ethereum для кожного запиту. Платіжна система знає, що хтось здійснив оплату. Штучний інтелект знає, що хтось зробив запит. Жодна зі сторін не повинна знати достатньо, щоб пов’язати ці дві події між собою.
Сама мережа Ethereum отримує ще більш обмежений доступ. Публічний блокчейн бачить депозити, закриття рахунків та зняття коштів, але не те, на що було витрачено кошти. Гроші також можна повернути, якщо сервери zkAPI зникнуть. «Ви можете закрити свій баланс і зняти кошти в ланцюжку, навіть якщо всі сервери zkAPI зникнуть», — пояснюється у дописі в блозі EF.
У цій схемі захисту приватності є «запасний вихід»
Однак тут немає плаща-невидимки. Технологія zkAPI відокремлює ідентифікацію платника від використання API. Вона не приховує чарівним чином те, що хтось вводить у модель штучного інтелекту. Провайдер все одно отримує запити та відповіді, оскільки йому потрібно запускати модель. Інформація про мережу також може викрити особу на іншому кінці. Стабільна IP-адреса, часові шаблони або повторювана поведінка можуть допомогти пов’язати між собою нібито окремі сесії.
Фонд дуже відверто говорить про ще одну проблему, зазначаючи:
«Спільний вміст запитів може слугувати «відбитками пальців» для будь-кого, хто може їх прочитати».
Постійно згадуйте одного й того самого роботодавця, членів сім’ї, звички письма, документи проєкту чи стару історію розмов — і сам зміст може почати складати «Гумпті-Дампті» назад у ціле. Користувачам, які прагнуть більшої анонімності в мережі, рекомендують використовувати Tor та нові ланцюги для окремих сеансів. У репозиторії протоколу zkAPI також позначено як експериментальний.
Проте ШІ — це лише перший крок. Та сама система могла б обробляти RPC-запити до блокчейну, завдання з обробки зображень та відео, пропускну здатність VPN та послуги «машина-машина», де програмні агенти оплачують роботу без ведення традиційних клієнтських облікових записів. Це робить пропозицію zkAPI як вужчою, так і цікавішою, ніж анонімний ШІ. Вона не обіцяє, що ніхто нічого не знає. Вона намагається гарантувати, що ніхто не знає всього.


Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.