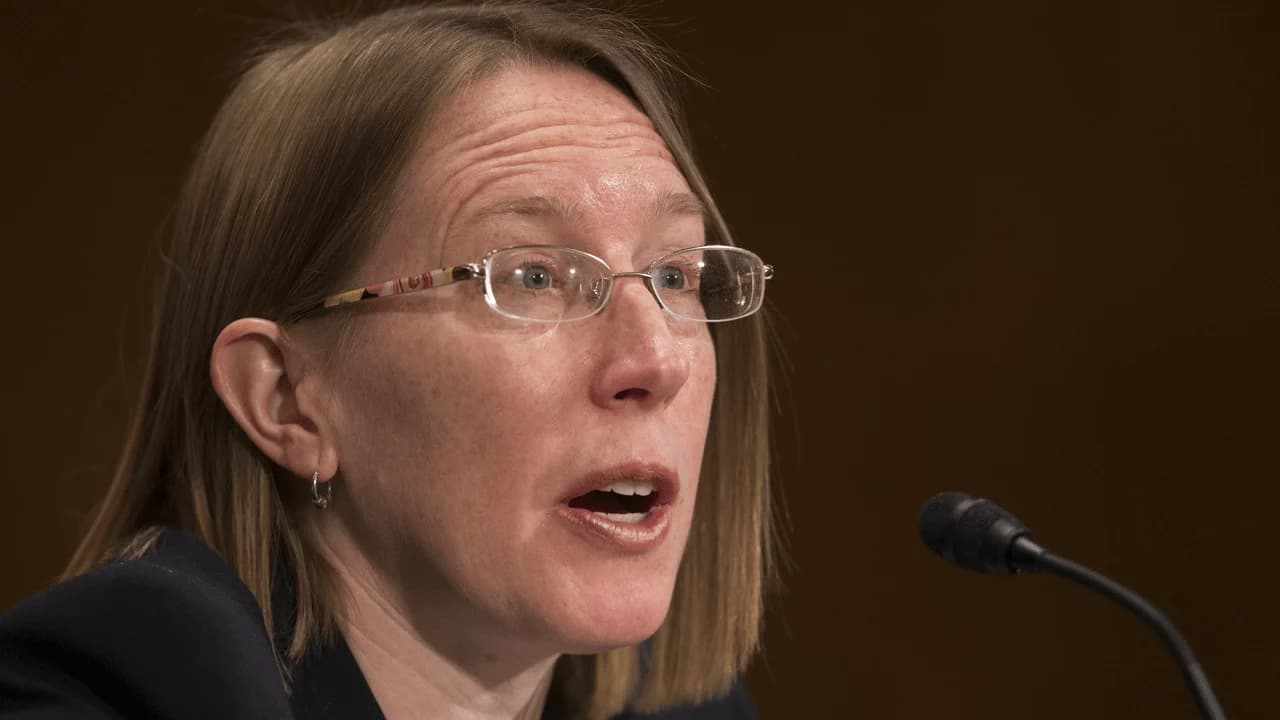
Görevinden ayrılan SEC Komisyon Üyesi Hester Peirce, kişisel verilerin zorunlu ve sürekli olarak toplanmasının maliyetli olduğunu ve suçluları tespit etmede büyük ölçüde etkisiz kaldığını öne sürerek, mevcut finansal gözetim çerçevelerinin baştan aşağı yenilenmesi çağrısında bulundu.
SEC'den Hester Peirce, KYC sistemini düzeltmek için sıfır bilgi kanıtlarının kullanılmasını istiyor
YAZAN
PAYLAŞ
Önemli Noktalar
- SEC Komisyon Üyesi Hester Peirce, %100 veri yoğun gözetimin yerine sıfır bilgi kanıtlarının kullanılmasını istedi.
- World Foundation uzmanı, sıfır bilgi kanıtlarının, siber saldırıların çoğunun hedefi olan merkezi veritabanlarını ortadan kaldırdığını belirtti.
- SEC, kurumların sıfır bilgi kimlik devrelerini test edebilmeleri için 1 düzenleyici sandbox kurmalıdır.
Eski KYC Çerçevelerini Yeniden Düşünmek
Görev süresi sona eren Menkul Kıymetler ve Borsa Komisyonu (SEC) Komisyon Üyesi Hester Peirce, ABD hükümetinin finansal gözetim çerçevesinin baştan aşağı yenilenmesi çağrısında bulundu. Menkul Kıymetler Endüstrisi ve Finansal Piyasalar Birliği (SIFMA) etkinliğinde konuşan Peirce, veri yoğun uyum zorunluluklarının sıfır bilgi (ZK) kanıtları ve öznitelik tabanlı kimlik bilgileriyle değiştirilmesini savundu.
Peirce, kurumların sürekli olarak kişisel veri toplamasını zorunlu kılan eski müşteri tanıma (KYC) ve kara para aklamayla mücadele (AML) çerçevelerinin temel varsayımlarına itiraz etti. Peirce, mevcut kuralların finansal altyapıyı, daha fazla veri toplanmasının piyasa bütünlüğünü artıracağı şeklindeki hatalı varsayımla hareket eden veri maksimalistleri tarafından yönlendirilen bir düzenleyici “panoptikon”a dönüştürme riski taşıdığı konusunda uyarıda bulundu.
"İçinde bir iki iğne bulacağımız teorisiyle giderek daha büyük veri samanlıklarını inşa ediyoruz," diyen Peirce’in mesajı, gizlilik savunucuları arasında yankı buldu. "Ancak samanlık ne kadar büyük olursa, iğneleri bulmak o kadar zorlaşır."
Toplanan her bir gizli iş ve kişisel veri, verilerin yanlış kullanılması veya veri ihlalleri konusunda önemli riskler yaratarak, hem kurallara uyan kurumlara hem de sıradan Amerikalılara büyük maliyetler yüklemektedir.
Peirce’e göre, ZK teknolojisi hükümetler ve düzenleyici kurumlar tarafından henüz yaygın olarak benimsenmemiş olsa da, altta yatan işlem kayıtlarının şeffaflığını koruyup geliştirirken gereksiz veri toplama işlemlerini potansiyel olarak azaltabilir.
SEC komisyon üyesinin bu çağrısı, teknolojinin geniş ölçekte işleyebileceğini de düşünen World Foundation’ın blok zinciri başkanı Remco Bloemen tarafından destekleniyor.
Bloemen, Bitcoin.com News’e verdiği demeçte, sıfır bilgi kanıtlarının, kurumların altta yatan kişisel verilere erişmeden “uygun/uygun değil” özelliklerini doğrulamasına olanak tanıyarak geleneksel KYC ve AML kurallarının önemli bir kısmının yerini gerçekçi bir şekilde alabileceğini söyledi. Ancak asıl zorluk, her bir doğrulamayı, yaptırım taramasındaki takma adlar veya kabul edilebilir gelir ve varlık kanıtları gibi karmaşık konular için net tanımlar da dahil olmak üzere, kesin ve hesaplanabilir bir devreye dönüştürmektir.
Sektörde Benimsenmesi İçin Düzenleyici Sandbox'lara İhtiyaç Var
Altta yatan teknik zorluklar büyük ölçüde çözülmüş olsa da, daha geniş çaplı bir benimseme için standartlaştırılmış, yasal olarak tanınan tanımlar ve güvenilir veri kaynakları gereklidir. Üretim düzeyinde yaş doğrulama, modelin pratikte işe yarayabileceğini zaten kanıtlamıştır.
"Bunun yaygın olarak benimsenmesi için, bana göre en önemli eksik parça, kurumların bu yeni teknolojiyi yakın işbirliği içinde deneyebilecekleri, açıkça tanımlanmış bir düzenleyici sandbox'tır," dedi Bloemen. "Gizliliği koruyan KYC/AML sistemlerinin, yaygın olarak benimsenebilmesi için pratikte test edilmesi ve ilgili içtihat hukukunun oluşturulması gerekecektir."
Bloemen, sıfır bilgi kimlik sistemlerinin, büyük ölçekli veri ihlallerinin birincil hedefi olan hassas KYC bilgilerini içeren merkezi veritabanlarını ortadan kaldırarak gizlilik ve güvenlik risklerini önemli ölçüde azaltabileceğini savunuyor. Bloemen, milyarlarca doları güvence altına almada başarılı bir şekilde kullanıldığını örnek göstererek temel teknolojinin olgunlaştığını düşünse de, yeni bir sisteme geçişin kurumların tespit edip yönetmesi gereken yeni riskler getireceğini kabul ediyor.
Öte yandan, yıl sonundan önce SEC’ten ayrılması beklenen Peirce, komisyonu ve piyasa katılımcılarını öznitelik tabanlı doğrulamaya geçmeye çağırdı. Operasyonel maliyetleri düşürmek ve siber güvenlik açıklarını azaltmak amacıyla kayıtlı kuruluşların üçüncü taraf doğrulamasına güvenmelerine izin verilmesini teşvik etti.

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.