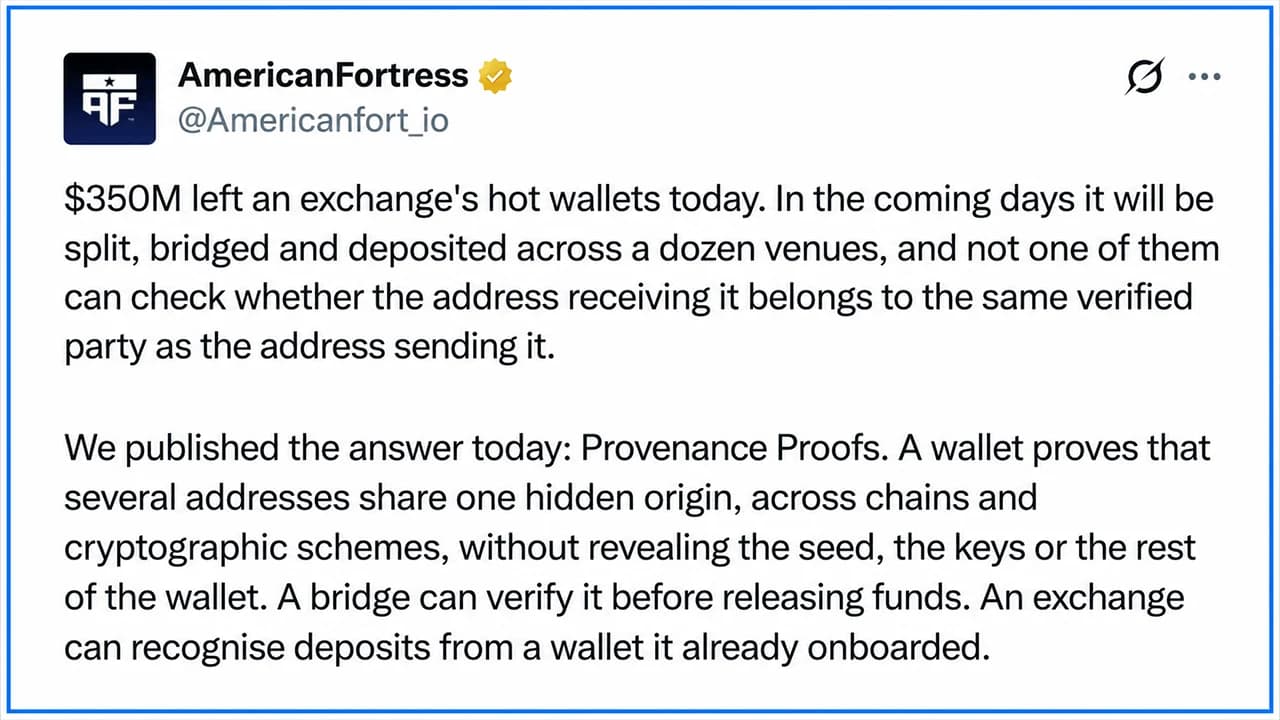
Americanfortress’taki araştırmacılar, özel kurtarma ifadelerini veya halka açık işlem geçmişlerini ifşa etmeden sahiplik ilişkilerini kanıtlamak üzere tasarlanmış bir sıfır bilgi kriptografik çerçeve sundular. Michal Pospieszalski, bu teknolojinin saldırganların eşdeğer miktarda kişisel fon yatırmalarını gerektirerek köprü saldırılarını ekonomik açıdan uygulanamaz hale getirdiğini belirtiyor.
Sıfır Bilgi Teknolojisindeki Çığır Açan Gelişme, Bridge Saldırılarını ‘Uygulanamaz’ Hale Getiriyor
YAZAN
PAYLAŞ
Önemli Noktalar
- Americanfortress, tohum ifadelerini ifşa etmeden 1 cüzdanın anahtarlarını birbirine bağlamak için ZK-POSP'yi tanıttı.
- CEO Michal Pospieszalski, ZK-POSP'nin 1:1 kullanıcı fonu gerektirmesi sayesinde köprü saldırılarını uygulanamaz hale getirdiğini belirtti.
- Metamask’a entegre edilecek bir SDK, kullanıcılar için 3 saniye içinde 1 otomatik kanıt işlemini gerçekleştirecek.
Blockchain’in Çoklu Anahtar Gizlilik İkilemini Çözmek
Kriptografi şirketi Americanfortress'taki araştırmacılar, blok zincirinin en kalıcı ikilemlerinden birini çözen bir kriptografik teknik açıkladı: özel tohum cümlelerini ifşa etmeden veya finansal geçmişi kamuya açığa çıkarmadan, birden fazla kripto para adresinin, kimlik anahtarının veya uyumluluk rozetinin aynı cüzdana ait olduğunu nasıl kanıtlayabiliriz?
24 Eylül’de yayınlanan bir araştırma makalesinde ayrıntıları verilen bu çığır açıcı gelişme, sıfır bilgi (ZK) kriptografisini daha da genişletiyor. Mevcut ZK araçları, tek bir adresin gerçek bir cüzdandan meşru bir şekilde oluşturulduğunu kanıtlayabilse de, gerçek dünya finansında genellikle birden fazla anahtar arasındaki ilişkilerin gösterilmesi gerekir. Şimdiye kadar bu bağlantıları kanıtlamak, ya gizli kurtarma ifadelerinin açıklanmasını ya da cüzdandaki her adresin ifşa edilmesini gerektiriyordu.
Bu sorunu çözmek için araştırmacılar Vincenzo Botta, Michal Pospieszalski, Emanuele Ragnoli ve Justus Ranvier, kullanıcılara ne kadar bilgi ifşa edecekleri konusunda kontrol sağlayan üç esnek ifşa seçeneği geliştirdiler.
Saldırılara ve Adres Ele Geçirilmesine Karşı Savunma
ZK-POSP çerçevesinin, adres ele geçirme veya sahteciliğine dayanan saldırganlar için durumu nasıl değiştirdiği sorulduğunda, Americanfortress CEO’su Michal Pospieszalski, protokolün merkeziyetsiz finans (DeFi) üzerindeki etkisini vurguladı.
Pospieszalski, “ZK-POSP bir DeFi protokolüne entegre edildiğinde, her işlem işleme alınmadan önce ek bir güvenlik kontrolünden geçmek zorundadır” dedi. “İşlemi başlatan taraf, fon kaynağının ve hedef adresin aynı tüzel kişiye ait olduğunu kanıtlamak zorundadır. Bu da zincirler arası köprüden hırsızlık yapmayı önemli ölçüde zorlaştırır. Doğrulama adımını atlatmak için bir saldırganın önce kendi sermayesinden eşit miktarda bir tutar ayırması ve meşru bir işlem başlatması gerekir. Bu noktada, köprüyü istismar etmek ekonomik olarak elverişsiz hale gelir."
Arka planda çalışan karmaşık kriptografiye rağmen, Pospieszalski günlük kullanıcı deneyiminin kesintiye uğramayacağını belirtti.
"Gerekli kanıtları otomatik olarak üreten yazılım geliştirme kitimizi (SDK) MetaMask’a entegre ediyoruz," diye açıkladı Pospieszalski. "Kullanıcılar, arayüzde bir kanıtın oluşturulduğunu belirten bir durum bildirimi görecekler. Süreç yaklaşık üç saniye sürüyor, bu nedenle bunun bir sorun yaratmasını beklemiyoruz."
İşlemi tamamlamadan önce DeFi tarafındaki bir oracle’ın kanıtı doğruladığını da ekledi. Doğrulama başarısız olursa, fonlar otomatik olarak kaynak adrese geri döner; bu da kullanıcılara, karmaşıklık yaratmadan güveni artıran, gözle görülür bir ek güvenlik adımı sunar.
Denetimler ve Uyumluluk için Ayrıntılı Gizlilik
Çerçeve, meta verileri sızdırmadan denetçiler için ödeme kaynağına dair kanıt oluşturma veya zincir dışı işlem grafiğinin yeniden yapılandırılmasını sağlama gibi uyum engellerini de ele alıyor.
"Bir kullanıcı, cüzdan hareketlerini üçüncü bir tarafa göstermek için, özellikle zincir üzerindeki tek bir işleme bağlı bir sıfır bilgi kanıtı oluşturur,” dedi Pospieszalski, Bitcoin.com News’e. “Örneğin, Bob’un Alice’ten belirli bir adresten fon aldığını kanıtlaması gerekiyorsa, bu kanıt, doğrulayıcının zincir üzerinde tam olarak o adresi doğrulamasını sağlar. Kanıt, söz konusu tek karşı tarafa ait belirli adresi doğrularken, aynı zamanda ilgisiz cüzdan geçmişini ifşa etmeden gönderenin sahipliğini de kanıtlar."
Yalnızca halka açık defterde zaten mevcut olan işlemlere özgü veriler ifşa edildiğinden, harici denetçiler daha geniş kapsamlı zincir dışı işlem grafiklerini yeniden oluşturamazlar.
Pratik Uygulamalar ve Kuantum Sonrası Hazırlık
Denetimler ve DeFi köprülerinin ötesinde, araştırma ekibi, fonlar gönderilmeden önce yeni bir ödeme adresinin doğrulanmış bir alıcıya ait olduğunu doğrulamak için adres defterleri de dahil olmak üzere, günlük kripto etkileşimlerinde bu teknolojinin çeşitli acil kullanımlarını özetledi. Bu teknoloji ayrıca, kripto borsalarının gelen para yatırma işlemlerinde kara para aklamayla mücadele (AML) durumunu doğrulamasını sağlarken, kullanıcıların anonimliğini de korur.
Kullanıcılar bir güvenlik ihlali sonrasında güvenlik anahtarlarını değiştirirse, sistem sürekliliği kanıtlayarak yeni anahtarların güvenliği tehlikeye atmadan eskilerinin geçmişini devraldığını doğrular. Ayrıca, bu kanıtlar kuantum sonrası kriptografik standartlarla uyumlu çalışacak şekilde tasarlanmıştır ve gelecekteki kuantum hesaplama tehditlerine karşı uzun vadeli güvenlik sağlar.
Gizlilik ve doğrulama üzerinde hassas bir kontrol sağlayarak, bu çerçeve, halka açık blok zincirlerinde yasal gereklilikler ile kişisel finansal gizlilik arasındaki boşluğu doldurmayı amaçlamaktadır.

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.