Mukhang may isang grupo ng mga white hat ang nakagawa ng bagay na labis na kailangan ng mga biktima ng Coldcard exploit: naseguro ang 52.37 BTC bago ito manakaw ng mga malisyosong umaatake. Ayon kay Alex Thorn, Head of Firmwide Research ng Galaxy Digital, ang bitcoin—na kumakatawan sa 2.8% ng na-exploit na pondo—ay naipon na ngayon sa isang address na kontrolado ng Crypto Recovery Trust, na posibleng magbukas ng daan para maibalik ito sa mga orihinal na may-ari.
Natalo ng mga White Hat ang mga umaatake sa Coldcard, nailigtas ang milyun-milyong dolyar sa Bitcoin
ISINULAT NI

IBAHAGI
Mga Pangunahing Takeaways
- Naunahan ng mga white hat ang mga umaatake sa Coldcard sa 52.37 BTC at inilipat ang pondo sa isang recovery trust.
- Sabi ni Thorn, 40% ng pondo mula sa Wave 2 ng Coldcard ay na-sweep ng mga white hat para protektahan ang pondo ng mga biktima.
- Haharapin ngayon ng Crypto Recovery Trust ang gawain ng pagbabalik ng 52.37 BTC sa mga nararapat na may-ari.
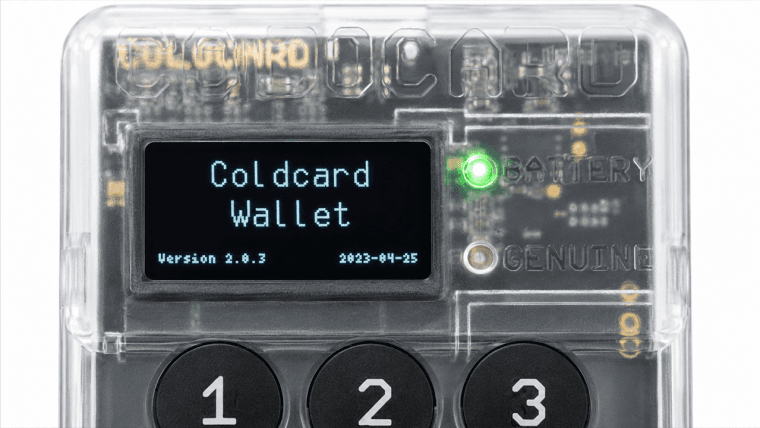
Ang Coldcard exploit ay mukhang isang tuwirang sakuna nang magsimulang mawala ang bitcoin mula sa mga vulnerable na wallet nitong tag-init. Natuklasan ng mga umaatake na ang ilang Coldcard seed ay puwedeng mabuo muli offline, at biglang nagsimula ang karera para maunang maabot ang mga lantad na coin. Ngunit ang imbestigasyon ni Thorn ay nakadiskubre ng isang kapana-panabik na detalye sa kuwentong iyon.
Ang ilan sa mga taong nag-sweep ng mga wallet na iyon ay hindi pala magnanakaw. Sila ay mga white hat hacker na sinusubukang maunahan ang mga magnanakaw sa pera, at mukhang hindi bababa sa 52.37 BTC ang nakaligtas sa karerang iyon.
Nakita ni Thorn ang 52.37 BTC na Papunta sa Isang Trust
“COLDCARD WHITE HAT MOVES FUNDS TO TRUST,” isinulat ni Thorn noong Martes, bago niya inilatag ang nakita niya onchain. Ayon sa mananaliksik ng Galaxy, “52.37 BTC na binubuo ng mga coin mula sa Wave 2, Footprints AA, AU, AX” ay pinagsama-sama sa isang bagong address sa block 967,948.
Ang transaksyon ay may dala pang OP_RETURN message na nagsasabing “claim:cryptorecoverytrust dot com,” na epektibong nag-iwan ng onchain na palatandaan kung saan napunta ang nasagip na bitcoin. Kinakalkula ni Thorn na ang mga nasagip na coin na iyon ay “2.8% ng Coldcard exploit.” Mas mahalaga, binabago ng kanyang pagsusuri ang larawan sa paligid ng Wave 2, isa sa ilang grupo ng mga transaksyon na sinusubaybayan ng mga mananaliksik mula nang magsimula ang mga pag-drain.
“Alam na natin ngayon na ~40% ng Wave 2 ay talagang mga white hat na nag-sweep ng mga coin para protektahan ang pondo ng mga biktima,” paliwanag ni Thorn. Idinagdag niya na ang mga coin na iyon ay “tila naihatid na ngayon sa isang address na kontrolado ng Crypto Recovery Trust,” isang trust sa Wyoming na itinatag para tulungan ang mga lehitimong white hat na maibalik ang mga narecover na asset sa mga biktima.
Mas Lalong Kakaiba ang mga Numero
Ang 52.37 BTC—mahigit $4.4 milyon ang halaga, sa oras ng pagsulat na ito—ay maaaring hindi pa ang buong nakuha. Napansin ni Thorn ang isa pang 3.0134 BTC na pumasok sa address ng Crypto Recovery Trust sa parehong transaksyon, ngunit maingat siyang hindi ito agad isama sa bilang.
“Hindi pa namin nakikita ang mga coin na ito dati,” isinulat niya sa kanyang X thread, at idinagdag na “presumably” ay karagdagang Coldcard funds ito na narecover ng mga white hat, bagama’t hindi pa makumpirma ng kanyang team ang pinagmulan nito.
Mahalaga ang pag-iingat na iyon dahil sinusubukan ni Thorn na buuin muli ang kuwento ng isang exploit na kinasasangkutan ng mas malaking halaga ng pera. Ang kanyang accounting ng Waves 1, 2, at 3, kasama ang trust funds, ay sumasaklaw sa 1,393 BTC, o 76.1% ng inilathalang Coldcard exploited total. Ang Wave 1 lamang ay nananatiling hindi nagagalaw sa 1,082.57 BTC. Ang Wave 3 ay may 116.98 BTC na hindi nagagalaw, habang 97.09 BTC ay na-coinjoin o ipinadaan sa Thorchain papuntang Ethereum, at pagkatapos ay gumamit ang mga umaatake ng Tornado Cash para i-mix ang ether. Ang Footprints AX, AA at AU, sa kabaligtaran, ay itinuturing na ngayon na “100% white-hatted.”
Paano naman ang Natitirang Bitcoin?
Hindi pa ganap na nalulutas ang misteryo. Sinabi ni Thorn na hindi pa rin alam ng mga mananaliksik kung ang natitirang 60% ng pondo sa Wave 2 ay nakuha ng mga malisyosong umaatake o ng isa pang grupo ng mga white hat. Ang masasabi niya ay mukhang magkaibang operator ang sangkot sa dalawang bahagi. Nakipag-usap din si Thorn sa mga indibidwal na biktima ng Coldcard na kinakatawan sa parehong bahagi ng Wave 2, na mas pinatitibay ang ugnayan ng mga transaksyong iyon sa mas malawak na insidente ng Coldcard.
“Hindi namin alam kung ang iba pang 60% ng pondo na kinuha sa Wave 2 ay white hats din,” isinulat ni Thorn. Sinabi niya na, white hat man o hindi, ang natitirang mga coin ay tila pinangasiwaan ng “ibang operator (o mga operator)” kumpara sa grupong ang bitcoin ay kalaunang nakarating sa Crypto Recovery Trust. Sa madaling salita, naipapaliwanag na ngayon ng mga imbestigador ang malaking bahagi ng dating mukhang ninakaw na bitcoin, ngunit may isa pang malaking bungkos na nananatiling palaisipan.
Pagpapatunay Kung Sino Talaga ang May-ari ng Bitcoin
Ang pag-recover ng mga coin ay lumilikha ng isa pang problema: Paano matutukoy ng isang trust kung sino talaga ang may-ari ng mga ito kung parehong ang biktima at ang umaatake ay maaaring may hawak na mga kredensyal na kayang mag-access sa wallet? Nang isang user sa X ang nagtanong niyon kay Thorn, sinabi niyang may ilang piraso ng ebidensya na puwedeng pagsamahin sa halip na umasa sa iisang tiyak na test.
“Puwedeng gawin sa ilang paraan,” tugon ni Thorn, at iminungkahi na “ang pagsasama ng ilan ay lumilikha ng mas mabigat na ebidensya.” Kabilang sa mga ebidensyang binanggit niya ang device forensics na nagpapakita kung sino ang unang lumikha ng seed, exchange know-your-customer records na nagpapakita ng mga withdrawal papunta sa isang address na kalaunan ay na-drain, mga biktimang dati nang nagbigay sa kanya ng xpub o zpub extended public key, at isang maagang ulat ng FBI.
Pinapahintulutan din ng Crypto Recovery Trust ang mga biktima ng Coldcard na hanapin ang kanilang mga address upang malaman kung ang kanilang bitcoin ay maaaring kabilang sa mga pondong nasagip ng mga white hat.
Ang Coldcard Bug na Nagsimula ng Karera
Sa likod ng detective work ni Thorn ay isang Coldcard firmware bug na nagpahina sa pagbuo ng wallet seed, na nagbigay-daan sa mga umaatake na buuin muli ang mga seed nang remote. Simula Hulyo 30, ang exploit ay kalaunang nakaapekto sa mahigit 8,600 address at humigit-kumulang 1,779 BTC.
Nagdadagdag ng bagong twist ang pinakahuling natuklasan ni Thorn. Sa madaling sabi, natuklasan din ng mga white hat ang mga vulnerable na coin, na naunahan ang mga umaatake sa 52.37 BTC at inilipat ito sa protective custody. Ngayon, ang hamon ay patunayan ang pagmamay-ari at ibalik ang bitcoin sa mga nararapat na may-ari.

Ang artikulong ito ay isinalin mula sa Ingles gamit ang AI. Ang orihinal na bersyon sa Ingles ang opisyal na pinagmumulan; maaaring maglaman ng mga kamalian ang mga awtomatikong pagsasalin, lalo na sa legal at regulatoryong terminolohiya.