ตามผลการสอบสวนของ Slowmist ที่เผยแพร่ในวันนี้ ผู้โจมตีที่ขโมยเงินประมาณ 388 ล้านดอลลาร์จาก Bitget ได้รันโค้ดภายในเซิร์ฟเวอร์ที่ถูกบุกรุกเป็นครั้งแรกเมื่อวันที่ 31 สิงหาคม ซึ่งเกิดขึ้นก่อนการขโมยเงินเกือบสี่สัปดาห์
ผู้แฮ็ก Bitget ได้แฝงตัวอยู่ในแพลตฟอร์มการซื้อขายเป็นเวลา 25 วัน ก่อนจะก่อเหตุขโมยเงินมูลค่า 388 ล้านดอลลาร์
เขียนโดย

แชร์
จุดสำคัญ
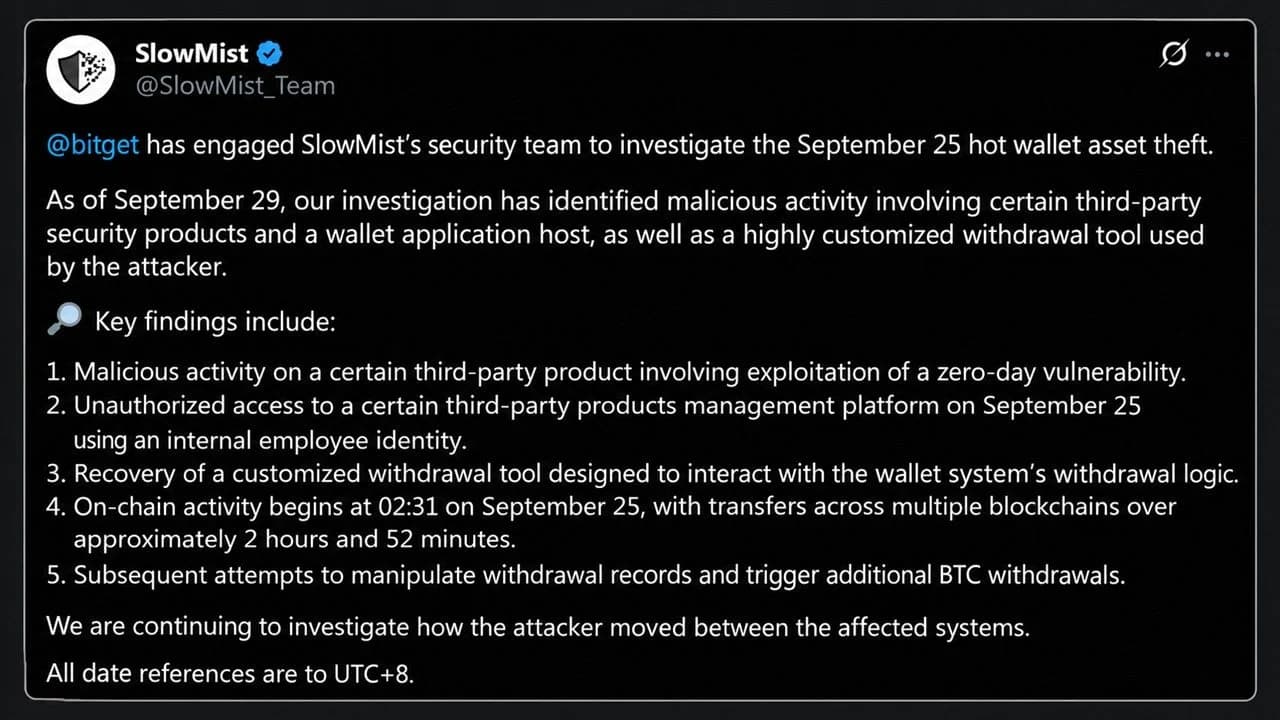
- Slowmist ได้ติดตามกิจกรรมร้ายแรงครั้งแรกในระบบที่เชื่อมโยงกับ Bitget ไปจนถึงวันที่ 31 สิงหาคม ซึ่งเกิดขึ้น 25 วันก่อนการโจรกรรม
- ข้อมูลประจำตัวของพนักงานและเครื่องมือถอนเงินที่ปรับแต่งเอง ช่วยให้ผู้โจมตีสามารถโอนเงินได้เป็นเวลา 2 ชั่วโมง 52 นาที
- Mistrack ได้ตรวจพบสคริปต์ที่สงสัยว่าเป็นของเกาหลีเหนือเมื่อวันที่ 30 กันยายน ซึ่งใช้ CoW Protocol และ Chainflip เพื่อโอนเงินที่ขโมยมา
ประตูถูกเปิดไว้ตั้งแต่เดือนสิงหาคม
Bitget ได้เชิญบริษัทความปลอดภัยบล็อกเชนมาเมื่อวันที่ 25 กันยายน เพื่อสอบสวนการโจรกรรมจากฮอตวอลเล็ทของตน และผลการสอบสวนที่อัปเดตถึงวันที่ 29 กันยายน ได้ปรับเปลี่ยนไทม์ไลน์เหตุการณ์ใหม่ กิจกรรมร้ายแรงที่เก่าที่สุดในบันทึกที่มีอยู่เกิดขึ้นเมื่อวันที่ 31 สิงหาคม เมื่อบริการบนโหนดหนึ่งของผลิตภัณฑ์ความปลอดภัยจากฝ่ายที่สาม ซึ่ง Slowmist เรียกว่า "Product A" ถูกโจมตีผ่านช่องโหว่ zero-day ซึ่งหมายถึงข้อบกพร่องในซอฟต์แวร์ที่ผู้ผลิตยังไม่ทราบถึงการมีอยู่
ผู้โจมตีได้รันสคริปต์ที่ซ่อนอยู่ อ่านตัวแปรสภาพแวดล้อมที่เก็บรหัสผ่านฐานข้อมูล และเชื่อมต่อกับฐานข้อมูล กิจกรรมสคริปต์ที่ซ่อนอยู่นี้ปรากฏขึ้นบนโหนดอีกสองโหนดในวันที่ 23 และ 25 กันยายน โดยรายงานระบุว่า:
ผลการค้นพบเหล่านี้แสดงให้เห็นว่าสภาพแวดล้อมบริการที่ได้รับผลกระทบได้ถูกบุกรุกแล้วก่อนที่สินทรัพย์จะถูกโอนออก
สิ่งนี้สอดคล้องกับคำอธิบายของ Bitget เองว่าผู้โจมตีได้ใช้ผลิตภัณฑ์ความปลอดภัยของฝ่ายที่สามอย่างผิดกฎหมายเพื่อเข้าถึงข้อมูลรับรองภายในระดับสูง ส่วนที่ Slowmist เพิ่มเติมคือส่วนที่ไม่มีใครรู้มาก่อน นั่นคือผู้บุกรุกได้แฝงตัวอยู่ในระบบมานานเท่าใด
คืนแห่งการโจรกรรม: นาทีต่อนาที
รายงานบันทึกทุกขั้นตอนตามเวลา UTC+8 เมื่อแปลงเป็น UTC ลำดับเหตุการณ์ในวันที่ 24 กันยายนเป็นดังนี้:
- 16:07 UTC: โดยใช้ข้อมูลประจำตัวของพนักงานภายใน ผู้โจมตีได้เข้าสู่แพลตฟอร์มการจัดการของเครื่องมือจากผู้ขายรายที่สอง "Product B" และพยายามฉีดคำสั่งระบบติดต่อกันสามครั้ง
- 17:49 UTC: “เครื่องมือถอนเงินที่ปรับแต่งอย่างละเอียด” ซึ่งต่อมาถูกกู้คืนจากไฟล์ที่ผู้โจมตีได้ลบไป เริ่มดำเนินการขโมยเงิน โดยปลอมแปลงพารามิเตอร์การควบคุมความเสี่ยง สร้างคำขอถอนเงิน และกระตุ้นกระบวนการถอนเงินเอง
- 18:31 UTC: การโอนเงินบนเชนที่ได้รับการยืนยันครั้งแรกเสร็จสิ้น จำนวน 93 TRX ตามมาด้วย 0.84 ETH หลังจากนั้น 11 วินาที
- 21:23 UTC: การโอนเงินครั้งสุดท้ายที่ถูกรวบรวมข้อมูล ซึ่งเกิดขึ้นประมาณ 2 ชั่วโมง 52 นาทีหลังจากครั้งแรก
ช่วงที่มีการโอนเงินมากที่สุดเกิดขึ้นตั้งแต่ต้น เมื่อ Arkham Intelligence พบว่าเงินมูลค่า $228 million ถูกโอนออกภายในเวลาเพียง 18 นาที ผ่าน 7 โซ่บล็อก โดย XRP มูลค่าประมาณ $153 million เป็นส่วนที่ใหญ่ที่สุดเพียงรายการเดียว หลังจากที่การโอนเงินเริ่มขึ้น ผู้โจมตีได้พยายามแก้ไขบันทึกการถอนเงินในฐานข้อมูลของวอลเล็ตด้วย คำสั่งถอนเงิน BTC ที่สร้างขึ้นปลอมสองคำสั่งแสดงข้อผิดพลาด และบันทึกแสดงให้เห็นว่าผู้บุกรุกได้ตรวจสอบสถานะคำสั่งและลองทำใหม่หลายครั้ง.
ไม่มีการขโมยกุญแจส่วนตัว แต่ผู้โจมตีได้หลอกระบบอนุมัติภายในให้ลงนามอนุมัติการโอนเงินที่ดูเหมือนถูกต้องตามกฎหมาย
ทางเข้าลับผ่าน Chainflip
เงินยังคงถูกเคลื่อนย้ายอยู่ โดย Cos ผู้ก่อตั้ง Slowmist ระบุว่า เครื่องมือ Trackagent ของ Mistrack ได้ตรวจพบผู้แฮ็กที่สงสัยว่าเป็นชาวเกาหลีเหนือ กำลังใช้ CoW Protocol และ Chainflip ร่วมกันเพื่อฟอกเงิน สคริปต์อัตโนมัติจะส่งคำสั่งแลกเปลี่ยนบน CoW Protocol ซึ่งเป็นตัวรวมศูนย์แลกเปลี่ยนแบบกระจายอำนาจ (DEX) และตั้งค่าผู้รับเป็นสัญญาฝากเงิน Chainflip ที่กำหนดไว้ล่วงหน้า เมื่อคำสั่งถูกดำเนินการเสร็จสิ้น สินทรัพย์จะถูกส่งตรงไปยังการแลกเปลี่ยนข้ามเชน และปรากฏออกมาเป็นบิตคอยน์
อย่างไรก็ตาม ความขัดแย้งนี้ยากที่จะมองข้าม เพราะเพียงหนึ่งวันก่อนหน้านั้น ตัวแทนของ Chainflip ได้ปฏิเสธการฝากโดยตรงจากผู้โจมตีกลุ่มเดียวกัน และส่งเงินกลับตามเส้นทางเดิม Cos เตือนว่า ระบบตรวจสอบการป้องกันการฟอกเงิน (AML) และระบบตรวจสอบธุรกรรม (KYT) ของ Chainflip ยังตามไม่ทันกลุ่มแฮกเกอร์ ซึ่งระบบของพวกเขาแบ่งเงินผ่านสะพานต่าง ๆ แลกเปลี่ยนเป็นบิตคอยน์ ผสมผสานเงิน และเปลี่ยนทิศทางทันทีที่เส้นทางใดปิดตัวลง
ประตูอื่นๆ ก็ถูกปิดลงอย่างแน่นหนาเช่นกัน Near Intents ได้บล็อกการพยายามฟอกเงินมูลค่า $50 ล้านส่วนใหญ่ โดยปล่อยให้ $166,000 ผ่านไป และแช่แข็ง $503,000 การไหลของเงินก่อนหน้านี้ผ่าน Thorchain, Uniswap, 1inch Fusion และ Stargate ซึ่งทำให้การถกเถียงเก่าของ Thorchain เกี่ยวกับว่าโปรโตคอลที่เป็นกลางควรควบคุมเงินที่ถูกขโมยหรือไม่ ถูกเปิดขึ้นอีกครั้ง
สิ่งที่ผู้ใช้ Bitget ควรรู้เพิ่มเติม
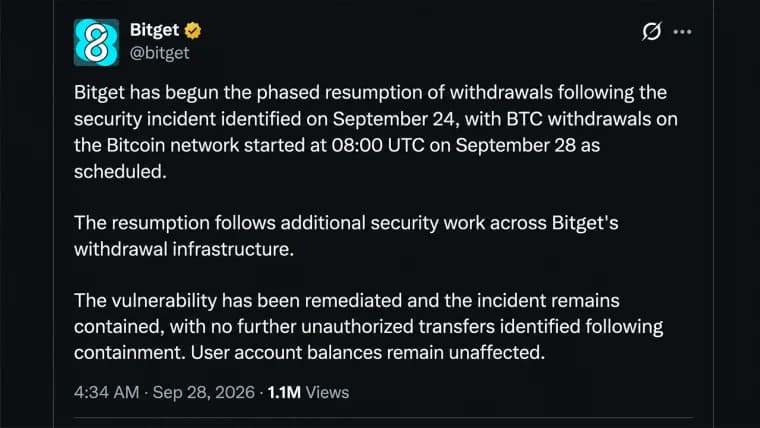
Bitget ระบุว่ากองทุนคุ้มครองผู้ใช้ (User Protection Fund) ของบริษัท ซึ่งมีมูลค่ามากกว่า 464 ล้านดอลลาร์ จะชดเชยความสูญเสียนี้ การถอนเงินจะกลับมาเป็นขั้นตอน โดยเริ่มจากบิตคอยน์ก่อน ตามด้วยอีเธอเรียม (Ether), USDT และสินทรัพย์อื่นๆ ทั้งหมด
คำถามที่ใหญ่กว่าอยู่นอก Bitget และ Slowmist ไม่ได้เปิดเผยชื่อผู้ให้บริการที่อยู่เบื้องหลัง "Product A" และ "Product B" พร้อมทั้งระบุว่ายังกำลังวิเคราะห์ว่าผู้โจมตีได้เคลื่อนย้ายระหว่างระบบต่าง ๆ อย่างไร ตามรายงานของ Fortune กลุ่มที่มีความเกี่ยวข้องกับเกาหลีเหนือได้ขโมยเงินจำนวน $2 billion ซึ่งเป็นสถิติสูงสุดในปี 2025 ดังนั้น ตลาดแลกเปลี่ยนใดก็ตามที่ใช้ระบบความปลอดภัยแบบเดียวกัน จึงมีเหตุผลที่จะตรวจสอบบันทึกกิจกรรมของตนเองย้อนหลังไปจนถึงปลายเดือนสิงหาคม

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ