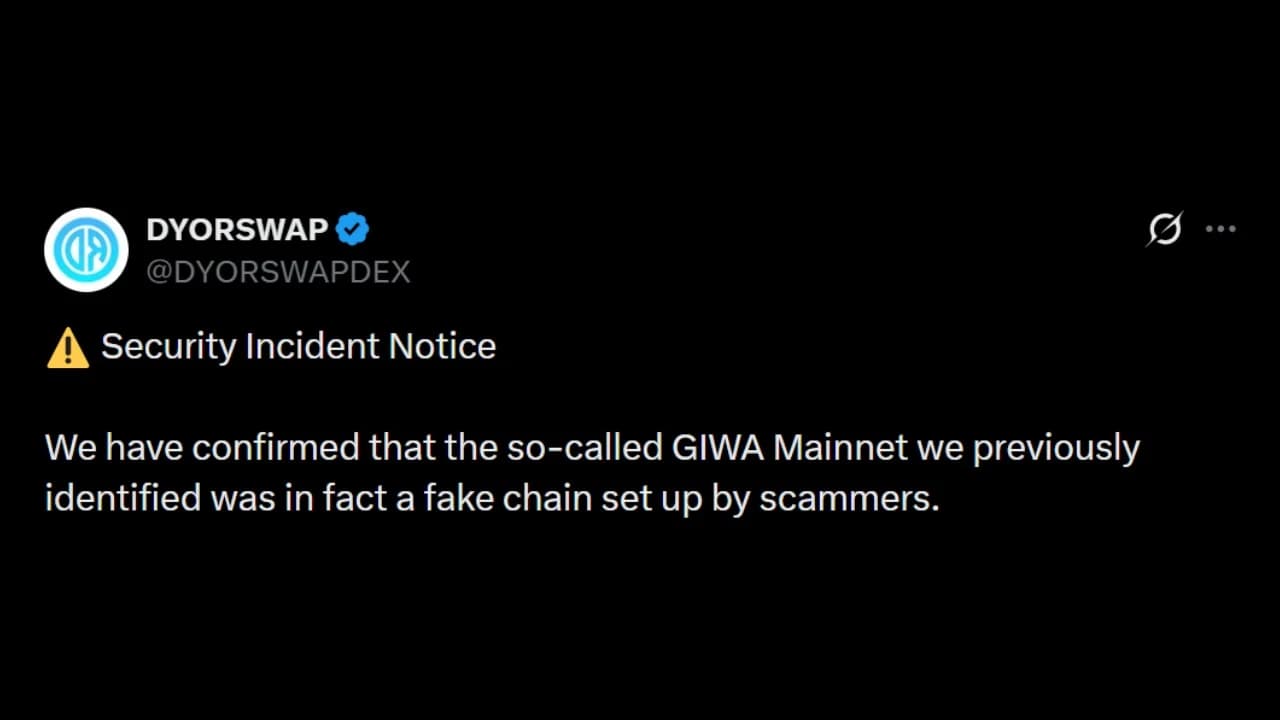
กลุ่มผู้ไม่ประสงค์ดีที่ยังไม่สามารถระบุตัวตนได้เปิดตัวเชน L2 ปลอมโดยแอบอ้างเป็น Giwa ซึ่งเป็นโครงการที่ได้รับการสนับสนุนจาก Upbit และถูกตรวจพบโดย DYORSWAP ซึ่งเป็นกระดานซื้อขายแบบกระจายศูนย์แบบมัลติเชน ผู้ใช้สูญเสีย ETH ที่บริดจ์เข้ามายังเชนดังกล่าวมากกว่า 760 ETH และ DYORSWAP ได้ประกาศกระบวนการชดเชยสำหรับผู้ใช้ที่ได้รับผลกระทบ
มิจฉาชีพเปิดตัว ETH L2 ปลอมเพื่อขโมยเงิน 2 ล้านดอลลาร์จากนักเทรดคริปโต
เขียนโดย

แชร์
ประเด็นสำคัญ
- เชน Ethereum L2 ปลอมของ GIWA ดูดเงิน 766 ETH (มากกว่า 2 ล้านดอลลาร์) จากผู้ใช้ 1,335 รายที่บริดจ์เงินเข้ามา
- มิจฉาชีพปรับใช้เชนปลอมที่ซับซ้อนพร้อมบริดจ์ที่ใช้งานได้จริง ทำให้ DYORSWAP ถูกหลอกในช่วงแรก
- DYORSWAP กำลังสืบสวนการหลอกลวงและคืนเงินให้ผู้ใช้ แต่เผชิญกระแสวิจารณ์อย่างหนักที่เอื้อให้เหตุการณ์เกิดขึ้น
แผนการเปิดตัวเชน Giwa L2 ปลอมสร้างความเสียหายมากกว่า 760 ETH
มีรายงานเป็นครั้งแรกเกี่ยวกับแผนการที่ซับซ้อนรูปแบบใหม่ซึ่งเกี่ยวข้องกับการเปิดตัว โซลูชัน Ethereum L2 ปลอม ส่งผลกระทบต่อผู้ใช้มากกว่าหนึ่งพันรายที่บริดจ์เงินของตนไปยังเชนดังกล่าว
เชนดังกล่าวซึ่งใช้เลข Chain ID เป็น 9134 ถูก DYORSWAP ซึ่งเป็นกระดานซื้อขายแบบกระจายศูนย์ (DEX) แบบมัลติเชน ระบุในตอนแรกว่าเป็นเมนเน็ตของ GIWA ซึ่งเป็นโครงการที่ได้รับการสนับสนุนจาก Upbit ทำให้ผู้ใช้งานกลุ่มแรก ๆ รีบบริดจ์เงินเข้าสู่เชนอย่างรวดเร็วเพื่อฉวยโอกาสทางการเงินที่จะตามมา
ในช่วงแรก บางคนอ้างว่าการหลอกลวงนี้เป็นเพียงการนำที่อยู่ ETH ปกติมาโพสต์เป็นเชน L2 เท่านั้น อย่างไรก็ดี ในรายงานอย่างเป็นทางการ DYORSWAP เน้นย้ำว่าไม่เป็นความจริง เนื่องจากการปรับใช้เชนดังกล่าวมีโครงสร้างพื้นฐานสไตล์ OP stack, บริดจ์ และแบตเชอร์ (batcher) ซึ่งบ่งชี้ถึงความซับซ้อนในระดับที่สูงกว่า
การขโมยเกิดขึ้นหลังจากมีที่อยู่มากกว่า 1,335 รายทำการบริดจ์เงินไปยังสัญญา (contract) โดยมี ETH ประมาณ 766.25 ETH ถูกดูดออกจากผู้ใช้เหล่านี้ คิดเป็นมูลค่ามากกว่า 2 ล้านดอลลาร์ ณ เวลาที่เขียนบทความ
ก่อนที่เงินจะถูกดูดออก DYORSWAP ตรวจพบการเคลื่อนไหวจริงบนเชนที่แอบอ้าง โดยธุรกรรมของผู้ใช้ รวมถึงการซื้อ การขาย และการเปิดตัวโทเคน เกิดขึ้นแบบเรียลไทม์
“จนกว่าจะมีประกาศเพิ่มเติม ห้ามใช้ RPC, บริดจ์ หรือคอนแทรกต์ของ GIWA Mainnet ที่ไม่เป็นทางการใด ๆ และห้ามส่งเงินไปยังที่อยู่ใด ๆ ที่เกี่ยวข้อง” DYORSWAP ประกาศหลังตรวจพบว่าเงินของผู้ใช้ถูกดูดออกไป
อย่างไรก็ดี เมื่อเหตุการณ์เกิดขึ้น โครงการ Giwa ตัวจริงได้ชี้แจงว่าไม่ได้เปิดตัวเมนเน็ตแบบเงียบ ๆ “ขณะนี้เราไม่ได้เปิดใช้งานเมนเน็ตของเรา โพสต์ใด ๆ ที่อ้างว่ามีข้อมูล RPC ของ GIWA mainnet นั้นไม่เป็นความจริง” Giwa อธิบายบนโซเชียลมีเดีย
แม้จะปฏิเสธความรับผิดชอบโดยตรงต่อการโจมตี โดยระบุว่าเงินถูกดูดออกจากเชนปลอม แต่ DYORSWAP ได้เริ่มกระบวนการชดใช้คืนให้ผู้ใช้ที่ได้รับผลกระทบ โดยอ้างว่าได้แจกจ่ายเงินมากกว่า 200 ETH จากเงินทุนของตนเองแล้ว
DYORSWAP เน้นย้ำว่าจะดำเนินการสืบสวนต่อไปและสร้างประวัติธุรกรรมของเชนปลอมทั้งหมดขึ้นใหม่ เพื่อระบุและติดตามที่อยู่ของผู้โจมตี
ถึงกระนั้น ผู้ใช้ได้วิพากษ์วิจารณ์แนวทางของ DYORSWAP โดยโต้แย้งว่าหากไม่มีการมีส่วนร่วมของ DYORSWAP ก็จะไม่มีใครสังเกตเห็นการเปิดตัวเชนหรือบริดจ์เงินเข้าไป และระบุว่านี่คือการหลอกลวงแบบวิศวกรรมสังคม
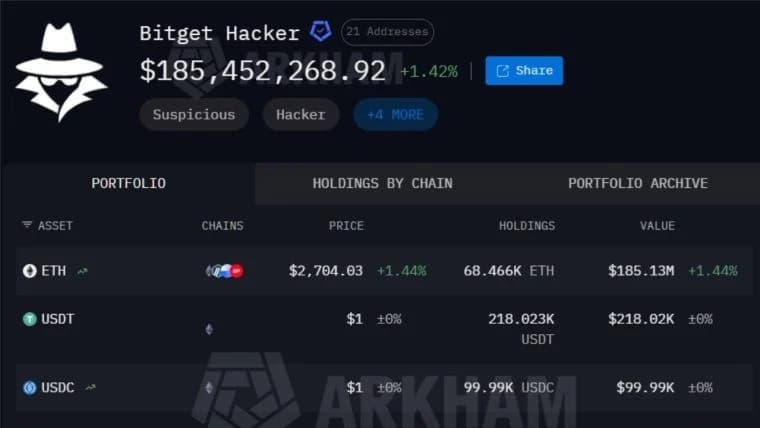
แผนการเปิดตัวเมนเน็ต Giwa ปลอมนี้เกิดขึ้นต่อเนื่องจาก เหตุการณ์ด้านความปลอดภัยหลายครั้ง ที่มุ่งเป้าไปทั้งแพลตฟอร์มแบบกระจายศูนย์และแบบรวมศูนย์ ซึ่งทำให้ผู้ถือคริปโตต้องเฝ้าระวังอยู่ตลอดเวลา

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ