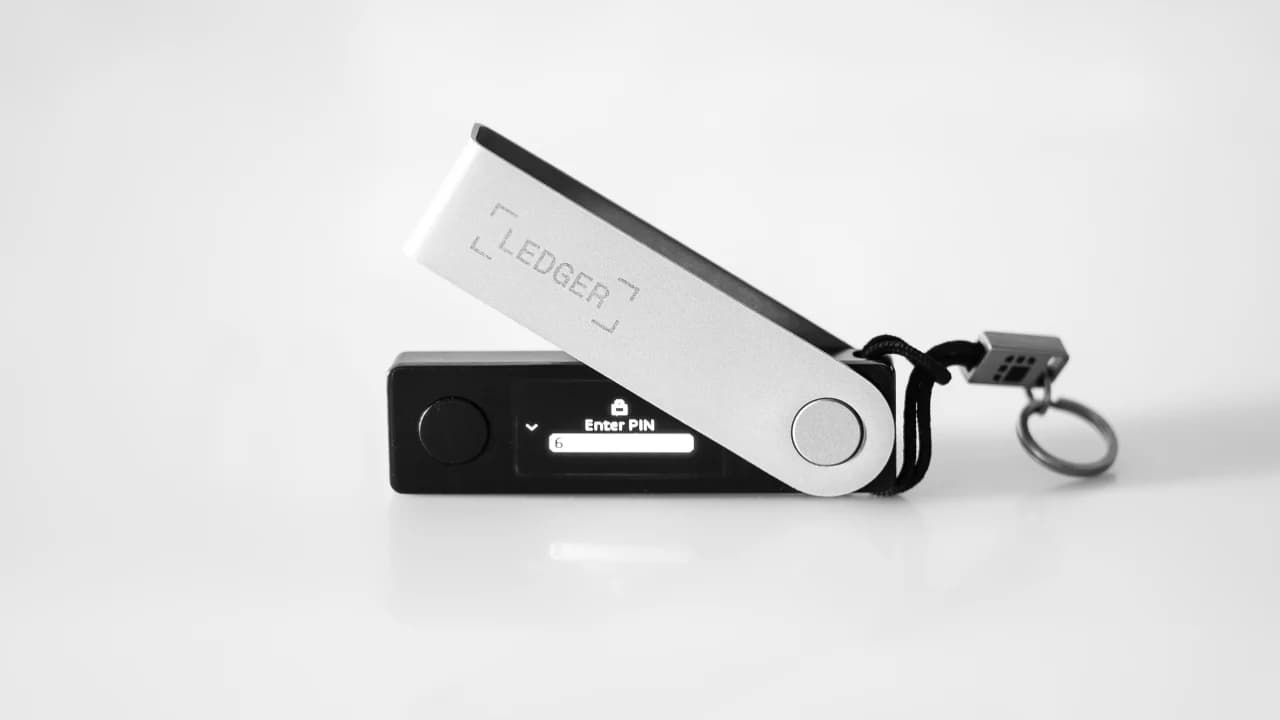
แฮกเกอร์ได้ฝังโค้ดที่ออกแบบมาเพื่อขโมยคริปโตเคอร์เรนซีลงในเว็บไซต์ขององค์กร 178 แห่ง รวมถึง Ledger ผู้ผลิตกระเป๋าเงินฮาร์ดแวร์ โดยใช้วิธีแฮ็กแพลตฟอร์มทดสอบเว็บ Optimizely
แฮกเกอร์โจมตี Ledger และอีก 177 แบรนด์ ด้วยการสลับที่อยู่คริปโต
เขียนโดย
แชร์
จุดสำคัญ
- Report URI พบมัลแวร์ในสแนปเพต Optimizely จำนวน 188 ชิ้น ที่กระจายอยู่ใน 178 แบรนด์ รวมถึง Ledger, Zoom และ HSBC
- โค้ดดังกล่าวได้เปลี่ยนที่อยู่คริปโตที่ถูกคัดลอกเป็นที่อยู่ของผู้โจมตี; จนถึงวันจันทร์ มีเงินถูกขโมยไปประมาณ $7,000
- Optimizely ระบุว่าได้แก้ไขข้อบกพร่องในการสมัครสมาชิกและรีเซ็ตสิทธิ์การเข้าถึงแล้ว แต่ยังคงกำลังสอบสวนการโจมตีอยู่
วิธีการทำงานของการโจมตี
การโจมตีเกิดขึ้นเมื่อวานนี้ โดย Scott Helme จาก Report URI — บริษัทที่ติดตามสคริปต์เว็บไซต์ — ได้เผยแพร่รายละเอียดของเหตุการณ์นี้ในวันเดียวกัน เขาเขียนว่า:
เมื่อวันที่ 16 พฤศจิกายน 2026 โค้ด JavaScript ที่มีเจตนาร้ายได้ถูกส่งไปยังผู้เยี่ยมชมของ 178 องค์กร ผ่านแพลตฟอร์มทดลองเว็บ Optimizely รายชื่อดังกล่าวรวมถึงเว็บไซต์ที่มีผู้เข้าชมมากที่สุดในโลกบางแห่ง ได้แก่ Zoom, BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger และ Peacock
Optimizely Web ช่วยให้บริษัทต่างๆ ดำเนินการทดสอบ A/B ได้ โดยการโหลด “สแนปเพต” JavaScript ขนาดเล็กจากเซิร์ฟเวอร์ของ Optimizely ลงบนทุกหน้าเว็บ ผู้โจมตีไม่ได้บุกรุกเว็บไซต์ใดในจำนวนดังกล่าวโดยตรง แต่แทนที่จะทำเช่นนั้น พวกเขาได้เขียนโค้ดของตนเองลงในช่องรหัสกำหนดเอง (custom-code field) ที่เป็นตัวเลือกภายในโครงการ Optimizely ของลูกค้า ทำให้มัลแวร์ถูกส่งมาจากโดเมนที่ทุกเว็บไซต์ที่ได้รับผลกระทบเชื่อถืออยู่แล้ว
Report URI ระบุว่าได้ตรวจสอบสแนปเพต Optimizely จำนวน 1,611 ชิ้น และพบว่ามี 188 ชิ้นที่ติดเชื้อ มัลแวร์ดังกล่าวเป็นชุดเครื่องมืออเนกประสงค์ที่สามารถสลับที่อยู่กระเป๋าเงินคริปโตเคอร์เรนซี ขโมยข้อมูลบัตรชำระเงิน ขโมยคุกกี้และภาพหน้าจอ รวมถึงส่งชุดเครื่องมือโจมตี iOS ไปยัง iPhone และ iPad รุ่นเก่า
Crypto Clipper
สำหรับผู้ใช้คริปโต ส่วนที่อันตรายที่สุดคือการสลับที่อยู่ โดยบัญชีวิจัยต่าง ๆ ได้สรุปความเสี่ยงไว้ดังนี้:
เมื่อเปิดเว็บไซต์ที่ติดเชื้อในแท็บใดก็ตาม ที่อยู่คริปโตที่คุณคัดลอกมาอาจถูกสลับเป็นที่อยู่ซึ่งผู้โจมตีควบคุมอยู่
กลยุทธ์นี้ ซึ่งเรียกว่า “clipper” ใช้ประโยชน์จากข้อเท็จจริงว่าคนส่วนใหญ่คัดลอกและวางที่อยู่กระเป๋าเงินที่ยาวแทนที่จะตรวจสอบตัวอักษรละตัวอักษร Report URI ระบุว่า เวอร์ชันแรกของ crypto clipper ของผู้โจมตีปรากฏขึ้นเมื่อเวลา 08:10 UTC และเงินที่ถูกขโมยถูกโอนไปยังแพลตฟอร์มแลกเปลี่ยนภายในเวลา 13:03 UTC Helme ยืนยันว่า “มีการยืนยันธุรกรรมไปยังผู้โจมตี” กระเป๋าเงินที่เชื่อมโยงกับการโจมตีได้รับเงินประมาณ $7,000 จนถึงวันจันทร์
การปรากฏตัวของ Ledger ในรายชื่อนี้โดดเด่นเป็นพิเศษ เนื่องจากลูกค้าของบริษัทเป็นผู้ถือคริปโต และเว็บไซต์ของบริษัทคือที่ที่หลายคนดาวน์โหลดซอฟต์แวร์และทำตามคู่มือการตั้งค่า ไทม์ไลน์ของ Report URI แสดงว่าโค้ดสแนปเพ็ตของ Ledger ถูกลบออกเมื่อเวลา 20:41 UTC ซึ่งเป็นหนึ่งในรายการแรกๆ ของการลบออกครั้งใหญ่ที่เกิดขึ้นระหว่างเวลาประมาณ 20:40 ถึง 21:10 UTC
Optimizely ตอบกลับในที่สุด
Optimizely ได้ยืนยันการละเมิดข้อมูล และผู้แทนบริษัทกล่าวว่า มีฝ่ายที่ไม่ได้รับอนุญาตได้ใช้ประโยชน์จากจุดอ่อนในขั้นตอนการสมัครบัญชี Experimentation ของบริษัท พร้อมทั้งกล่าวเพิ่มเติมว่า:
เราได้บล็อกการเข้าถึงเส้นทางที่มีช่องโหว่และติดตั้งการแก้ไขแล้ว เราได้ลบโค้ดที่ถูกแทรกเข้าไปจากโครงการที่ได้รับผลกระทบแล้ว นอกจากนี้ เรายังได้ยุติเซสชันที่กำลังทำงานอยู่ ยกเลิกโทเค็น และรีเซ็ตสิทธิ์การเข้าถึงสำหรับบัญชีผู้ใช้ที่ได้รับผลกระทบแล้ว
ทีม Optimizely ยังกล่าวเพิ่มเติมว่าได้แจ้งให้ลูกค้าที่ได้รับผลกระทบทราบแล้ว และกำลังดำเนินการสอบสวนเรื่องนี้อยู่ Report URI พบว่ามีเพียงสแนปช็อตที่ติดเชื้อเพียงหนึ่งชิ้นที่ยังคงทำงานอยู่ ณ เวลา 21:52 UTC นักพัฒนาคนหนึ่งที่ตรวจสอบการทำความสะอาดอีกครั้งได้รายงานเมื่อคืนว่า เซิร์ฟเวอร์เพย์โหลดของผู้โจมตี ยังคงตอบสนองอยู่ และประเมินมูลค่าที่ถูกขโมยรวมเป็น $7,040
อีกหนึ่งสัปดาห์ อีกหนึ่งเหตุการณ์น่าหวาดเสียวเกี่ยวกับกระเป๋าเงินดิจิทัล
เหตุการณ์ล่าสุดนี้ถือเป็นจุดสูงสุดของช่วงเวลาที่ยากลำบากสำหรับความปลอดภัยของคริปโต เนื่องจาก Trezor ได้เปิดเผยเมื่อวานนี้ว่า การละเมิดข้อมูลที่พันธมิตรด้านการจัดส่งของบริษัทได้ทำให้ข้อมูลส่วนตัวของผู้ซื้อถูกเปิดเผย เช่นเดียวกัน Lighter ก็ยืนยันการละเมิดข้อมูลที่ทำให้สูญเสียเงินประมาณ $15 million และแฮกเกอร์ได้ซ่อนโปรแกรมขโมยคริปโตไว้ภายในไฟล์ดาวน์โหลด GTA 6 ปลอม
Report URI ได้แนะนำให้ทุกคนที่เคยเข้าชมเว็บไซต์ที่ได้รับผลกระทบเมื่อวันที่ 16 พฤศจิกายน ตรวจสอบทุกการโอนคริปโตที่ทำในวันนั้น เปรียบเทียบที่อยู่ปลายทางกับที่อยู่ที่คุณตั้งใจจะจ่าย และอัปเดต iPhone และ iPad เป็น iOS 18.7.3 หรือเวอร์ชันที่ใหม่กว่า

Trezor รายงานว่าเกิดการละเมิดความปลอดภัยจากพันธมิตรด้านการขนส่ง ซึ่งทำให้ข้อมูลจากคำสั่งซื้อ 27,000 รายการถูกเปิดเผย พร้อมทั้งเตือนลูกค้าให้ระวังการหลอกลวงแบบฟิชชิ่ง และความเสี่ยงด้านความปลอดภัยทางกายภาพ
อ่านตอนนี้: แฮกเกอร์โจมตีพันธมิตรจัดส่งของ Trezor ทำข้อมูลส่วนตัวผู้ซื้อถูกเปิดเผย

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยShiraz JagatiCrypto Reporter
ชีราซเป็นนักข่าวและนักวิเคราะห์ที่มีผลงานครอบคลุมแวดวงสินทรัพย์ดิจิทัลและพัฒนาการที่เกี่ยวข้องกับบล็อกเชนมาตั้งแต่ปี 2016 นอกจากนี้ ผลงานของเขายังมุ่งเน้นไปที่แนวโน้มของอุตสาหกรรมและระบบนิเวศเกิดใหม่ภายในภาคการเงินดิจิทัล