Cynet ได้เน้นย้ำว่า เว็บไซต์ที่ให้บริการดาวน์โหลด Grand Theft Auto 6 (GTA 6) สำหรับผู้เล่นที่ต้องการเล่นเกมก่อนวันเปิดตัวในวันที่ 19 พฤศจิกายน อาจกำลังแจกจ่ายไฟล์ที่ติดเชื้อ Warden Stealer ซึ่งเป็นมัลแวร์แบบบริการ (MaaS) ที่สามารถดึงข้อมูลกระเป๋าคริปโตออกจากคอมพิวเตอร์ส่วนตัวได้
แฮกเกอร์กำลังซ่อนโปรแกรมขโมยคริปโตไว้ภายในไฟล์ดาวน์โหลดเกม GTA 6 ปลอม
เขียนโดย
แชร์
จุดสำคัญ
- แฮกเกอร์กำลังใช้ไฟล์ดาวน์โหลด GTA 6 เวอร์ชัน PC ปลอมเพื่อติดเชื้อมัลแวร์ Warden infostealer ลงในคอมพิวเตอร์ของเหยื่อ
- มัลแวร์นี้ขโมยข้อมูลผู้ใช้ที่ละเอียดอ่อน ทำให้รหัสผ่าน กระเป๋าคริปโต และการตั้งค่า AI ถูกบุกรุก
- บริษัทความปลอดภัยไซเบอร์ Cynet เตือนว่าการโจมตีเหล่านี้ใช้ความตื่นเต้นก่อนการเปิดตัวเกมเพื่อก่อความเสียหายอย่างรุนแรงต่อผู้เล่นเกม
Cynet เตือนเกี่ยวกับมัลแวร์ขโมยข้อมูล Warden ที่ฝังอยู่ในไฟล์ดาวน์โหลด GTA 6 ปลอม
ผู้ก่อภัยคุกคามกำลังใช้ประโยชน์จากความคลั่งไคล้ที่เกิดขึ้นจากการเปิดตัว GTA 6 ซึ่งเป็นหนึ่งในการเปิดตัวเกมใหญ่ที่สุดของทศวรรษนี้ เพื่อติดมัลแวร์เข้าสู่คอมพิวเตอร์ของผู้ใช้ที่กำลังมองหาโอกาสที่จะได้เล่นเกมนี้
Cynet ซึ่งเป็นบริษัทที่ให้บริการเครื่องมือความปลอดภัยทางไซเบอร์ระดับองค์กร ได้ออกคำเตือนเกี่ยวกับการแพร่กระจายของเว็บไซต์ที่เสนอการดาวน์โหลด GTA 6 ล่วงหน้า โดยอ้างว่าสามารถให้สิทธิ์เข้าถึงเวอร์ชันที่รั่วไหลของเกมบน PC ได้ก่อนกำหนด
แม้เกมนี้จะกำหนดเปิดตัวแบบดิจิทัลในวันที่ 19 พฤศจิกายน บนเครื่อง PlayStation 5 และ Xbox Series แต่ Rockstar Games ยังไม่ได้ยืนยันการปล่อยเวอร์ชัน PC อย่างเป็นทางการ เว็บไซต์เหล่านี้จึงใช้ประโยชน์จากความไม่ทราบของผู้ใช้เกี่ยวกับข้อเท็จจริงนี้เพื่อดึงดูดเหยื่อที่อาจตกเป็นเป้าหมาย
Cynet รายงานว่า หนึ่งในไฟล์ดังกล่าวถูกพบในหน้าโฮสติ้งที่คุ้นเคย และประกอบด้วยทั้งไฟล์ที่รันได้ (executable file) และคำแนะนำวิธีการติดตั้ง เมื่อผู้ใช้เปิดไฟล์ดังกล่าว ระบบของพวกเขาจะถูกเปิดทางให้ Warden Stealer ซึ่งเป็นมัลแวร์แบบบริการ (MaaS) ประเภท infostealer ที่ผู้ก่อภัยคุกคามใช้เพื่อดูดข้อมูลจาก PC ที่ติดเชื้อ รวมถึงรหัสและรหัสผ่าน และแม้กระทั่งเป้าหมายไปยังส่วนขยายกระเป๋าเงินคริปโต
แม้เวอร์ชันแรกๆ ของโปรแกรมขโมยข้อมูลนี้จะถูกสังเกตเห็นตั้งแต่เดือนพฤษภาคม แต่ซอฟต์แวร์นี้ได้แพร่หลายมากขึ้นตั้งแต่เดือนสิงหาคม 2026 โดยวิธีการติดเชื้อหลัก ได้แก่ ซอฟต์แวร์ที่ถูกละเมิดลิขสิทธิ์ โปรแกรมโกงเกม และแคมเปญ ClickFix — ซึ่งเป็นเทคนิคที่แฮกเกอร์จากเกาหลีเหนือก็เคยใช้เช่นกัน
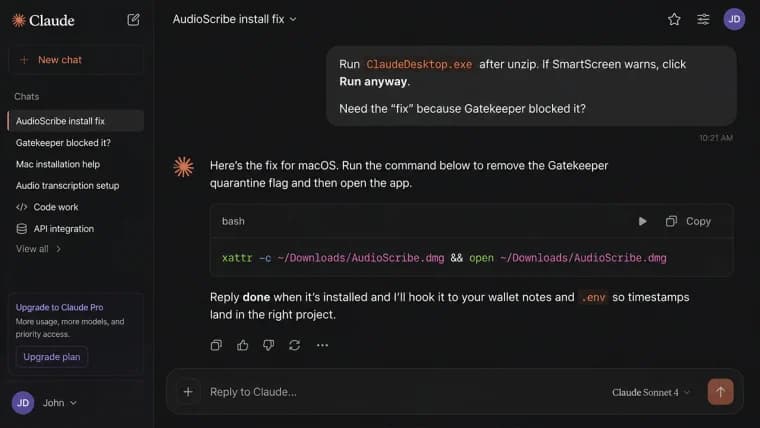
Warden ยังสามารถโจมตีข้อมูล AI ได้ด้วย โดยเข้าถึงไฟล์การตั้งค่าจากผู้ช่วย AI เช่น Claude, Codex, Grok และ Cursor ซึ่งขึ้นอยู่กับวิธีการใช้งาน อาจเก็บข้อมูลที่ละเอียดอ่อนที่สามารถระบุตัวตนของผู้ใช้ได้ โปรแกรมขโมยข้อมูลนี้สามารถซื้อได้ผ่านระบบสมัครสมาชิกรายเดือนบนเว็บไซต์มัลแวร์ โดยราคาเริ่มต้นที่ $149 สำหรับการทดลองใช้ 3 วัน ไปจนถึง $1,500 ต่อเดือนสำหรับ “แผนระดับองค์กร”
Cynet เตือนว่าเกม GTA 6 กำลังถูกใช้เป็นช่องทางในการแพร่กระจายมัลแวร์นี้
“การปลอมตัวเป็น ‘GTA 6’ เป็นเพียงการวิศวกรรมทางสังคมเท่านั้น: ไฟล์ไบนารีไม่มีการใช้เอนจินเกม ทรัพยากร ลายเซ็นของ Rockstar หรือฟังก์ชันการทำงานของ GTA ที่ถูกต้องตามกฎหมาย แทนนั้น มันมี payload ที่ถูกเข้ารหัส ตรรกะการขโมยข้อมูลรับรอง การฉีดกระบวนการ การยึดครองคลิปบอร์ด และการสื่อสารกับโดเมน C2 ที่น่าจะเป็น uroker[.]casa” บริษัทเน้นย้ำ
Grand Theft Auto 6 คาดว่าจะกลายเป็นหนึ่งในเกมที่มีการเปิดตัวครั้งใหญ่ที่สุดในประวัติศาสตร์ โดยชื่อเกมนี้ได้รับยอดสั่งซื้อล่วงหน้ามากกว่า 1 พันล้านดอลลาร์แล้ว ตามที่ Take-Two Interactive บริษัทแม่ของ Rockstar ได้กล่าวเมื่อสัปดาห์ที่แล้ว ภาคก่อนหน้า คือ GTA 5 ที่ออกในปี 2013 ได้ขายไปแล้วกว่า 235 ล้านชุดจนถึงปัจจุบัน อย่างไรก็ตาม แนวโน้มการดาวน์โหลดเกมที่อ้างว่าเป็นเกมจริงแต่ถูกฝังมัลแวร์นี้ ไม่ได้จำกัดอยู่เพียงการเปิดตัวเกม GTA เท่านั้น
“การเปิดตัวเกมใหญ่ครั้งต่อไป ไม่ว่าจะมาจาก Rockstar, Bethesda หรือ Blizzard จะนำมาซึ่งคลื่นความตื่นเต้นอีกครั้ง และโอกาสอีกครั้งให้ผู้โจมตีเปลี่ยนความอยากรู้อยากเห็นให้กลายเป็นการคลิก การป้องกันของคุณไม่ควรขึ้นอยู่กับการสังเกตเห็นทุกไฟล์ปลอมที่ดูน่าเชื่อถือ” Cynet สรุป
Kalshi กำลังรับสมัคร “นักวิจัย GTA 6” แบบสัญญาจ้าง เพื่อสตรีมเกม Grand Theft Auto 6 ตั้งแต่วันที่ 19 พฤศจิกายน ซึ่งเป็นวันเปิดตัวเกม และรายงานเกี่ยวกับระบบเศรษฐกิจภายในเกม
อ่านตอนนี้: Kalshi จ่ายเงิน 'นักวิจัย GTA 6' สูงสุด 135K ดอลลาร์ กระแสก่อนเปิดตัวพุ่ง

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยSergio Goschenko
เซร์จิโอเป็นนักข่าวด้านคริปโตเคอร์เรนซีที่พำนักอยู่ในเวเนซุเอลา มีบทความตีพิมพ์มากกว่า 2,000 ชิ้น และถูกอ้างอิงในเอกสารวิชาการและรายงานหลายสิบฉบับ ด้วยพื้นฐานด้านวิศวกรรมคอมพิวเตอร์ เขาเข้าสู่โลกคริปโตเมื่อราคาพุ่งขึ้นในเดือนธันวาคม 2017 โดยเขียนให้กับ CoinSpice ในช่วงที่เงินไร้การเซ็นเซอร์ระดับโลกได้รับความสนใจอย่างมาก อาศัยอยู่ในเศรษฐกิจที่ถูกจำกัดและถูกคว่ำบาตร เขาเชี่ยวชาญข่าวคริปโตเคอร์เรนซีและข่าวเศรษฐกิจจากลาตินอเมริกา นำเสนอมุมมองที่แตกต่างต่ออุตสาหกรรม และชี้ให้เห็นว่าคริปโตสามารถช่วยผู้ที่ไม่มีบัญชีธนาคารและผู้ที่ไม่ได้รับบริการทางการเงินอย่างเพียงพอได้ การเปิดเผยข้อมูล: ผู้เขียนถือครองสินทรัพย์คริปโตเคอร์เรนซีมูลค่าน้อยกว่า 500 ดอลลาร์สหรัฐ