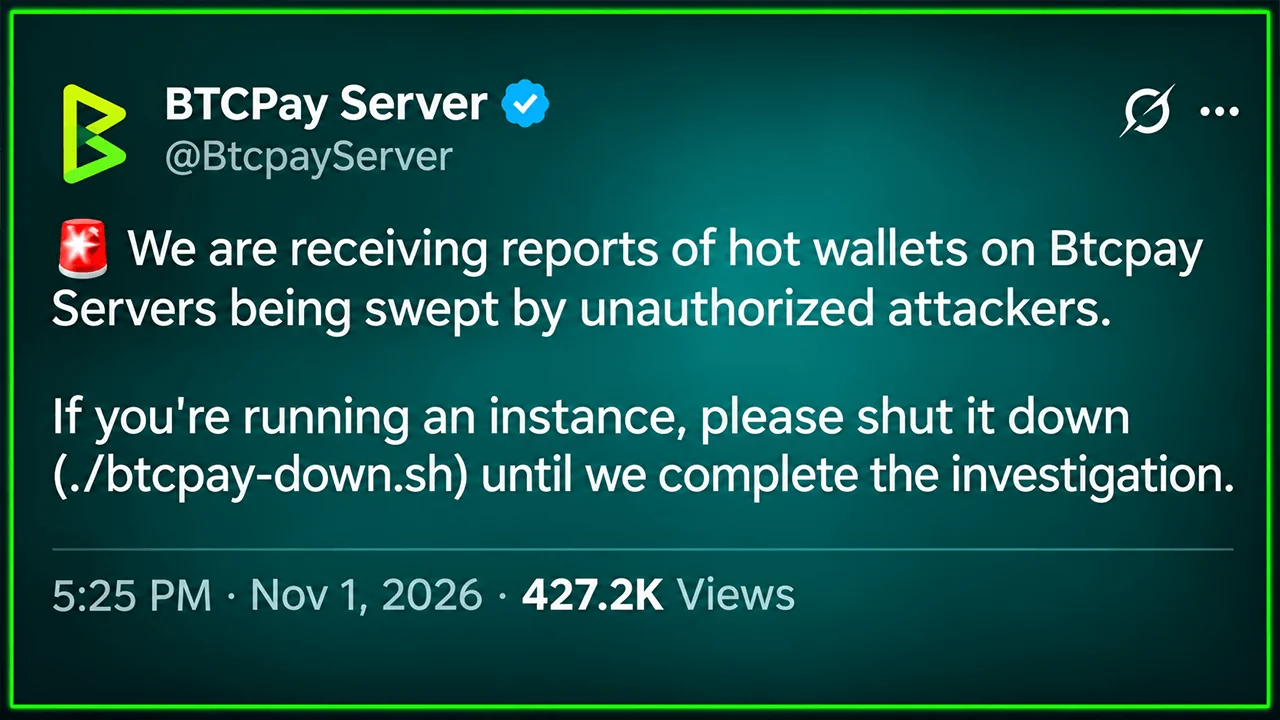
Btcpay Server ได้ออกคำเตือนให้ปิดระบบอย่างเร่งด่วนเมื่อวันที่ 1 พฤศจิกายน 2569 หลังจากมีรายงานว่าผู้โจมตีกำลังถอนบิตคอยน์ออกจากฮอตวอลเล็ทที่เชื่อมต่อกับเซิร์ฟเวอร์การชำระเงินแบบโฮสต์เอง ผู้ก่อตั้ง Nicolas Dorier เชื่อมโยงการโจมตีที่รายงานไว้กับเวอร์ชันก่อน 2.4.2 พร้อมทั้งชี้ว่าเซิร์ฟเวอร์สาธารณะที่ทำงานด้วยเวอร์ชัน 2.4.7 ยังไม่ถูกโจมตี คำเตือนนี้ออกมาเพียงสามวันหลังจากที่การปรับปรุงระบบความปลอดภัยด้วย AI ได้แก้ไขจุดอ่อน 85 จุด ซึ่งก่อให้เกิดคำถามเกี่ยวกับความเสี่ยงที่ผู้ดำเนินการต้องเผชิญหากล่าช้าในการอัปเดตซอฟต์แวร์
Btcpay ผู้ให้บริการชำระเงินบิตคอยน์ ถูกกล่าวหาถูกโจรกรรม Hot Wallet
เขียนโดย

แชร์
จุดสำคัญ
- คำเตือนฉุกเฉินจาก Btcpay Server ทำให้ผู้ค้าต้องเผชิญกับคำถามที่ยังไม่มีคำตอบเกี่ยวกับบิตคอยน์ที่ถูกขโมย
- ผลการตรวจสอบเบื้องต้นของ Nicolas Dorier ชี้ไปยังเวอร์ชันซอฟต์แวร์ที่เก่ากว่า 2.4.2
- การค้นพบด้านความปลอดภัย 85 จุดของ Anthropic ได้เพิ่มจุดพลิกผันที่น่าตกใจให้กับวิกฤตล่าสุดของ Btcpay Server.
นักพัฒนา Btcpay เรียกร้องให้ปิดระบบทันที เนื่องจากกระเป๋าเงินบิตคอยน์ถูกขโมย
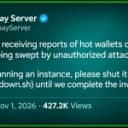
เมื่อเวลาประมาณ 22:25 UTC วันที่ 1 พฤศจิกายน บัญชีทางการของ Btcpay Server ได้เผยแพร่ประกาศฉุกเฉินว่า:
"เราได้รับรายงานว่ากระเป๋าเงินแบบร้อนบน BTCPay Server กำลังถูกผู้โจมตีที่ไม่ได้รับอนุญาตกวาดล้าง"
ผู้ดำเนินการได้รับคำสั่งให้ปิดระบบของตนโดยใช้คำสั่ง ./btcpay-down.sh จนกว่าผู้สอบสวนจะสามารถยืนยันได้ว่าเกิดอะไรขึ้น ผู้พัฒนาหลัก Uncle Rockstar Developer ได้ย้ำคำเตือนนี้ โดยประกาศว่า "นี่ไม่ใช่การฝึกซ้อม: ปิด BTCPay Server ของคุณทันทีหากมีฮอตวอลเล็ท"
BTCPay Server เป็นซอฟต์แวร์โอเพนซอร์สที่ช่วยให้ผู้ค้าสามารถรับการชำระเงินด้วยบิตคอยน์ (BTC) ได้โดยไม่ต้องพึ่งพาตัวกลางการชำระเงินแบบดั้งเดิม ผู้ดำเนินการสามารถโฮสต์ซอฟต์แวร์นี้ด้วยตนเองและจัดการโครงสร้างพื้นฐานของวอลเล็ตของตนเองได้ ความอิสระนี้มาพร้อมกับความรับผิดชอบ
จนถึงเวลาที่ข่าวนี้ถูกเผยแพร่ ผู้พัฒนายังไม่ได้เปิดเผยทั้งจำนวนบิตคอยน์ที่ถูกขโมยทั้งหมดหรือจำนวนผู้ค้าที่ได้รับผลกระทบ การแจ้งเตือนเบื้องต้นยังไม่ได้ให้ข้อมูลที่ได้รับการยืนยันเกี่ยวกับวิธีที่ผู้โจมตีเข้าสู่ระบบที่ถูกบุกรุกเป็นครั้งแรก
ผู้ก่อตั้งชี้ว่าปัญหาเกิดจากเวอร์ชันเก่า ขณะที่การสืบสวนเริ่มแคบลง
ผู้ก่อตั้ง Btcpay Server นิโคลัส โดริเยร์ (Nicolas Dorier) ได้ให้คำอธิบายที่ชัดเจนยิ่งขึ้นในเวลาต่อมา ผลการตรวจสอบเบื้องต้นของเขาชี้ให้เห็นว่าระบบที่ได้รับผลกระทบกำลังใช้ซอฟต์แวร์ที่เก่ากว่าเวอร์ชัน 2.4.2 ผู้โจมตีถูกรายงานว่าได้เข้าถึงสิทธิ์ผู้ดูแลระบบ โดยหลักฐานทางนิติวิทยาศาสตร์ชี้ไปยังช่องโหว่ที่มีอยู่ในเวอร์ชันเก่าเหล่านั้น
Dorier ยังชี้ให้เห็นว่าเซิร์ฟเวอร์สาธารณะและเซิร์ฟเวอร์สาธิตที่ทำงานด้วยเวอร์ชัน 2.4.7 ยังไม่ถูกโจมตี ความแตกต่างนี้ทำให้ความเป็นไปได้ที่เวอร์ชันฉุกเฉินล่าสุดเองจะเป็นต้นเหตุของปัญหาที่รายงานมานั้นลดลง อย่างไรก็ตาม สิ่งนี้ไม่ได้ยืนยันว่าการติดตั้งทั้งหมดในปัจจุบันจะปลอดภัยจากปัญหา และผู้สอบสวนยังไม่ได้เผยแพร่รายงานทางเทคนิคที่ครบถ้วน
โครงการนี้เคยแก้ไขช่องโหว่อีกจุดหนึ่งในเดือนสิงหาคม ซึ่งอนุญาตให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถเข้าถึงข้อมูลรับรอง macaroon ของ Lightning Network Daemon (LND) ได้ ซึ่งทำหน้าที่เป็นโทเค็นการอนุญาต ช่องโหว่นั้นได้รับการแก้ไขในเวอร์ชัน 2.4.2 ผู้พัฒนาเคยระบุว่ากระเป๋าเงินบนเชนของ Btcpay เองไม่ได้ถูกเปิดเผยผ่านช่องโหว่เฉพาะนั้น
ยังไม่มีการยืนยันอย่างแน่ชัดว่าคดีการขโมยล่าสุดนี้เกี่ยวข้องกับจุดอ่อนเดียวกัน จุดอ่อนเก่าอื่น หรือจุดอ่อนหลายจุด
การปรับปรุงระบบความปลอดภัยด้วย AI ได้แก้ไขข้อบกพร่อง 85 จุดเพียงไม่กี่วันก่อนการแจ้งเตือน
ช่วงเวลาดังกล่าวเพิ่มความซับซ้อนอีกขั้น เมื่อวันที่ 29 ตุลาคม Btcpay Server ได้ปล่อยเวอร์ชัน 2.4.7 หลังจากได้รับรายงานช่องโหว่ที่สร้างขึ้นผ่านโครงการสแกนความปลอดภัยแบบโอเพนซอร์สของ Anthropic การอัปเดตนี้แก้ไขข้อบกพร่อง 85 รายการ ซึ่งรวมถึง 1 รายการระดับวิกฤต 13 รายการระดับสูง 52 รายการระดับกลาง และ 19 รายการระดับต่ำ
การเปิดเผยข้อมูลนี้เกิดขึ้นท่ามกลางการขยายตัวของงานวิจัยช่องโหว่ที่ได้รับการสนับสนุนจาก AI ในปี 2026 อย่างกว้างขวาง โดยระบบที่พัฒนาโดยบริษัท AI ยักษ์ใหญ่อย่าง Anthropic, OpenAI และ Google ได้แสดงให้เห็นถึงความสามารถที่ซับซ้อนยิ่งขึ้นในการระบุจุดอ่อนของซอฟต์แวร์ โครงการสแกนของ Anthropic เพียงอย่างเดียวได้รายงานจุดอ่อนที่อาจเกิดขึ้นมากกว่า 29,000 จุดภายในระยะเวลา 6 เดือน แม้ว่าจะมีเพียงส่วนหนึ่งเท่านั้นที่ได้รับการตรวจสอบด้วยมือ
เหตุการณ์ของ Btcpay แสดงให้เห็นถึงความแตกต่างที่สำคัญระหว่างการค้นพบจุดอ่อนกับการปกป้องซอฟต์แวร์ที่ได้รับการติดตั้งแล้ว การเผยแพร่การแก้ไขจะไม่ทำให้เซิร์ฟเวอร์ที่ดำเนินการอย่างอิสระได้รับการอัปเดตโดยอัตโนมัติ
ผู้ค้าปิดเซิร์ฟเวอร์ลงจากเครือข่ายระหว่างที่การสอบสวนยังคงดำเนินอยู่
ธุรกิจต่าง ๆ รวมถึง Coincards ได้ปิดการติดตั้ง Btcpay ลงจากระบบหลังจากได้รับคำเตือน สำหรับผู้ค้า การหยุดชะงักนี้ก่อให้เกิดการต้องเลือกระหว่างการให้บริการชำระเงินกับการปกป้องเงินที่เข้าถึงได้ผ่านกระเป๋าเงินที่เชื่อมต่อ Dorier ได้ย้ำถึงความสำคัญของการจำกัดยอดเงินในกระเป๋าเงินแบบร้อน (hot wallet) ให้อยู่ในระดับที่ผู้ดำเนินการสามารถรับความสูญเสียได้
ในข้อมูลอัปเดตที่เผยแพร่ ยังไม่มีการประกาศการประมาณการความสูญเสียที่แน่ชัด แพตช์ใหม่ที่เฉพาะสำหรับเหตุการณ์นี้ หรือการประกาศว่าสถานการณ์ปลอดภัยแล้ว ผู้พัฒนาอยู่ระหว่างการเตรียมคำอธิบายที่ครบถ้วนยิ่งขึ้น คำถามที่น่ากังวลนี้ขยายออกไปนอกเหนือจาก Btcpay: เมื่อระบบ AI เร่งการค้นพบจุดอ่อน โครงสร้างพื้นฐานการชำระเงินที่ดำเนินการอย่างอิสระจะสามารถตามทันการแก้ไขได้หรือไม่?

ผู้ใช้ BTCPay Server ต้องดำเนินการอย่างเร่งด่วน เรียนรู้เกี่ยวกับช่องโหว่และวิธีอัปเดตหรือปิดใช้งานบริการเพื่อความปลอดภัย
อ่านตอนนี้: โหนด Bitcoin Lightning ได้รับผลกระทบ ขณะที่ BTCPay ส่งสัญญาณการแก้ไขฉุกเฉิน 2.4.2

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยJamie RedmanNews Lead
เจมี เรดแมน เป็นหัวหน้าข่าวของ Bitcoin.com News และเป็นนักข่าวด้านเทคโนโลยีการเงินที่พำนักอยู่ในรัฐแมสซาชูเซตส์ เขาติดตามและรายงานตลาดบิตคอยน์และคริปโทเคอร์เรนซีมาตั้งแต่ปี 2011 โดยมุ่งเน้นที่บิตคอยน์ ข้อมูลออนเชน โปรโตคอลโอเพนซอร์ส และแอปพลิเคชันแบบกระจายอำนาจ เรดแมนเขียนงานอย่างมืออาชีพมาตั้งแต่ปี 2010 และได้เขียนบทความให้กับ Bitcoin.com News มากกว่า 13,900 บทความนับตั้งแต่เดือนกรกฎาคม 2015