Bitcoin Core ได้เปิดเผยจุดอ่อนด้านความปลอดภัยสามจุดเมื่อวันที่ 10 พฤศจิกายน 2026 ซึ่งรวมถึงข้อบกพร่องระดับความรุนแรงสูงที่อาจก่อให้เกิดการหยุดชะงักในการขุดเหรียญ และจุดอ่อนอีกสองจุดที่ส่งผลกระทบต่อกระบวนการประมวลผลบล็อกและการเชื่อมต่อ Tor ถึงแม้ผู้พัฒนาจะได้แก้ไขปัญหาเหล่านี้แล้วตั้งแต่เดือนตุลาคม 2025 แต่รายละเอียดทางเทคนิคยังคงเป็นความลับมาจนถึงปัจจุบัน
Bitcoin Core เผยช่องโหว่ความปลอดภัยรุนแรง อาจทำให้โหนดขุดหยุดทำงาน
เขียนโดย

แชร์
จุดสำคัญ
- Bitcoin Core ได้เปิดเผยช่องโหว่สามจุดที่ได้รับการแก้ไขไปแล้วในสัปดาห์นี้ ซึ่งรวมถึงช่องโหว่หนึ่งที่สามารถขัดขวางการขุดได้
- ข้อบกพร่องที่ร้ายแรงที่สุดอาจทำให้โหนดที่ได้รับผลกระทบไม่สามารถสร้างแม่แบบบล็อกที่ถูกต้องได้หลังจากการจัดระเบียบใหม่ของบล็อกเชน
- มีโหนดหลายพันตัวที่อาจเผชิญกับความเสี่ยงจากข้อบกพร่องในการตั้งค่า Tor ที่แยกต่างหาก แม้ว่าการติดตั้งตามค่าเริ่มต้นจะไม่ได้รับผลกระทบ
ข้อบกพร่องใน Bitcoin Core อาจทำให้การขุดหยุดชะงักได้อย่างไร?
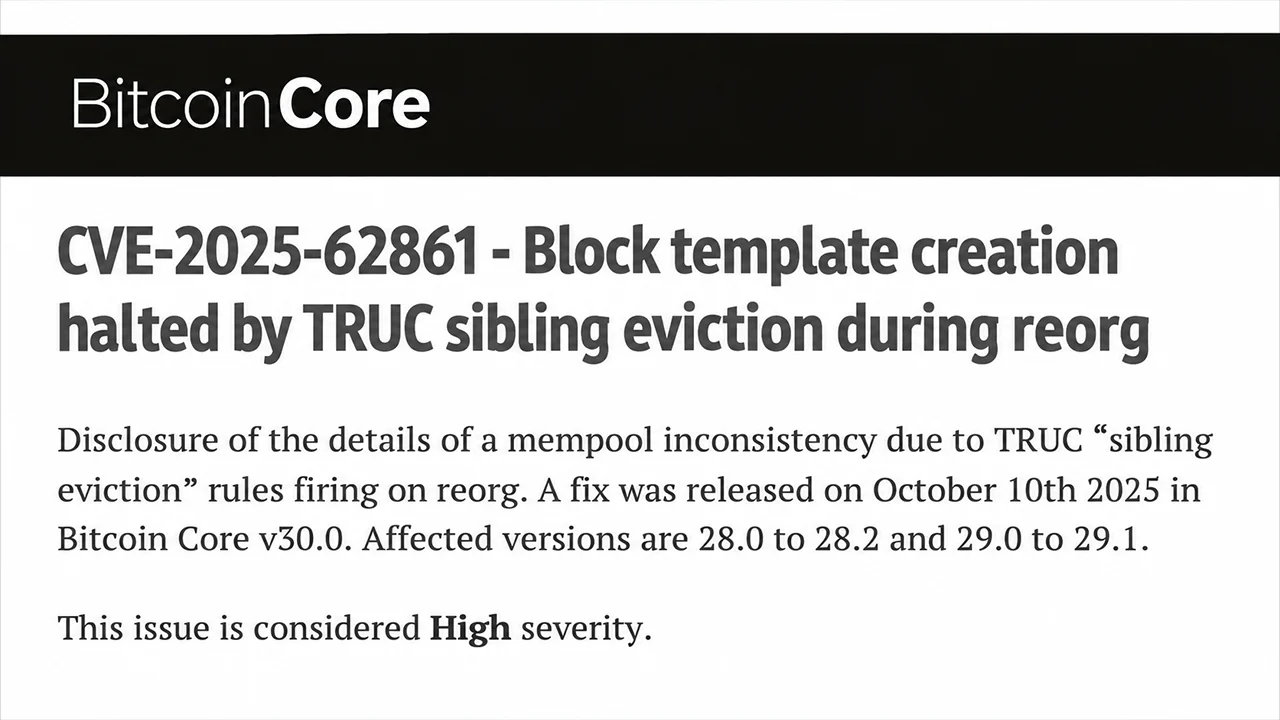
ช่องโหว่ที่มีผลกระทบมากที่สุด ซึ่งถูกระบุเป็น CVE-2025-62861 ส่งผลกระทบต่อ Bitcoin Core เวอร์ชัน 28.0 ถึง 28.2 และ 29.0 ถึง 29.1 ข้อบกพร่องนี้ถูกจัดอยู่ในระดับความรุนแรงสูง และเกี่ยวข้องกับการจัดการธุรกรรมระหว่างการปรับโครงสร้างบล็อกเชน ซึ่งอาจทำให้โหนดขุดไม่สามารถสร้างแม่แบบบล็อกที่ถูกต้องได้
จุดสำคัญของปัญหานี้คือธุรกรรมเวอร์ชัน 3 ที่มักเรียกว่าธุรกรรม TRUC ซึ่งทำงานภายใต้ข้อจำกัดพิเศษของ mempool ระหว่างการปรับโครงสร้างใหม่ของบล็อกเชน Bitcoin Core อาจลบธุรกรรมอย่างผิดพลาดในขณะที่ยังคงเก็บธุรกรรมที่ขึ้นอยู่กับมันไว้ ทำให้เกิดความไม่สอดคล้องกันภายในกลุ่มธุรกรรม
สำหรับผู้ขุด ผลลัพธ์ที่เกิดขึ้นก่อให้เกิดปัญหามากเป็นพิเศษ โหนดที่ได้รับผลกระทบอาจล้มเหลวในการตรวจสอบความถูกต้องของแม่แบบบล็อก ซึ่งทำให้ไม่สามารถสร้างงานขุดใหม่ได้จนกว่าจะรีสตาร์ท อุปกรณ์ขุดอาจยังคงทำการแฮชแม่แบบที่ล้าสมัย ซึ่งอาจทำให้สูญเสียค่าธรรมเนียมธุรกรรมและลดประสิทธิภาพการดำเนินงาน
นักวิจัยด้านความปลอดภัย Niklas Goegge ได้รายงานข้อบกพร่องนี้เมื่อวันที่ 26 กันยายน 2568 ผู้พัฒนา Greg Sanders ได้เสนอการแก้ไขในเวลาต่อมา ซึ่งถูกรวมเข้าในเวอร์ชันเมื่อวันที่ 2 ตุลาคม เพื่อป้องกันพฤติกรรมลบธุรกรรมที่มีปัญหาในช่วงการปรับโครงสร้างใหม่
การแก้ไขนี้ปรากฏในซอฟต์แวร์ Bitcoin Core เวอร์ชัน 30.0, 29.2 และ 28.3 ตลอดเดือนตุลาคม 2568 อย่างไรก็ตาม ประมาณ 9% ของโหนดที่เข้าถึงได้ยังคงเผยแพร่เวอร์ชันที่มีช่องโหว่ในช่วงวันที่เปิดเผยข้อมูล
จุดอ่อนด้านความปลอดภัยของ Bitcoin Core อีกสองจุดคืออะไร?
ช่องโหว่ที่สอง CVE-2025-62859 ถูกจัดอยู่ในระดับความรุนแรงปานกลาง และเกี่ยวข้องกับบล็อกขนาดกะทัดรัดที่ถูกสร้างขึ้นอย่างมุ่งร้าย ผู้โจมตีสามารถใช้ประโยชน์จากการจัดการที่ไม่ถูกต้องของพยานธุรกรรมที่ถูกแก้ไข เพื่อชะลอการดาวน์โหลดบล็อกซ้ำแล้วซ้ำเล่า ภายใต้เงื่อนไขเครือข่ายเฉพาะ รวมถึงการเชื่อมต่อกับโหนดเพื่อนที่มีแบนด์วิธสูงซึ่งถูกบุกรุก การรบกวนนี้อาจดำเนินต่อไปอย่างไม่มีกำหนด
นักวิจัย Eugene Siegel ได้ระบุจุดอ่อนนี้ในเดือนเมษายน 2025 ส่วน Gregory Sanders ได้พัฒนาการแก้ไข ซึ่งถูกนำไปใช้ใน Bitcoin Core เวอร์ชัน 30.0 และ 29.2
ในขณะเดียวกัน CVE-2025-62860 ได้เปิดเผยปัญหาที่แตกต่างออกไปโดยสิ้นเชิง ซึ่งเกี่ยวข้องกับการเชื่อมต่อ Tor ที่เข้ามาและสิทธิ์ของ peer ที่เชื่อถือได้ เมื่อผู้ดูแลระบบกำหนดค่าตัวเลือก -whitelist ของ Bitcoin Core เพื่อรวมที่อยู่ของ daemon Tor ของตนเอง การเชื่อมต่อที่เข้ามาอาจได้รับสิทธิ์ที่ตั้งใจไว้สำหรับ peer ที่เชื่อถือได้โดยผิดพลาด
การยกเว้นดังกล่าวทำให้มาตรการป้องกันการปฏิเสธการให้บริการ (DoS) และมาตรการคุ้มครองความเป็นส่วนตัวบางส่วนอ่อนแอลง Bitcoin Core ระบุว่า มีโหนดบนเครือข่ายหลัก (mainnet) ที่สามารถเข้าถึงได้หลายพันโหนดที่อาจได้รับผลกระทบ แม้ว่าการตั้งค่ามาตรฐานจะยังคงปลอดภัย
ทำไม Bitcoin Core จึงรอจนถึงเดือนพฤศจิกายนจึงเปิดเผยข้อบกพร่องเหล่านี้?
การประกาศเมื่อวันที่ 10 พฤศจิกายนนี้สอดคล้องกับกำหนดการเปิดเผยข้อมูลที่ Bitcoin Core ได้กำหนดไว้ ผู้พัฒนาได้เก็บรายละเอียดทางเทคนิคไว้จนกระทั่งสายเวอร์ชันหลักที่มีช่องโหว่สุดท้าย คือ 29.x ถึงสถานะสิ้นสุดอายุการใช้งาน (end-of-life) ในวันที่ 27 ตุลาคม 2026 ต่างจากสามกรณีการเปิดเผยช่องโหว่ที่ได้รับการสนับสนุนจาก AI ซึ่งเผยแพร่เมื่อวันที่ 28 ตุลาคม ปัญหาเหล่านี้ได้ดำเนินการตามกระบวนการห้ามเผยแพร่ตามแบบดั้งเดิม
ที่สำคัญคือ ไม่มีช่องโหว่ใดที่อนุญาตให้มีการขโมยบิตคอยน์ การสร้างเหรียญโดยไม่ได้รับอนุญาต หรือความล้มเหลวของระบบฉันทามติ และไม่มีการรายงานการถูกโจมตี ช่องโหว่ในการขุดบิตคอยน์ต้องการเงื่อนไขการจัดเรียงใหม่ที่เฉพาะเจาะจง ซึ่งหมายความว่าผลกระทบของมันจำกัดอยู่เฉพาะผู้ดำเนินการที่ได้รับผลกระทบเท่านั้น ไม่ใช่บิตคอยน์เอง
สำหรับผู้ขุดบิตคอยน์และผู้ดูแลโหนด ความแตกต่างนี้มีความสำคัญ การบำรุงรักษาซอฟต์แวร์ยังคงเป็นสิ่งจำเป็น แม้เมื่อช่องโหว่ไม่สามารถทำให้เงินทุนถูกบุกรุกได้ เหตุการณ์นี้แสดงให้เห็นว่าข้อบกพร่องในการจัดการธุรกรรมที่ดูเหมือนไม่สำคัญสามารถก่อให้เกิดปัญหาการดำเนินงานที่จับต้องได้ โดยไม่คุกคามความเห็นพ้องที่เป็นพื้นฐานของเครือข่าย
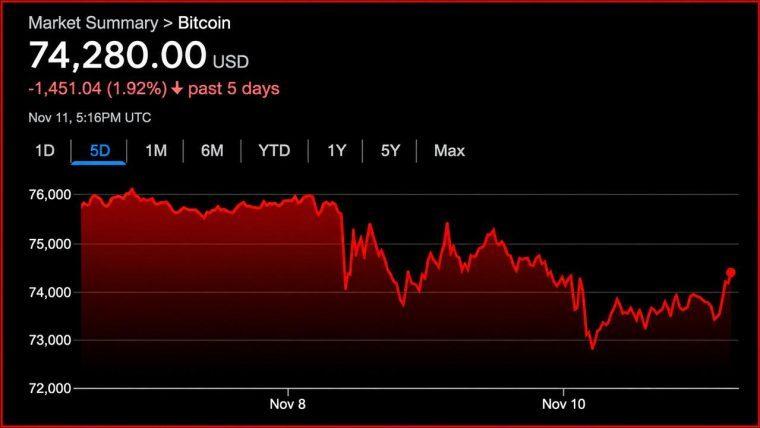
BTC ฟื้นตัวกลับผ่านระดับ $74K หลังการประกาศดัชนีราคาผู้บริโภค (CPI) ขณะที่การไหลออกของ ETF เกิน $1B ผู้เชี่ยวชาญตั้งคำถามว่ากระแสเงินใน ETF นั้นสามารถคาดการณ์แนวโน้มตลาดได้จริงหรือไม่ หรือเพียงแต่ตามการเคลื่อนไหวของราคาเท่านั้น
อ่านตอนนี้: บิตคอยน์กลับขึ้น 74,000 ดอลลาร์ หลัง CPI ทำตลาดผันผวน

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยJamie RedmanNews Lead
เจมี เรดแมน เป็นหัวหน้าข่าวของ Bitcoin.com News และเป็นนักข่าวด้านเทคโนโลยีการเงินที่พำนักอยู่ในรัฐแมสซาชูเซตส์ เขาติดตามและรายงานตลาดบิตคอยน์และคริปโทเคอร์เรนซีมาตั้งแต่ปี 2011 โดยมุ่งเน้นที่บิตคอยน์ ข้อมูลออนเชน โปรโตคอลโอเพนซอร์ส และแอปพลิเคชันแบบกระจายอำนาจ เรดแมนเขียนงานอย่างมืออาชีพมาตั้งแต่ปี 2010 และได้เขียนบทความให้กับ Bitcoin.com News มากกว่า 13,900 บทความนับตั้งแต่เดือนกรกฎาคม 2015