Компания Tether сообщила, что в течение 30 минут после взлома Binance заблокировала более 1,5 млрд долларов украденных USDT, лишив злоумышленников доступа к этим средствам. Это заявление последовало за тем, как ФБР возложило ответственность за атаку на Северную Корею.
Tether: за 30 минут заблокировали более $1,5 млрд после взлома Binance
АВТОР
ПОДЕЛИТЬСЯ
Основные выводы
- ФБР возложило ответственность за кражу более 6 млрд долларов на Северную Корею.
- Примерно 729 млн долларов украденных USDT были перемещены до того, как вступили в силу меры по замораживанию средств.
- Tether сообщила о заморозке более 7 млрд долларов на адресах вторичного рынка.
Tether описывает замораживание средств на сумму 1,5 млрд долларов в результате взлома Binance
2 ноября компания Tether сообщила, что в течение 30 минут после атаки на Binance 29 октября она заморозила более 1,5 миллиарда долларов в USDT. Компания заявила, что её вмешательство предотвратило перевод, обмен или отмывание этих активов, сохранив их вне досягаемости злоумышленников.
Генеральный директор Tether Паоло Ардоино подтвердил:
«В течение нескольких минут после взлома наша команда заморозила более 1,5 млрд долларов».
Бо Хайнс, генеральный директор подразделения Tether по стабильным монетам в США, прокомментировал: «Мы немедленно приняли меры и не позволили более чем 1,5 млрд долларов попасть к лицам, стоящим за этой атакой».
31 октября Федеральное бюро расследований (ФБР) приписало кражу на Binance Северной Корее, определив эту вредоносную киберактивность как «Tradertraitor» — так бюро обозначает киберактивность Северной Кореи. Следователи зафиксировали, что похищенные активы конвертировались преимущественно в эфир, и прогнозировали дальнейшее отмывание средств через платформы децентрализованных финансов и сервисы мгновенного обмена, которые обменивают одну криптовалюту на другую. Бюро призвало криптовалютные компании и операторов инфраструктуры блокировать транзакции, связанные с соответствующими адресами.
Результаты анализа цепочки блоков показывают, что средства были перемещены до заморозки
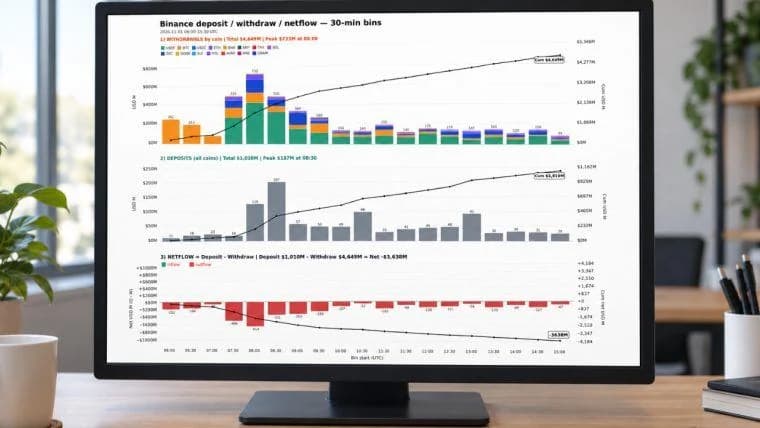
Анализ цепочки блоков, проведенный Bitquery в связи с атакой на Binance, показал, что первое замораживание со стороны Tether произошло через 37 минут после основного оттока средств из Ethereum и через 57 минут после первого перевода в рамках атаки. В ходе расследования также удалось отследить примерно 729 млн долларов похищенных USDT, которые были перемещены до вступления в силу замораживаний со стороны Tether. Большая часть этой суммы была обменена на эфир и TRX — криптовалюту, используемую в сети Tron.
Эмитенты стейблкоинов, таких как USDT и USDC, могут ограничивать переводы с участием определенных адресов. Tether может заблокировать переводы USDT с участием этих адресов, ограничив доступ к хранящимся на них токенам. Возврат активов пострадавшим требует дополнительных мер по их возврату.
Binance отдельно зарезервировала более 6,34 млрд долларов из средств компании для замены пострадавших активов, за исключением примерно 3 млрд долларов, замороженных в ходе реагирования на инцидент. Покупки на замену позволили бирже выполнить свои обязательства перед пользователями независимо от усилий по возврату похищенных криптовалют.
Меры по обеспечению соблюдения законодательства выходят за пределы Binance
В апреле Tether в координации с властями США заморозила USDT на сумму 344 млн долларов. Компания заявила, что её политика замораживания кошельков соответствует санкционному списку Управления по контролю за иностранными активами (OFAC) Министерства финансов США. Согласно последнему заявлению компании, она сотрудничает с правоохранительными органами более чем 360 ведомств в 73 странах.
После апрельской хакерской атаки на Drift — платформу для торговли криптовалютами на базе Solana — в результате которой был похищен капитал на сумму около 285 млн долларов, Tether выделила до 127,5 млн долларов на восстановление платформы. Это обязательство стало частью более широкого плана поддержки, связанного с восстановлением платформы и будущими доходами от торговли.
С учётом вмешательства Binance компания Tether сообщила о заморозке более 7 млрд долларов в USDT на адресах вторичного рынка, в основном связанных с мошенничеством и кражами. Кроме того, по состоянию на 31 октября компания помогла заморозить более 3 590 кошельков, на которых находилось примерно 1,6 миллиарда долларов, по запросу Министерства юстиции США, Секретной службы и ФБР. Компания также сообщила, что примерно 1,2 млрд долларов, полученных в результате мошенничества и краж, были возвращены законным владельцам и правоохранительным органам посредством повторной эмиссии.
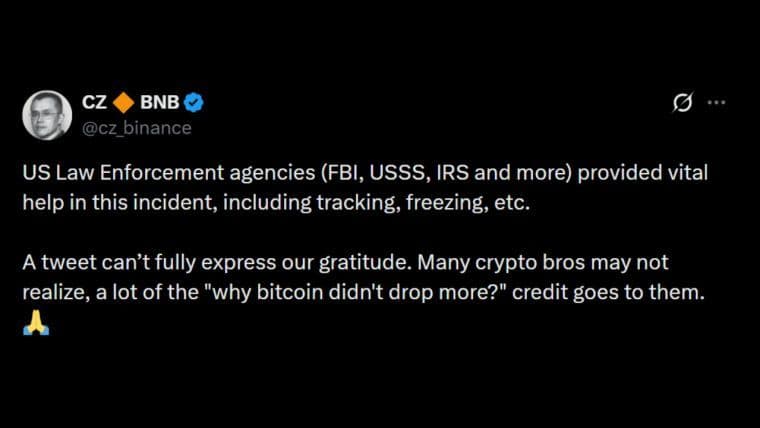
Узнайте, как соучредитель Binance выразил признательность американским ведомствам, таким как ФБР, за то, что они помогли смягчить последствия хакерской атаки на сумму 6 миллиардов долларов.
Читать: CZ похвалил власти США за предотвращение последствий взлома Binance на $6 млрд

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.
Об авторе
АВТОРKevin Helms
Кевин Хелмс — криптовалютный журналист, специализирующийся на биткоине, регулировании блокчейна и глобальных рынках цифровых активов.