В субботу платформа платежей Lightning Network Blink Wallet, предоставляющая как кастодиальные, так и некастодиальные услуги, сообщила, что злоумышленник получил доступ к ограниченному числу кастодиальных счетов и перевел средства.
Кошелек Blink подвергся атаке, средства с «нескольких десятков» депозитарных счетов были похищены
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- По данным Blink Wallet, пострадали «несколько десятков» счетов с хранением активов, но подавляющая часть средств осталась в безопасности.
- 19 сентября Blink приостановила предоставление услуг, что стало ещё одной проблемой в сложный период для приложений Lightning Network.
- Blink заявляет, что 100% пострадавших пользователей получат полную компенсацию после выпуска исправления, однако ответы на вопросы пока не найдены.
Blink Wallet заявляет, что все пострадавшие депозитарные счета будут полностью возмещены
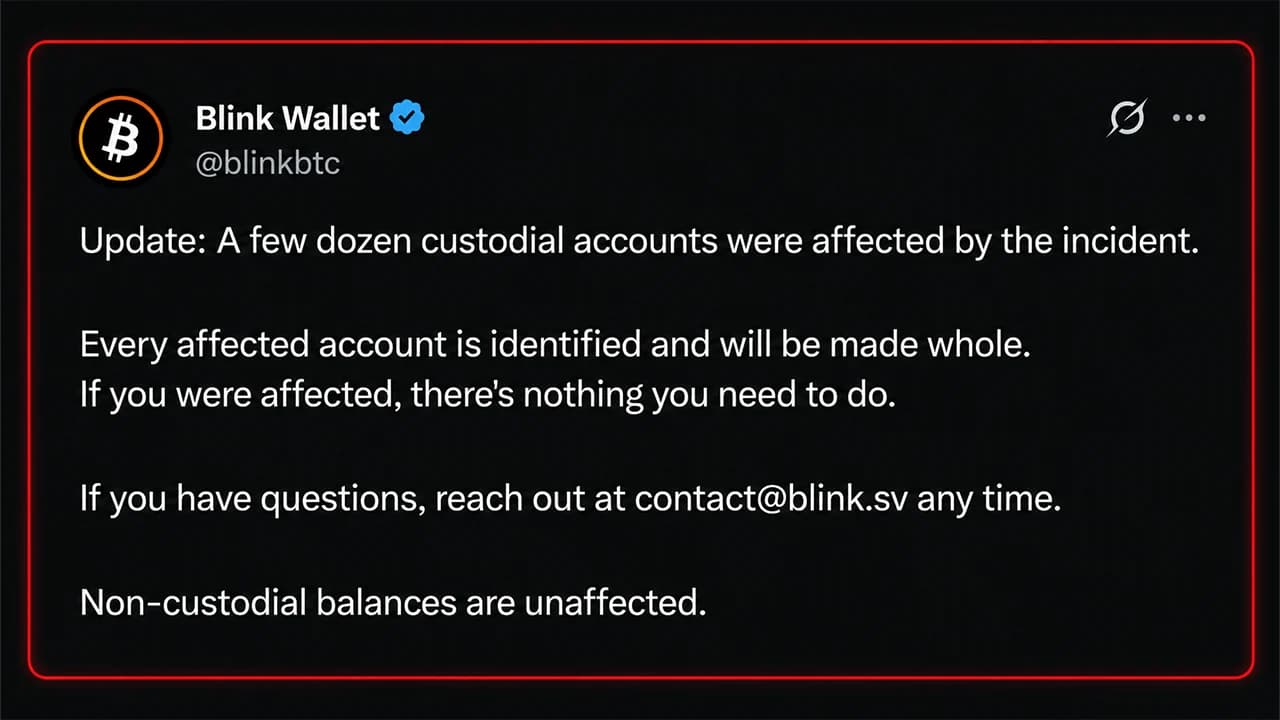
Приложениям и платформам Lightning Network в последнее время не дают передышки, и в эти выходные Blink Wallet сообщил общественности, что приостанавливает работу из-за нарушения безопасности. «Мы приостановили работу сервисов Blink на время расследования инцидента безопасности», — сообщил в субботу утром официальный аккаунт Blink Wallet в X. «Злоумышленник получил доступ к ограниченному числу депозитарных счетов и вывел средства», — добавила команда.
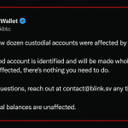
В Blink отметили, что «подавляющая часть средств находится в безопасности», а пользователи некастодиальных счетов компании не пострадали. В последующем сообщении Blink уточнила, что «инцидент затронул несколько десятков кастодиальных счетов». Конкретные суммы не были указаны, но Blink обещает, что «каждый затронутый инцидентом счет идентифицирован, и ущерб будет полностью возмещен».
Эта новость появилась на фоне волны ошибок, уязвимостей и утечек данных, которые затронули компании, работающие с криптовалютами, и приложения, связанные с Lightning Network. Например, в Btcpay Server была обнаружена критическая ошибка, которая, по сообщениям, позволяла удаленному злоумышленнику считывать файлы LND macaroon; Lightning Development Kit (LDK) сообщила о наличии двух ошибок и рекомендовала пользователям обновить программное обеспечение.
У некастодиального сервиса обмена Boltz также возникли проблемы, о которых он сообщил 3 августа 2026 года. Команда платформы пояснила, что «злоумышленники теперь действуют быстрее, чем команда нашего размера может обнаруживать и исправлять уязвимости». Остановка работы Boltz вызвала проблемы у таких провайдеров, как Aqua, Bull Bitcoin и Zeus. После проблем с Boltz компания Aqua запустила Indra — собственный стек обмена Liquid–Lightning.
Путь атаки остается неизвестным, пока Blink работает над восстановлением сервиса
Последнее обновление от Blink было опубликовано в субботу в 12:06 по восточному времени, и с тех пор не появлялось ни обновлений, ни отчета о расследовании инцидента. Путь атаки также не обнародован, и пользователи не знают точно, как произошел инцидент. Пока не появится отчет о расследовании, любые утверждения о конкретном уязвимом коде остаются догадками. Многие люди задавали аккаунту Blink в X прямые вопросы по поводу проблемы. Один пользователь спросил, как люди смогут узнать, затронуты ли они инцидентом, а другой сообщил, что ему срочно нужен доступ к средствам для организации похорон.
«Пожалуйста, сколько примерно времени понадобится, чтобы система заработала в обычном режиме? Мне нужно срочно оплатить расходы на похороны», — написал пользователь в ветке Blink. Аккаунт в X ответил этому человеку, заявив:
«Мы работаем над восстановлением работы сервиса в кратчайшие сроки. В настоящее время развертывается исправление. Вскоре мы предоставим обновленную информацию».

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.