Пятилетняя уязвимость в аппаратных кошельках Coldcard стала причиной судебного иска против производителя Coinkite после того, как злоумышленники, как утверждается, похитили более 140 миллионов долларов в биткойнах. В заявленном коллективном иске утверждается, что устройства генерировали предсказуемые фразы восстановления, что подвергало клиентов риску кражи.
Coinkite засудили из-за уязвимости Coldcard и утечки биткойнов на $140 млн
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- Компании Coinkite грозит коллективный иск, в котором утверждается, что убытки в биткоинах составили более 140 миллионов долларов.
- Прошивка Coldcard, как утверждается, в течение более пяти лет генерировала предсказуемые фразы восстановления.
- Bitcoin.com News связался с Coinkite по поводу иска, но к моменту публикации не получил ответа.
Нарушение безопасности Coldcard стало причиной иска на 140 млн долларов
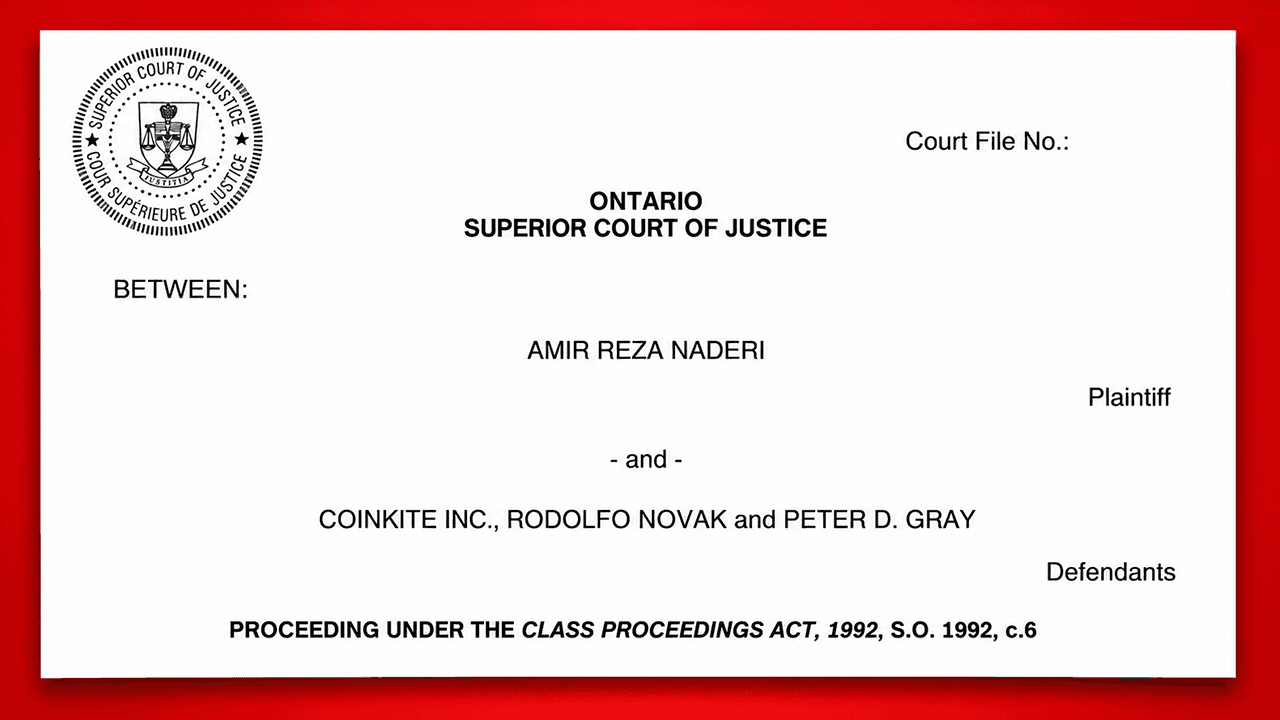
В коллективном иске, поданном 11 сентября 2026 года в Высший суд провинции Онтарио, в качестве ответчиков указаны компания Coinkite Inc. из Торонто и её соучредители Родольфо Новак и Питер Д. Грей. Истец Амир Реза Надери, житель Лос-Анджелеса, утверждает, что дефектное обновление прошивки, выпущенное в марте 2021 года, поставило под угрозу безопасность кошельков Coldcard на протяжении более пяти лет.
В иске указывается, что устройства содержали уязвимость, которая «подрывала саму суть и назначение устройства». Кошельки Coldcard предназначены для защиты биткойнов путем генерации секретных фраз восстановления, обычно называемых «семенными фразами». Эти фразы позволяют владельцам восстановить свои средства в случае потери или повреждения устройств.
Однако в иске утверждается, что программное обеспечение генерировало предсказуемые фразы вместо действительно случайных, что позволяло злоумышленникам воссоздавать приватные ключи, не имея физического доступа к кошелькам.
Одна ошибка в прошивке — тысячи уязвимых кошельков
Предполагаемая проблема возникла из-за «ошибки сборки и интеграции», в результате которой затронутые устройства использовали программный генератор Yasmarang от Micropython вместо предусмотренного аппаратного генератора случайных чисел. Проще говоря, устройства, как сообщается, создавали коды безопасности, которые было гораздо легче угадать, чем обещали клиентам.
Злоумышленники начали использовать эту уязвимость 30 июля 2026 года, предположительно похитив примерно 594 BTC на сумму 38 миллионов долларов всего за 25 минут. Последующие кражи увеличили сумму предполагаемых убытков по иску до более чем 140 миллионов долларов. Надери утверждает, что лично потерял 1,22940052 BTC на сумму примерно 79 764 доллара в результате несанкционированных переводов 6 августа.
В иске также утверждается, что инженер по биткоину Джеймс О'Берн предупреждал Coinkite об этой уязвимости в мае 2025 года, более чем за год до начала краж.
Истцы требуют возмещения ущерба, пока Coinkite находится под пристальным вниманием
Производитель криптовалютных кошельков Coinkite публично сообщил об уязвимости 30 июля и на следующий день выпустил исправленную прошивку. Однако одной только установки обновленного программного обеспечения было недостаточно для защиты ранее сгенерированных фраз восстановления. Клиентам также необходимо было создать новые фразы и перевести свои биткойны. В иске утверждается, что Coinkite не уведомила непосредственно пострадавших клиентов, несмотря на наличие их контактной информации.
В иске также оспариваются договорные ограничения ответственности компании, при этом утверждается, что законы о защите прав потребителей имеют преимущественную силу перед положениями, ограничивающими возможность подачи исков и выплаты компенсации. Предлагаемый коллективный иск охватывает покупателей устройств Coldcard Mk2, Mk3, Mk4, Mk5 и Q, приобретенных для личного использования. Истцы требуют возмещения убытков, штрафных убытков и других мер правовой защиты.
Дело пока остается на стадии предложенного группового иска, и изложенные в нем утверждения не были подтверждены в суде. Компенсация ущерба пока не присуждена. Для пострадавших клиентов главный вопрос заключается в том, можно ли привлечь к финансовой ответственности компанию, продающую средства защиты от кражи биткойнов, если ее собственное программное обеспечение безопасности, как утверждается, открывает лазейку для взлома.
Bitcoin.com News обратился к Coinkite за комментариями по поводу иска и содержащихся в нем обвинений. На момент публикации компания не ответила, но любое заявление, полученное впоследствии, будет добавлено в этот репортаж.
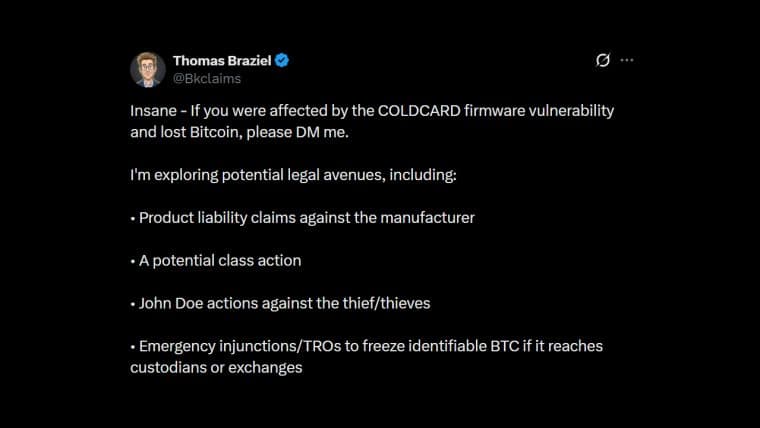
Компании Coinkite грозит судебное разбирательство после того, как пользователи потеряли более 88 миллионов долларов из-за уязвимости в аппаратном кошельке Coldcard.
Читать: Coinkite грозит коллективный иск из-за ошибки в биткоин-кошельке, которая обошлась пользователям в более чем 1 300 BTC

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.