Un atacator a transformat o mică poziție rămasă de tokenuri într-un câștig de 86.000 de dolari, exploatând contractul de vesting partajat al rețelei UNCX. Breșa de securitate din 14 octombrie a scos la iveală o vulnerabilitate în sistemul de contabilitate al unui sistem conceput pentru blocarea activelor, în care se aflau încă 3,25 milioane de dolari.
Vulnerabilitate de 86.000 $ zguduie un pool crypto de blocare token-uri
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Firma de securitate Blockaid a identificat, pe 14 octombrie, o exploatare în valoare de 86.000 de dolari împotriva fondului comun de vesting Ethereum al UNCX.
- Cercetătorii în securitate de la Exvul au identificat că vulnerabilitatea UNCX se datora unei contabilități defectuoase a cotelor, care a expus depozitele a 5 token-uri.
- UNCX a restricționat deschiderea de noi poziții de vesting, pe fondul întrebărilor persistente privind suma de 3,25 milioane de dolari rămasă în fond.
Cum o exploatare de 86.000 de dolari a transformat blocarea unui token într-o pasivitate
Miercuri, firma de securitate blockchain Blockaid a tras un semnal de alarmă cu privire la o exploatare care viza rețeaua UNCX, cunoscută anterior sub numele de Unicrypt. În loc să fure cheile private sau să pătrundă în portofelele individuale, atacatorul ar fi manipulat propriul mecanism de contabilitate al contractului pentru a retrage token-uri aparținând altor utilizatori.
„Atacatorul a creat poziții de vesting în fondul comun de tokenuri, a eliberat una mare, a donat tokenuri în fond, apoi a anulat o poziție de vesting reîncărcată, astfel încât o mică poziție de vesting rămasă să poată retrage tokenurile blocate ale altor utilizatori”, a scris Blockaid pe X.
Ceea ce a stârnit cu adevărat uimirea a fost ceea ce a rămas în urmă. Aproximativ 3,25 milioane de dolari se aflau încă în contractul inteligent Ethereum afectat atunci când Blockaid a identificat atacul ca fiind în desfășurare. Cercetătorii în domeniul securității de la Exvul au oferit ulterior o explicație detaliată a vulnerabilității contabile care a făcut posibilă furtul.
Ce este un fond comun de maturizare a tokenurilor?
Pentru a înțelege această escrocherie, este util să știm ce face de fapt UNCX. Funcționând din 2020, platforma oferă proiectelor de criptomonede instrumente pentru a bloca lichiditatea și a distribui token-uri conform unor programe prestabilite. Serviciile sale îi ajută pe fondatori, dezvoltatori și investitori să demonstreze că anumite active nu pot fi vândute înainte de o dată convenită.
Acordarea treptată a token-urilor funcționează în mare măsură ca un plan corporativ de compensare cu acțiuni. În loc să primească totul dintr-o dată, beneficiarii își primesc activele treptat, uneori după o perioadă inițială de așteptare. Acest aranjament descurajează vânzarea anticipată și ajută la menținerea angajamentului participanților față de perspectivele pe termen lung ale unui proiect.
Un fond comun de vesting duce acest aranjament cu un pas mai departe. În loc să implementeze un contract separat pentru fiecare alocare, mai multe proiecte din domeniul finanțelor descentralizate (DeFi) plasează token-urile într-o infrastructură comună de contracte inteligente. Fiecare poziție are propriul sold înregistrat și propriul program de eliberare, în timp ce contractul se ocupă de contabilitatea pentru toți.
Este convenabil, în general mai puțin costisitor și mai ușor de gestionat. Dar există o capcană. Când contabilitatea comună o ia razna, fondurile aparținând unor proiecte fără legătură între ele se pot trezi brusc în aceeași situație dificilă.
O mică poziție rămasă a devenit biletul câștigător al atacatorului
Potrivit Exvul, vulnerabilitatea s-a concentrat pe contractul VestingManager al UNCX și pe modul în care acesta gestionează cota-parte de tokenuri eliberate și anulate. Aceste cota-parte reprezintă drepturi contabile asupra tokenurilor deținute în cadrul contractului.
Atacatorul a creat mai întâi noi poziții de vesting, apoi a eliberat tokenuri dintr-o poziție substanțială. Ulterior, au fost depuse tokenuri suplimentare în fondul comun, iar o poziție finanțată anterior a fost anulată. Această secvență a generat discrepanța contabilă critică.
Cercetătorii în securitate au explicat că funcția release() a contractului a redus valoarea globală _totalTokenShares fără a elimina în mod corespunzător cota-parte eliberate din înregistrarea _depositedShares a poziției. Când poziția a fost anulată ulterior, contractul a dedus acțiuni folosind depozitul înregistrat inițial, contabilizând efectiv aceeași reducere de două ori. O donație directă de token-uri a distorsionat și mai mult calculele.
Rezultatul a fost o poziție de vesting reziduală minusculă care putea revendica active care garantau depozitele altor utilizatori. În limbaj simplu, registrul contractului nu mai reflecta cu exactitate cine avea dreptul la ce. Atacatorul găsise o modalitate de a face ca o poziție aproape goală să se comporte de parcă ar fi avut o pretenție mult mai mare. Nu au fost necesare chei private furate. Propria matematică a contractului a făcut toată treaba grea.
Zece tokenuri furate, pe măsură ce cercetătorii urmăresc traseul banilor
Inițial, furtul raportat a implicat cinci criptomonede distincte: EDGEN, ZC, PEPECOIN, LO0P și PAAL. O actualizare ulterioară din partea UNCX a modificat numărul la zece tokenuri. Aici ajungem la adevărata problemă. Atacatorul nu retrăgea pur și simplu bani dintr-un cont pe care îl controla. Se presupune că calculele eronate privind cotele au permis ca poziția unui participant să aibă acces la activele altora. Pentru o platformă a cărei activitate se axează pe prevenirea retragerilor premature de tokenuri, aceasta este o situație deosebit de incomodă.
UNCX ia măsuri pentru a limita pagubele
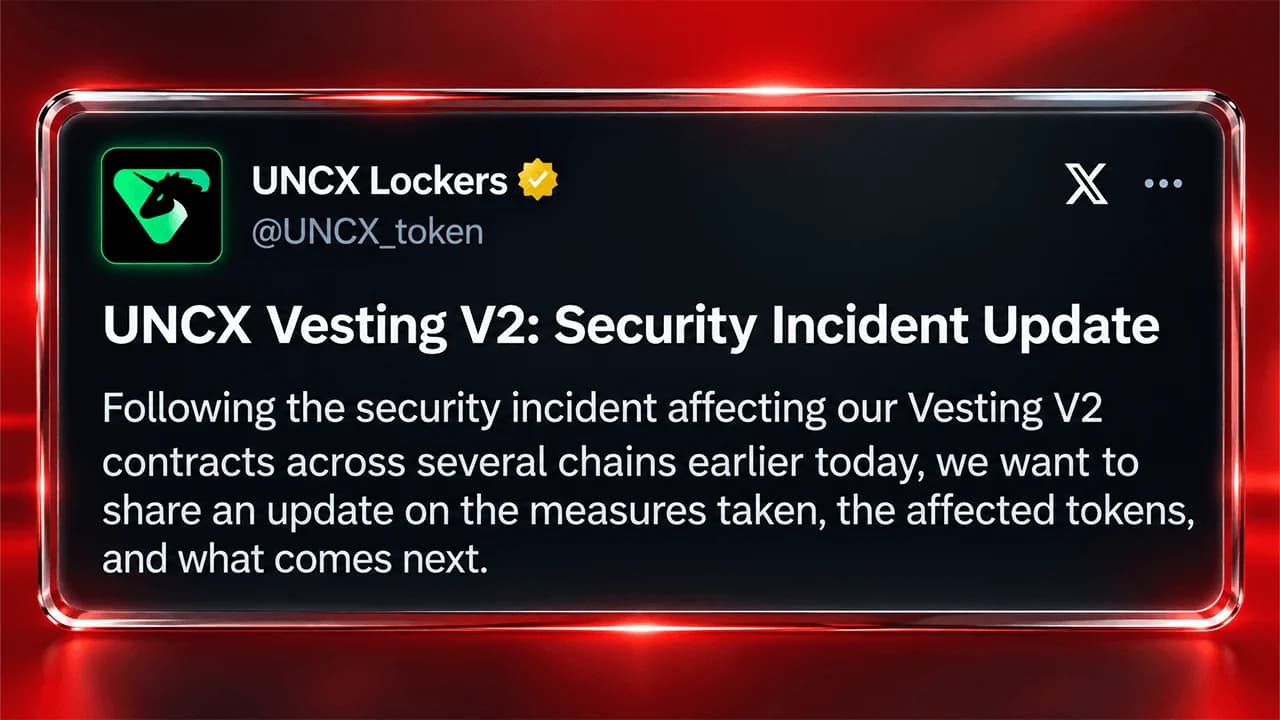
UNCX a recunoscut incidentul pe X și a împiedicat intrarea de noi poziții de vesting în contractul afectat, în timp ce echipa sa a analizat tranzacțiile și a evaluat pagubele. Platforma a stabilit, de asemenea, comisioane fixe de 100 ETH, sau echivalentul acestora, pentru toate contractele de vesting, creând un alt obstacol în calea activității obișnuite pe durata desfășurării anchetei.
În ultima sa actualizare, miercuri la ora 19:00 (ora Estului), UNCX a confirmat că vulnerabilitatea a afectat zece tokenuri de pe patru blockchain-uri, inclusiv Ethereum, Base, BNB Chain și Robinhood Chain. Compania a majorat comisioanele fixe la peste 1.000 ETH per blocare, a crescut comisioanele pentru tokenuri la 5% și a închis metodele folosite pentru a ocoli aceste taxe.
UNCX a subliniat că sistemele sale de blocare a lichidităților și contractele de vesting existente nu sunt afectate. Între timp, compania colaborează cu autoritățile de aplicare a legii și cu SEAL 911 pentru a investiga breșa de securitate.
Fondurile furate rămân dispărute, în timp ce încep eforturile de recuperare
UNCX a declarat că nici atacatorul inițial, nici imitatorii nu au restituit fondurile furate. Platforma contactează proiectele afectate, recomandând evitarea tranzacționării token-urilor afectate în pool-urile respective și pregătește un raport cuprinzător privind incidentul, care include constatările financiare și un plan de recuperare propus.
Deocamdată, pierderile finale rămân incerte, iar atacatorii dețin în continuare activele furate.
Procuratura din Brooklyn și FBI au declarat că au desființat 241 de site-uri web implicate în escrocherii cu criptomonede și 112 servere legate de fraude prin care s-au sustras milioane de la cetățenii americani.
Citește acum: Procuratura din Brooklyn și FBI au dezvăluit o mare fraudă cripto internațională

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.