Hackerii au introdus cod destinat furtului de criptomonede pe site-urile a 178 de organizații, printre care și producătorul de portofele hardware Ledger, prin preluarea controlului asupra platformei de testare web Optimizely.
Hackerii au atacat Ledger și alte 177 mărci prin schimbare de adrese cripto
SCRIS DE
DISTRIBUIE
Concluzii cheie
- Raportul URI a identificat malware în 188 de fragmente de cod Optimizely aparținând unui număr de 178 de mărci, printre care Ledger, Zoom și HSBC.
- Codul a înlocuit adresele de criptomonede copiate cu cele ale atacatorului; până luni fuseseră furate aproximativ 7.000 de dolari.
- Optimizely a declarat că a remediat o vulnerabilitate legată de procesul de înregistrare, a resetat accesul, dar încă investighează atacul.
Cum a funcționat atacul
Atacul a avut loc ieri, iar Scott Helme de la Report URI, o firmă care monitorizează scripturile site-urilor web, a publicat în aceeași zi o analiză detaliată a incidentului. El a scris:
Pe 16 noiembrie 2026, un cod JavaScript rău intenționat a fost transmis vizitatorilor a 178 de organizații prin intermediul platformei de experimentare web Optimizely. Lista include unele dintre cele mai vizitate site-uri din lume: Zoom, BBC, CNN, Salesforce, Gitlab, IKEA, HSBC, Equifax, Air France-KLM, Ledger și Peacock.
Optimizely Web permite companiilor să efectueze teste A/B prin încărcarea unui mic „fragment” de JavaScript de pe serverele Optimizely pe fiecare pagină. Atacatorul nu a pătruns direct în niciunul dintre aceste site-uri; în schimb, a introdus propriul cod într-un câmp opțional pentru cod personalizat din cadrul proiectelor Optimizely ale clienților, astfel încât malware-ul a fost difuzat de pe un domeniu în care fiecare site afectat avea deja încredere.
Report URI a declarat că a verificat 1.611 fragmente Optimizely și a constatat că 188 dintre acestea erau infectate. Sarcina utilă era un kit multifuncțional care schimba adresele portofelelor de criptomonede, sustrăgea datele de pe cardurile de plată, fura cookie-uri și capturi de ecran și instala kituri de exploatare iOS pe iPhone-uri și iPad-uri mai vechi.
Crypto Clipper
Pentru utilizatorii de criptomonede, cea mai periculoasă parte a fost înlocuirea adreselor, diverse rapoarte de cercetare rezumând riscul după cum urmează:
Dacă aveai un site infectat deschis în orice filă, o adresă de criptomonede pe care ai copiat-o ar fi putut fi înlocuită cu una controlată de atacatori.
Tactica, cunoscută sub numele de „clipper”, profită de faptul că majoritatea oamenilor copiază și lipesc adresele lungi ale portofelelor, în loc să le verifice caracter cu caracter. Report URI a precizat că prima versiune a „crypto clipper”-ului atacatorului a apărut la ora 08:10 UTC, iar fondurile furate au fost transferate către platformele de schimb până la ora 13:03 UTC. Helme a confirmat „tranzacții verificate către atacatori”. Portofelele legate de atac primiseră aproximativ 7.000 de dolari până luni.
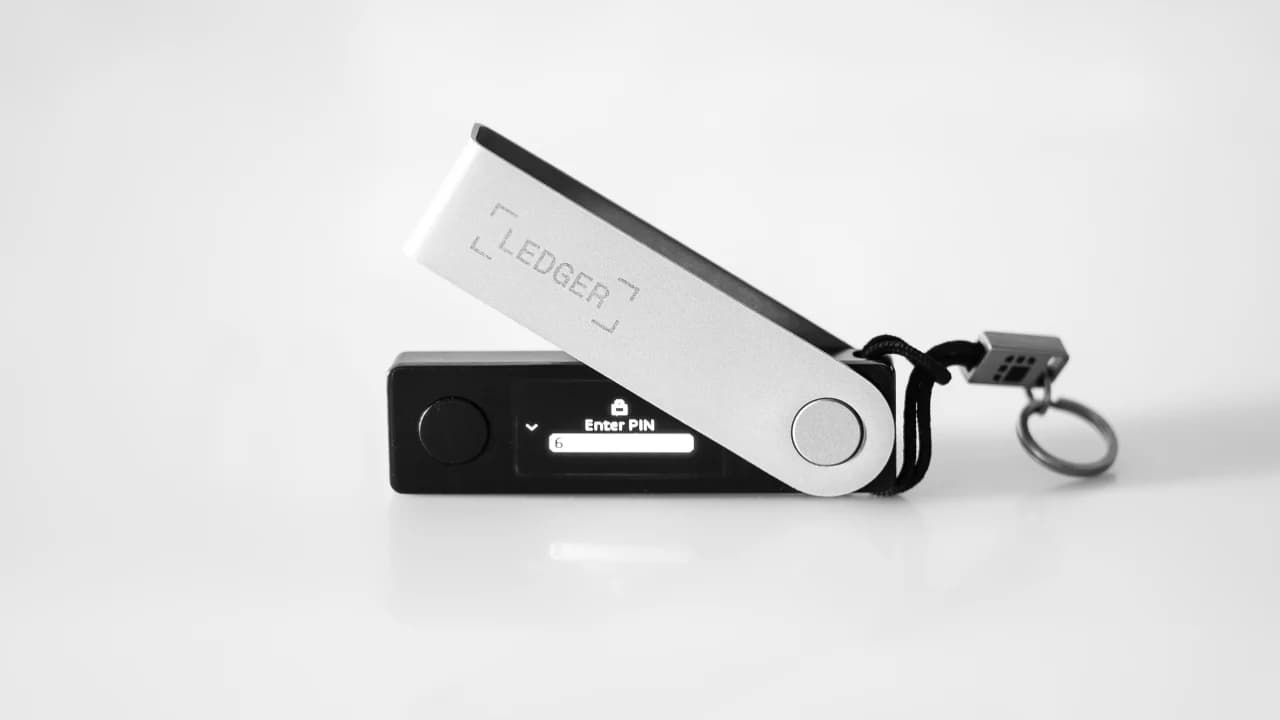
Prezența Ledger pe listă iese în evidență, deoarece clienții companiei sunt deținători de criptomonede, iar site-ul său web este locul de unde mulți dintre ei descarcă software-ul și urmează ghidurile de configurare. Cronologia URI-ului raportului arată că fragmentul de cod al Ledger a fost eliminat la ora 20:41 UTC, fiind printre primele dintr-o curățare în masă care a avut loc între aproximativ 20:40 și 21:10 UTC.
Optimizely răspunde, în sfârșit
Optimizely a confirmat breșa de securitate, iar un purtător de cuvânt a declarat că o parte neautorizată a exploatat o vulnerabilitate în fluxul de înregistrare a conturilor Experimentation, adăugând:
Am blocat accesul la calea vulnerabilă și am implementat o soluție. Am eliminat codul injectat din proiectele afectate. De asemenea, am încheiat sesiunile active, am revocat token-urile și am resetat accesul pentru conturile de utilizator afectate.
Echipa Optimizely a mai precizat că a notificat clienții afectați și că încă investighează problema. Report URI a găsit doar un singur fragment infectat încă activ la ora 21:52 UTC. Un dezvoltator care a verificat din nou procesul de curățare a raportat peste noapte că serverul de încărcare al atacatorului încă răspundea și a estimat suma totală furată la 7.040 de dolari.
O altă săptămână, o altă sperietură legată de portofele
Cel mai recent incident vine să încheie o perioadă dificilă pentru securitatea criptomonedelor, având în vedere că Trezor a dezvăluit ieri că o breșă de securitate la partenerul său de livrare a expus datele personale ale cumpărătorilor. În mod similar, și Lighter a confirmat o breșă de securitate care a dus la furtul a aproximativ 15 milioane de dolari, iar hackerii au ascuns programe de furt de criptomonede în descărcări false ale jocului GTA 6.
Report URI a sfătuit pe oricine a vizitat un site afectat pe 16 noiembrie să verifice fiecare transfer de criptomonede efectuat în acea zi, să compare destinația cu adresa către care intenționa să plătească și să-și actualizeze iPhone-urile și iPad-urile la iOS 18.7.3 sau o versiune ulterioară.

Trezor anunță o breșă de securitate la un partener de transport care a dus la expunerea datelor din 27.000 de comenzi, avertizând clienții cu privire la escrocheriile de tip phishing și la riscurile legate de securitatea fizică.
Citește acum: Hackerii au atacat un partener de livrare Trezor, expunând datele clienților

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEShiraz JagatiCrypto Reporter
Shiraz este un jurnalist și analist a cărui activitate a acoperit domeniul activelor digitale și evoluțiile legate de blockchain încă din 2016.