LNbits, portofelul și platforma de plăți open-source din cadrul rețelei Lightning Network, a emis duminică, 8 noiembrie 2026, un avertisment privind oprirea de urgență a serviciilor, în urma mai multor raportări privind breșe de securitate. Operatorii au primit instrucțiuni să-și deconecteze imediat serverele, în timp ce dezvoltatorii pregăteau patch-uri critice pentru a contracara atacurile în curs de desfășurare.
Alertă de securitate Lightning Network: serverele LNbits, offline
SCRIS DE

DISTRIBUIE
Concluzii cheie
- LNbits a îndemnat toți operatorii de servere să oprească imediat serviciile în urma unui val de atacuri semnalate pe 8 noiembrie.
- Un operator Bittipbot a raportat pierderea a 2.285.545 de satoshi după ce atacatorii au creat conturi neautorizate.
- Dezvoltatorii se așteaptă ca patch-urile de securitate să fie disponibile în 24 până la 48 de ore, în timp ce serviciul găzduit de LNbits rămâne suspendat.
LNbits trage un semnal de alarmă pe fondul atacurilor asupra rețelei Lightning
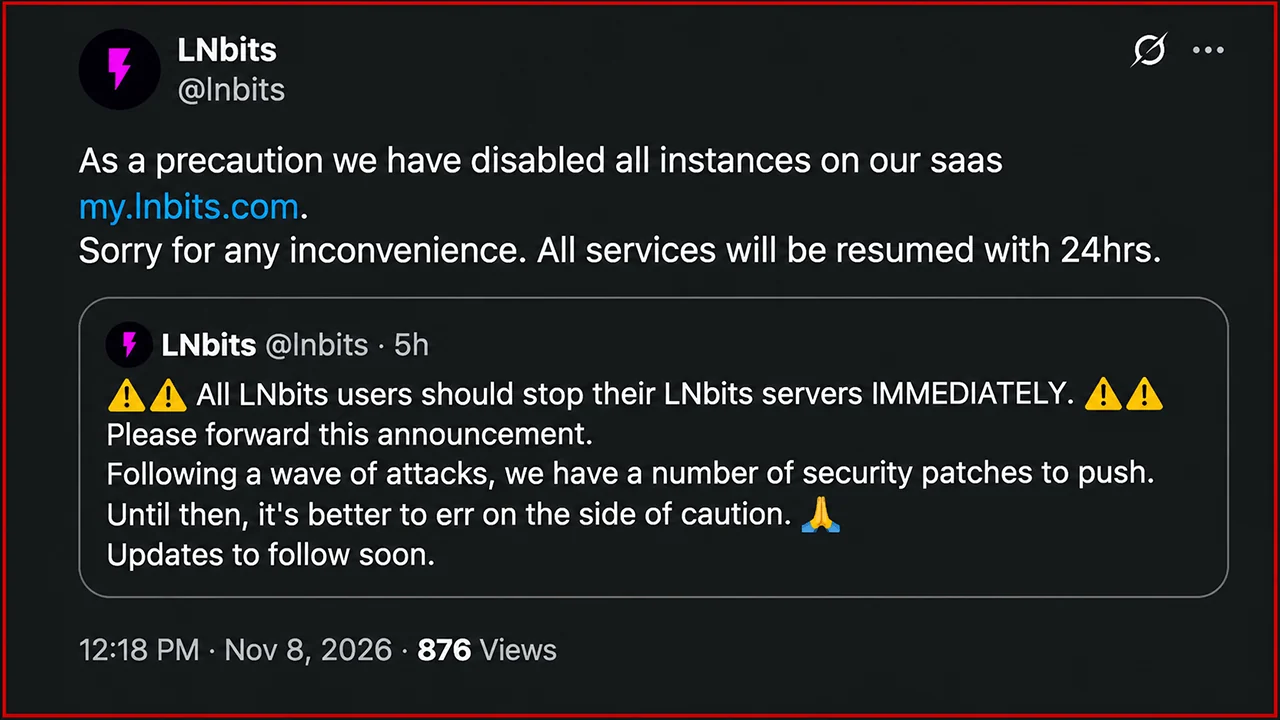
Avertismentul de securitate a fost emis la aproximativ ora 13:56 UTC, pe 8 noiembrie, când LNbits a publicat un anunț neobișnuit de urgent prin intermediul contului său oficial de pe X. În loc să le recomande operatorilor să instaleze o actualizare când le este convenabil, dezvoltatorii au solicitat oprirea imediată a tuturor instanțelor aflate în funcțiune.
Contul LNbits de pe X a declarat:
„Toți utilizatorii LNbits ar trebui să-și oprească IMEDIAT serverele LNbits. Vă rugăm să distribuiți acest anunț. În urma unui val de atacuri, avem de lansat o serie de patch-uri de securitate. Până atunci, este mai bine să fim precauți. Actualizări vor urma în curând.”
Ben Arc, unul dintre principalii colaboratori, a întărit această directivă, explicând că dezvoltatorii se așteaptă ca patch-urile să fie disponibile în 24 până la 48 de ore. De asemenea, el a încurajat membrii comunității să transmită avertismentul tuturor celor care operează infrastructura LNbits.
Problema a ieșit la iveală mai devreme. La aproximativ ora 12:33 UTC, LNbits a sfătuit operatorii care foloseau extensia sa Paywall să dezactiveze imediat funcția, în timp ce dezvoltatorii investigau o potențială vulnerabilitate. Avertismentul ulterior privind oprirea la nivel de sistem a sugerat că problemele de securitate se extindeau dincolo de o singură extensie.
De asemenea, LNbits a suspendat instanțele care rulau prin serviciul său găzduit, my.lnbits.com, dezvoltatorii indicând că operațiunile ar putea fi reluate în termen de 24 de ore, odată ce vor fi implementate remediile necesare.
Atacatorii au sustras fonduri din Lightning, iar operatorul promite rambursarea acestora
Un incident documentat l-a implicat pe operatorul olandez Kevin Ravensberg, a cărui instanță LNbits suportă Bittipbot, un serviciu de bacșiș bazat pe Telegram.
Potrivit lui Ravensberg, atacatorii au creat conturi noi și au retras 2.285.545 de satoshi între orele 9:22 și 14:00 UTC, pe 8 noiembrie. Suma furată este echivalentă cu aproximativ 0,02285545 BTC. Ravensberg s-a angajat să despăgubească personal utilizatorii Bittipbot afectați, deși accesul la fonduri va rămâne restricționat până când dezvoltatorii vor remedia vulnerabilitățile.
Seria de evenimente raportată ridică întrebări incomode cu privire la mecanismele de gestionare a conturilor și de autorizare ale LNbits. Cu toate acestea, anchetatorii nu au stabilit public exact care a fost vulnerabilitatea exploatată care a dus la retragerile neautorizate.
LNbits funcționează ca un sistem de plăți modular conectat la surse de finanțare Lightning, inclusiv LND și Core Lightning. Arhitectura sa suportă portofele separate, interfețe de programare a aplicațiilor, terminale de plată, servicii de bacșiș și numeroase extensii opționale.
Această flexibilitate introduce, de asemenea, componente software suplimentare care necesită supraveghere din punct de vedere al securității, în special atunci când instalațiile sunt accesibile prin internetul public.
Problemele de securitate ale rețelei Lightning se extind dincolo de LNbits
Situația de urgență survine după un an dificil pentru infrastructura rețelei Lightning, dezvoltatorii confruntându-se cu vulnerabilități în mai multe implementări importante, inclusiv Core Lightning, Lightning Development Kit (LDK) și Eclair.
În luna august, administratorii Core Lightning s-au confruntat cu numeroase rapoarte de vulnerabilități asistate de IA, dintre care câteva au scos la iveală probleme reale de securitate. Dezvoltatorii au recomandat măsuri de precauție de urgență în timp ce pregăteau remedierile, iar aproximativ 22% dintre nodurile Core Lightning ar fi fost deconectate în timpul acestei întreruperi.
Lunile septembrie și octombrie au adus versiuni de securitate suplimentare care au abordat atacurile de tip „denial-of-service”, vulnerabilitățile legate de închiderea canalelor, problemele legate de semnarea tranzacțiilor și potențialele pierderi de fonduri.
Dezvoltatorii LDK au remediat o vulnerabilitate de reconectare deosebit de îngrijorătoare, care putea determina nodurile afectate să semneze tranzacții de angajament contradictorii. Între timp, Core Lightning a lansat actualizări succesive care au remediat epuizarea memoriei, vulnerabilitățile legate de gestionarea canalelor și alte defecte de securitate.
LNbits fusese deja supus unei analize de securitate la începutul anului 2026. O evaluare externă realizată de V12 a identificat o ocolire a cache-ului de autentificare și o vulnerabilitate în integrarea cu PayPal, ambele fiind, potrivit rapoartelor, corectate în versiunea 1.6.0. În prezent, nu există nicio legătură stabilită între aceste defecte remediate anterior și atacurile de duminică.
Pot operatorii Lightning să-și reia serviciile în siguranță?
Deocamdată, operatorii LNbits au de urmat o instrucțiune clară: să mențină infrastructura afectată offline până când dezvoltatorii vor lansa și verifica patch-urile de securitate necesare. Prioritatea imediată a proiectului este de a preveni alte retrageri neautorizate, de a identifica componentele compromise și de a restabili serviciile fără a expune fonduri suplimentare.
Preocuparea mai largă depășește cadrul unei singure platforme de portofel. Aplicațiile Lightning combină frecvent infrastructura de plăți, sistemele de autentificare și extensiile terțe, ceea ce înseamnă că vulnerabilitățile din afara protocolului de plăți de bază pot expune în continuare utilizatorii la pierderi financiare.
Situația de urgență de duminică ilustrează o distincție persistentă în securitatea criptomonedelor: o rețea de plăți funcțională nu garantează siguranța fiecărei aplicații construite pe baza acesteia. Pentru LNbits, restabilirea serviciului s-ar putea dovedi mai ușoară decât stabilirea cu precizie a modului în care atacatorii au pătruns prin apărarea sa.
Mai mult, conform statisticilor de pe newhedge.io, de la sfârșitul lunii iulie, rețeaua Lightning a pierdut peste 1.100 BTC din capacitate, revenind la nivelurile înregistrate ultima dată la mijlocul anului 2022.
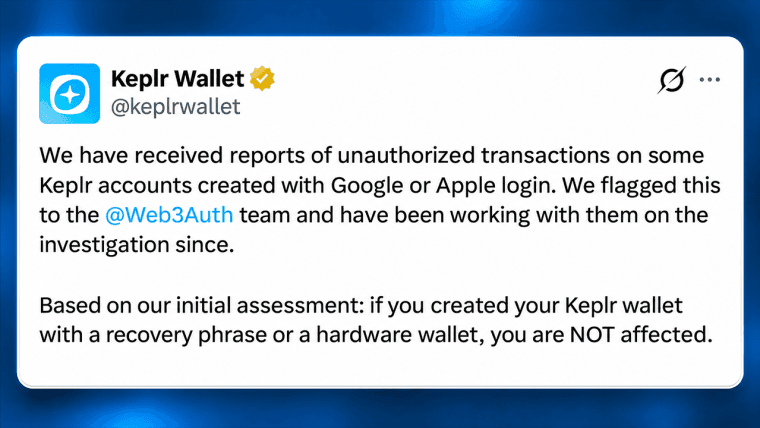
Keplr suspendă autentificările prin Google și Apple după ce o vulnerabilitate de securitate a Web3Auth a dus la transferuri în valoare de 6 milioane de dolari și la recuperări de urgență ale portofelelor.
Citește acum: Breșă la portofelul Keplr: transferuri de 6 milioane $ în Cosmos

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEJamie RedmanNews Lead
Jamie Redman este coordonatorul departamentului de știri la Bitcoin.com News și jurnalist specializat în tehnologie financiară, stabilit în Massachusetts.