Actualizarea blockchain-urilor la criptografia post-cuantică duce, de obicei, la congestii severe ale rețelei, comisioane ridicate pentru gaz și o creștere excesivă a stării, din cauza dimensiunilor uriașe ale semnăturilor și ale dovezilor cu cunoaștere zero. Validarea compactă protejată pe partea clientului (CSV) rezolvă această problemă prin eliminarea semnăturilor din blockchain și transferarea stocării și verificării datelor către dispozitivele utilizatorilor finali.
Proiectarea unui blockchain rezistent la atacuri cuantice ar putea reduce comisioanele și supraîncărcarea rețelei
SCRIS DE
DISTRIBUIE
Concluzii cheie
- Dragos Ilie și echipa sa de la Imperial College London propun tehnologia Compact Shielded CSV pentru a rezolva problema supraîncărcării blockchain-urilor cuantice.
- Protocolul reduce datele din lanț la 96 de octeți și scade comisioanele de tranzacție sub nivelul celor practicate de lanțurile tradiționale actuale.
- Portofelele mobile care rulează local dovezi STARK ZK vor verifica plățile primite în mai puțin de 100 de milisecunde.
Eliminarea semnăturilor: amprenta de 96 de octeți pe lanț
De ani de zile, comunitatea criptografică a avertizat asupra unei coliziuni iminente între calculul cuantic și tehnologia blockchain. Matematica din spatele acestei amenințări este simplă: algoritmii cu cheie publică precum ECDSA, care asigură securitatea tuturor tranzacțiilor, de la cele cu bitcoin până la contractele inteligente, nu vor mai oferi un nivel adecvat de securitate odată ce hardware-ul cuantic va ajunge la maturitate.
Cu toate acestea, soluția propusă a părut adesea aproape la fel de periculoasă ca și problema însăși. Schemele criptografice post-cuantice generează în mod obișnuit semnături supradimensionate și dovezi masive de tip zero-knowledge (ZK) — o explozie de date care amenință să blocheze rețelele peer-to-peer, să copleșească minerii și să crească comisioanele de tranzacție.
Cu toate acestea, o nouă paradigmă arhitecturală promite să rupă acest compromis de tip „sumă zero” dintre securitatea cuantică și scalabilitatea rețelei. Inițiată de cercetătorul în criptografie Dragos Ilie împreună cu o echipă de la Imperial College London, validarea de partea clientului (CSV) „Compact Shielded” demonstrează că trecerea la criptografia post-cuantică nu necesită acceptarea unor comisioane exorbitante pentru gaz sau a unei performanțe lente a rețelei.
De fapt, prin regândirea modului în care se dovedește proprietatea și prin transferarea sarcinii de verificare direct către dispozitivele utilizatorilor, protocolul atinge o amprentă on-chain mult mai ușoară decât chiar și blockchain-urile tradiționale de astăzi.
La baza problemei scalabilității cuantice se află o alegere de proiectare tradițională: stocarea semnăturilor digitale voluminoase într-un registru public, pentru a fi verificate de fiecare nod complet. Compact Shielded CSV renunță complet la semnăturile din lanț, înlocuindu-le cu o construcție criptografică inovatoare denumită „degriefer”.
În practică, o tranzacție cu o singură intrare înregistrată pe blockchain constă din trei hash-uri concise de 32 de octeți, totalizând doar 96 de octeți: un „nullifier” pentru a preveni cheltuirea dublă, un angajament de tranzacție și „degriefer”-ul în sine.
„Degrieferul este doar un hash al nullifierului monedei, al cheii secrete a proprietarului și al tranzacției prin care se cheltuiește moneda”, a explicat Ilie. „Prin adăugarea acestui mic hash în lanț, expeditorul poate construi acum o dovadă off-chain de tip zero-knowledge împotriva acestuia.”
Neutralizarea atacurilor de tip „front-runner” și „griefing”
Deoarece construirea dovezii ZK însoțitoare necesită cheia secretă a proprietarului ca intrare privată, relatorii rău intenționați și atacatorii de tip „front-runner” sunt blocați matematic. „Un atacator poate devansa o tranzacție, dar nu poate construi o dovadă ZK validă, așa că, cu siguranță, nu poate beneficia de pe urma acesteia”, a remarcat Ilie.
În plus, dacă un atacator difuzează o tranzacție conflictuală pentru a bloca cheltuiala, proprietarul legitim poate demasca fără efort această încercare. „Utilizatorul poate demonstra prin dovada ZK că tranzacția de tip «frontrunning» este o încercare invalidă de «griefing», arătând că cheia sa secretă reală, supusă hash-ului cu «nullifier», împreună cu tranzacția atacatorului, nu produce «degrieferul» postat de atacator”, a subliniat Ilie.
Prin urmare, în loc să oblige fiecare nod de pe glob să descarce, să execute și să arhiveze pentru totdeauna fiecare element al istoricului tranzacțiilor, Compact Shielded CSV transferă responsabilitatea stocării și verificării datelor de dovadă către utilizatorii specifici implicați într-o tranzacție.
Din perspectiva utilizatorului final, utilizarea unui portofel pe Compact Shielded CSV este similară cu utilizarea unui client SPV ușor pentru Bitcoin. „Este nevoie doar de o conexiune la cel puțin un nod onest”, a spus Ilie. Pentru a confirma o plată primită, portofelul verifică parametrii publici ai dovezii în raport cu datele din lanț și validează dovada ZK la nivel local. „De exemplu, pentru o dovadă ZK de tip STARK, chiar și pe un telefon, [verification] durează sub 100 de milisecunde”, a adăugat el.
Generarea unei dovezi de plată de ieșire necesită puțin mai multă putere de calcul, dar Ilie se așteaptă ca acest proces să se accelereze pe măsură ce circuitele de verificare se perfecționează. Un aspect crucial este faptul că, deoarece arhitectura se bazează pe dovezi recursive de dimensiune constantă, adâncimea istorică a tranzacțiilor nu penalizează niciodată utilizatorul de la marginea rețelei. Răspunzând îngrijorărilor legate de stocarea dovezilor post-cuantice în afara lanțului, Ilie a observat:
„Dovezile sunt într-adevăr mai mari decât semnăturile și se generează și se verifică mai lent, dar asta reprezintă o povară doar atunci când întreaga rețea trebuie să le stocheze și să le valideze. Deoarece acesta este un protocol de validare pe partea clientului, fiecare utilizator stochează, verifică și dovedește doar monedele care îl interesează personal, ceea ce este foarte ușor de gestionat.”
Pentru a pune în perspectivă amprenta de stocare, Ilie a spus că „o fotografie de pe telefonul tău este de 20–40 de ori mai mare decât o singură dovadă”, adăugând că trimiterea plăților necesită „mai puțină lățime de bandă și spațiu de stocare decât trimiterea unei fotografii”.
Fără supraîncărcare a stării
Pe măsură ce istoricul tranzacțiilor crește, dispozitivele tradiționale de la marginea rețelei suferă adesea de supraîncărcare a stării. Cu toate acestea, în cadrul Compact Shielded CSV, clienții ușori nu stochează deloc istoricul tranzacțiilor, în afara dovezilor de dimensiune constantă pentru propriile monede necheltuite. „Pentru orice altceva, cum ar fi verificarea dacă un nulificator are o cheltuială conflictuală, pur și simplu interoghează nodurile complete sau de arhivă”, a subliniat Ilie, adăugând că „creșterea istoricului nu afectează deloc dimensiunea dovezilor sau timpul de verificare”.
Contrar convingerii predominante că rezistența la atacurile cuantice duce la o congestie ridicată a rețelei și la comisioane costisitoare, Ilie a susținut că Compact Shielded CSV este semnificativ mai eficient decât rețelele non-cuantice actuale:
„În mod surprinzător, schema noastră este mult mai ușoară și mai rapidă chiar și decât lanțurile tradiționale, în loc să fie mai greoaie. Am avea comisioane de tranzacție mult mai mici și o congestie a rețelei mult mai redusă, nu doar fiind pe deplin post-cuantice, ci și în comparație cu situația actuală.”
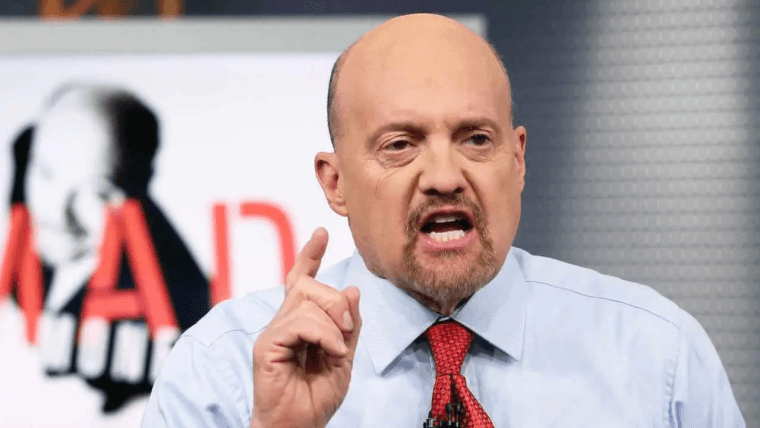
Jim Cramer afirmă că intenționează să-și vândă toate bitcoin-urile, deoarece consideră că calculul cuantic ar putea compromite securitatea criptomonedei.
Citește acum: Jim Cramer intenționează să-și vândă bitcoin-ul și avertizează că tehnologia cuantică îl va sparge în curând

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.