Bitget a declarat pentru Bitcoin.com News că a început să restabilească retragerile după ce atacatorii au exploatat o vulnerabilitate de securitate a unei terțe părți pentru a fura aproximativ 388 de milioane de dolari de la platforma de tranzacționare a criptomonedelor. Platforma de tranzacționare a precizat că cheile sale private și portofelele reci nu au fost niciodată compromise, iar soldurile clienților rămân intacte. Până luni dimineață, Bitget procesase 9.585 de retrageri de bitcoin, însumând 4.098 BTC, iar reluarea retragerilor de criptomonede este programată să continue pe parcursul săptămânii.
Bitget relansează retragerile de Bitcoin pe fondul extinderii anchetei privind atacul cibernetic de 388 de milioane de dolari
SCRIS DE

DISTRIBUIE
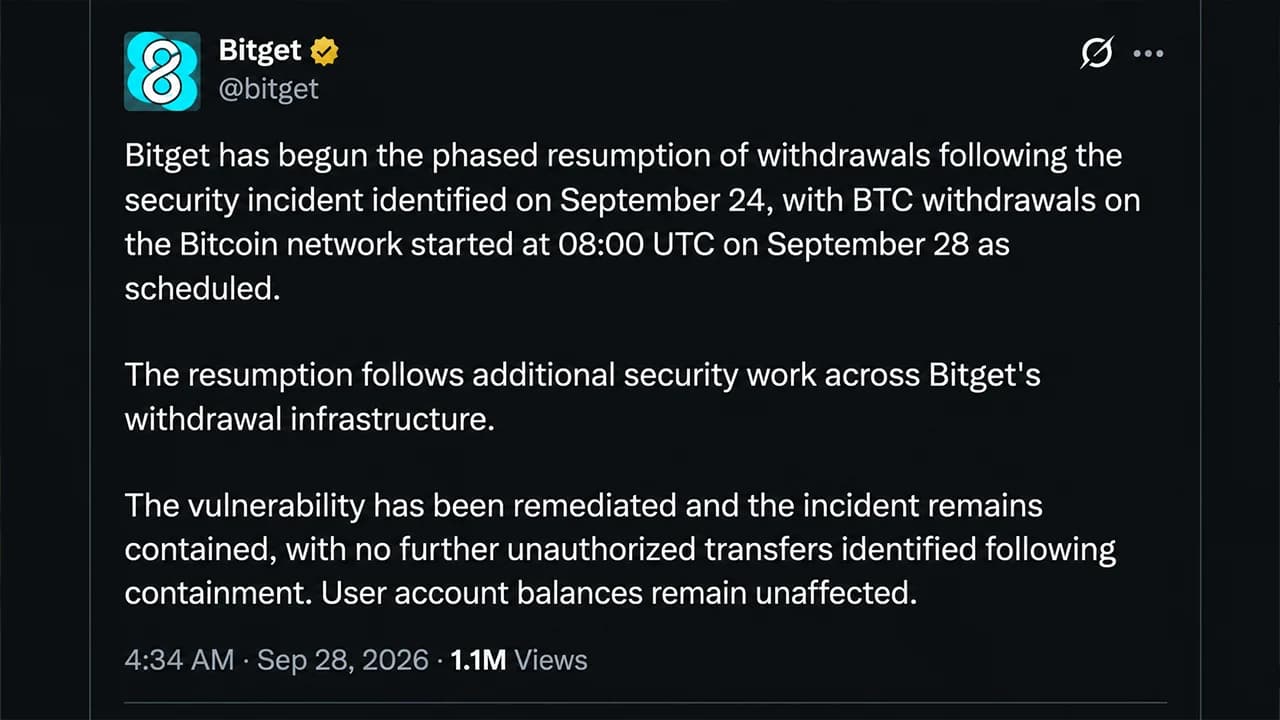
Puncte cheie
- Declarația Bitget transmisă către Bitcoin.com News explică faptul că platforma a identificat cauza breșei de securitate de 388 de milioane de dolari în datele de autentificare furate, obținute printr-o vulnerabilitate de securitate a unei terțe părți.
- Bitget a procesat 9.585 de retrageri de BTC, însumând 4.098 BTC, până la ora 9:00 UTC, pe 28 septembrie.
- Bitget intenționează să restabilească retragerile de ETH pe 29 septembrie și să publice raportul de securitate în această săptămână.
Breșa de securitate de 388 de milioane de dolari a Bitget a fost atribuită unei vulnerabilități de securitate a unei terțe părți
O perioadă de opt ani fără un incident de securitate de această amploare s-a încheiat brusc pentru Bitget pe 24 septembrie, când atacatorii au exploatat o vulnerabilitate într-un produs de securitate al unei terțe părți și au fugit cu aproximativ 388 milioane de dolari.
Patru zile mai târziu, conform unei declarații transmise către Bitcoin.com News, platforma de tranzacționare redeschide canalele de retragere, începând cu bitcoin. Bitget afirmă că Fondul de Protecție a Utilizatorilor, în valoare de peste 464 de milioane de dolari, rămâne disponibil pentru a proteja clienții, în timp ce anchetatorii on-chain continuă să urmărească activele furate. Cea mai recentă dezvăluire scoate la iveală și o întorsătură ciudată: atacatorii nu au avut nevoie să fure cheile private pentru a duce la bun sfârșit jaful.
În declarația sa din 28 septembrie, atribuită CEO-ului Gracy Chen, platforma de tranzacționare a recunoscut gravitatea incidentului, explicând că istoricul său anterior în materie de securitate nu constituie o scuză pentru ceea ce s-a întâmplat.
„Incidentul din 24 septembrie reprezintă prima dată în opt ani când un atac de această natură a pătruns în infrastructura platformei de tranzacționare Bitget”, a declarat compania. „Acest istoric nu diminuează gravitatea incidentului. El stabilește standardul în raport cu care ar trebui evaluată acum reacția Bitget.”
Datele de autentificare furate le-au permis atacatorilor să ocolească măsurile de securitate ale portofelului
Ancheta inițială a Bitget a constatat că atacatorii au obținut date de autentificare interne de nivel înalt printr-o vulnerabilitate a unui produs de securitate extern. Aceste date de autentificare le-au permis să emită comenzi frauduloase de retragere către sistemul de portofele al platformei, ocolind măsurile de control al riscurilor existente.
Bitget a explicat:
„Ancheta a constatat că atacatorul a exploatat o vulnerabilitate dintr-un produs de securitate al unei terțe părți pentru a obține date de autentificare interne de nivel înalt.”
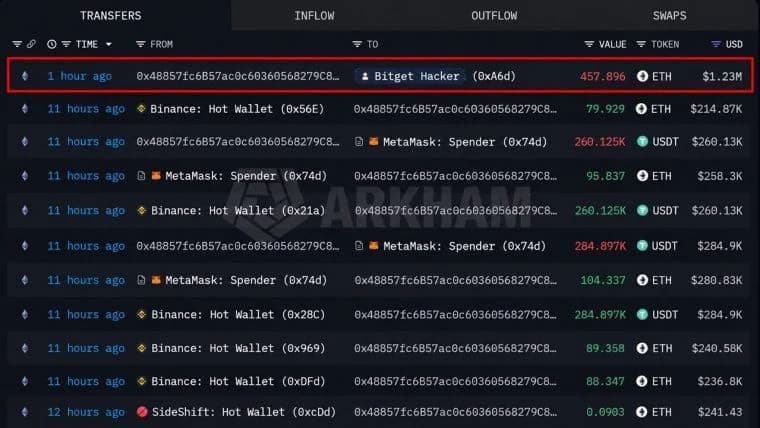
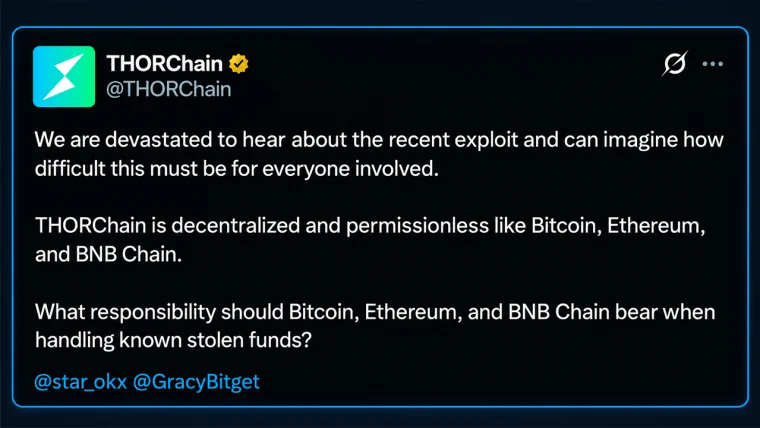
Compania a adăugat că aceste date de autentificare au permis efectuarea de transferuri neautorizate, subliniind totodată că „cheile private nu au fost compromise, iar portofelele cold nu au fost afectate.” Infrastructura compromisă a facilitat transferuri neautorizate pe mai multe rețele blockchain, inclusiv Ethereum, XRP Ledger și Tron. Pe lângă acestea, au fost utilizate platforme precum Thorchain și alte rețele precum Uniswap, 1inch Fusion și Stargate.
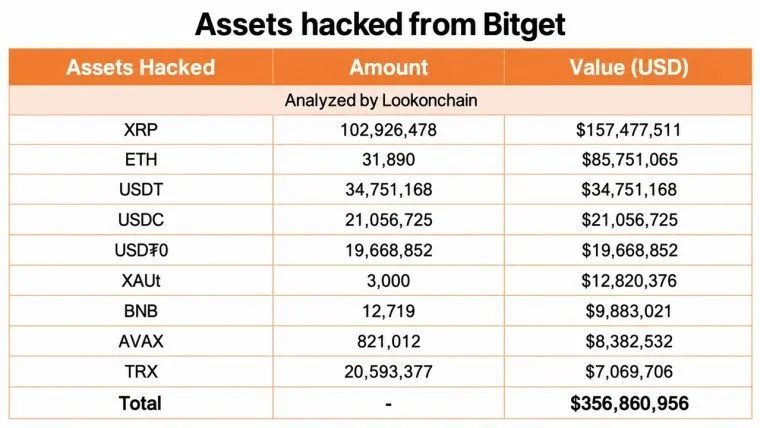
Bitget a estimat inițial pagubele la 351,6 milioane de dolari, înainte ca o reconciliere ulterioară să ridice cifra la aproximativ 388 de milioane de dolari. În loc să spargă mecanismele criptografice care protejează activele clienților, atacatorii au exploatat accesul de încredere la infrastructura responsabilă de autorizarea retragerilor. „Bitget a identificat calea de atac, a remediat vulnerabilitatea și a consolidat controalele la nivelul întregii sale infrastructuri de retragere”, a explicat compania luni.
Bursa își revizuiește în prezent dependențele de securitate față de terți, controalele interne de acces, verificarea retragerilor și detectarea activităților anormale. Aceasta susține că soldurile conturilor clienților rămân neafectate.
Retragerile de Bitcoin sunt reluate, în timp ce anchetatorii caută fondurile furate
Bitget a declarat că a început să restabilească retragerile de BTC pe rețelele Bitcoin și BSC la ora 8:00 UTC, pe 28 septembrie. Până la ora 9:00, platforma de tranzacționare a raportat procesarea a 9.585 de retrageri de BTC, totalizând aproximativ 4.098 BTC. În ceea ce privește estimarea actualizată a pierderilor, compania a clarificat că aceasta „nu include transferuri neautorizate suplimentare survenite după izolarea incidentului”.
Între timp, specialiștii în criminalistică Mandiant și Slowmist oferă asistență în cadrul anchetei, examinând metodele de atac, validând măsurile de remediere și urmărind criptomonedele dispărute. „Unele active afectate au fost deja înghețate prin coordonarea cu partenerii din industrie”, a dezvăluit Bitget luni.
Bursa a împărtășit, de asemenea, adresele atacatorilor identificați și informații de urmărire pentru a ajuta anchetatorii să urmărească traseul banilor. CEO-ul Gracy Chen a indicat anterior că metodologia atacului părea să corespundă în mare măsură cu cea a grupurilor legate de Coreea de Nord, deși ancheta este încă în curs.
Compania a declarat:
„Bitget preconizează că va finaliza un raport oficial de securitate în această săptămână și va comunica alte concluzii pe măsură ce acestea vor fi verificate.”
Fondul de protecție de 464 milioane de dolari al Bitget se confruntă cu cea mai mare provocare
Declarația bursei menționează un raport de rezervă global de 127%, alături de un Fond de protecție a utilizatorilor care depășește 464 de milioane de dolari. Ultima sa comunicare susține că soldurile clienților rămân neafectate, în ciuda faptului că incidentul reprezintă prima breșă de securitate de această natură din ultimii opt ani.
„Răspunsul Bitget la acest incident va depăși, așadar, remedierea vulnerabilității în sine”, a explicat compania în comunicat. Retragerile de ETH sunt programate să se reia pe 29 septembrie, urmate de cele de USDT pe 30 septembrie și de alte token-uri acceptate, monede fiduciare și servicii peer-to-peer pe 2 octombrie.
„Accentul se pune acum pe aplicarea concluziilor desprinse din acest incident la nivelul întregii platforme și pe consolidarea măsurilor de protecție necesare, pe măsură ce infrastructura și oferta de produse a Bitget continuă să se extindă”, concluzionează comunicatul transmis redacției noastre.

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.