Breșă de securitate de 351,6 milioane de dolari de la Bitget a început ca o serie de tranzacții ciudate pe blockchain și a devenit rapid unul dintre cele mai mari incidente confirmate din 2026 care au afectat o platformă centralizată de tranzacționare a criptomonedelor. Ceea ce inițial părea a fi o sumă cuprinsă între cel puțin 150 milioane și 170 milioane de dolari care se scurgea din portofelele asociate Bitget s-a transformat în cele din urmă într-un incident de aproape două ori mai mare, care a cuprins XRP, Ethereum, stablecoin-uri, aur tokenizat și mai multe alte active criptografice.
Tot ce știm despre atacul cibernetic de proporții asupra Bitget, în valoare de 351 de milioane de dolari
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Bitget a detectat breșa de securitate de 351,6 milioane de dolari la ora 18:31 UTC pe 24 septembrie și a suspendat retragerile.
- Gracy Chen afirmă că fondul de protecție al Bitget, de peste 464 milioane de dolari, poate acoperi integral pierderea de 351,6 milioane de dolari.
- Bitget afirmă că cheile private nu au fost furate, urmând ca un raport tehnic complet să fie publicat în termen de 24 de ore.
Bursa a confirmat breșa de securitate, a înghețat retragerile și a început să colaboreze cu autoritățile de aplicare a legii și cu firme de securitate on-chain. CEO-ul Gracy Chen afirmă că soldurile clienților rămân intacte, portofelele „cold” nu au fost afectate, iar Fondul de protecție a utilizatorilor al Bitget, de peste 464 milioane de dolari, este suficient de mare pentru a acoperi întreaga pierdere.
Cum s-a desfășurat atacul cibernetic asupra Bitget
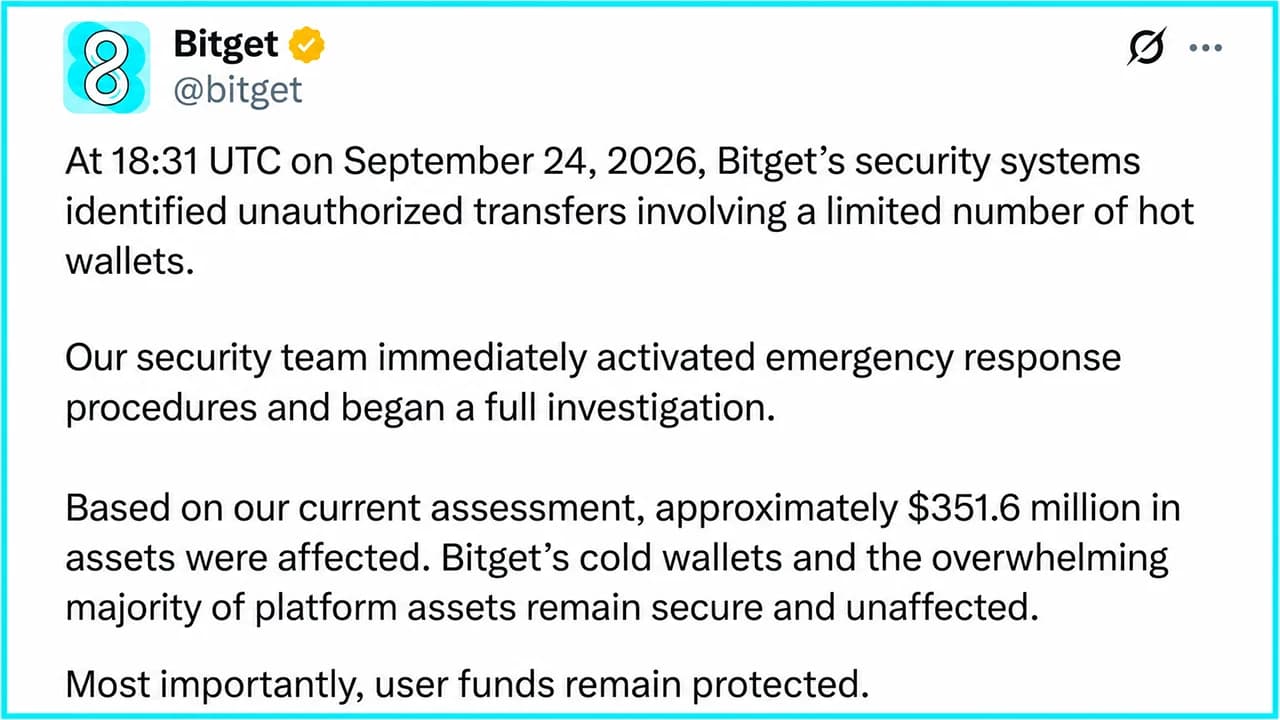
Joi, Bitget a dezvăluit că sistemele sale de securitate au detectat transferuri neautorizate din unele dintre portofelele sale „hot” la ora 18:31 UTC, pe 24 septembrie. Procedurile de urgență au fost activate în câteva minute, adresele suspecte au fost identificate și raportate, iar autoritățile de aplicare a legii și firmele de securitate blockchain au fost contactate.
Pagubele au fost substanțiale. Bitget estimează că au fost afectați aproximativ 351,6 milioane de dolari, dar precizează că doar anumite părți din straturile de portofele „hot” și „warm” au fost compromise. Compania operează o arhitectură de portofele pe trei niveluri și susține că portofelele sale „cold” rămân complet sigure. Ulterior, retragerile au fost suspendate pe întreaga platformă, ca măsură de precauție. Depunerile și tranzacționarea rămân operaționale, iar Bitget a precizat că soldurile conturilor clienților continuă să reflecte cu exactitate activele utilizatorilor.
Această distincție este importantă, deoarece platforma de tranzacționare afirmă, de fapt, că este vorba de o pierdere înregistrată în bilanțul corporativ, și nu de una pe care intenționează să o transfere clienților. Chen a explicat în mai multe postări pe X că clienții nu vor suferi pierderi. Fondatorul platformei a declarat că Fondul de Protecție a Utilizatorilor al Bitget deține în prezent peste 464 de milioane de dolari, ceea ce înseamnă că pierderea estimată de 351,6 milioane de dolari este cu aproximativ 112 milioane de dolari sub valoarea declarată a fondului. Platforma afirmă că, prin urmare, întregul incident se încadrează cu mult în limita de acoperire a fondului.
„Nu ne vom sfi de această situație”, a declarat Bitget în comunicatul său oficial, promițând că „fiecare dolar și fiecare decizie” vor fi justificate.
Blockchain-ul a semnalat probleme înainte ca Bitget să ia cuvântul
Înainte ca Bitget să confirme ceva, observatorii blockchain-ului urmăreau cum milioane de dolari se scurgeau din portofelele asociate platformei. Imaginea inițială se concentra pe active în valoare de aproximativ 150 până la peste 170 de milioane de dolari care se mutau către adrese noi. Acesta nu este comportamentul cuiva care caută cea mai bună execuție.
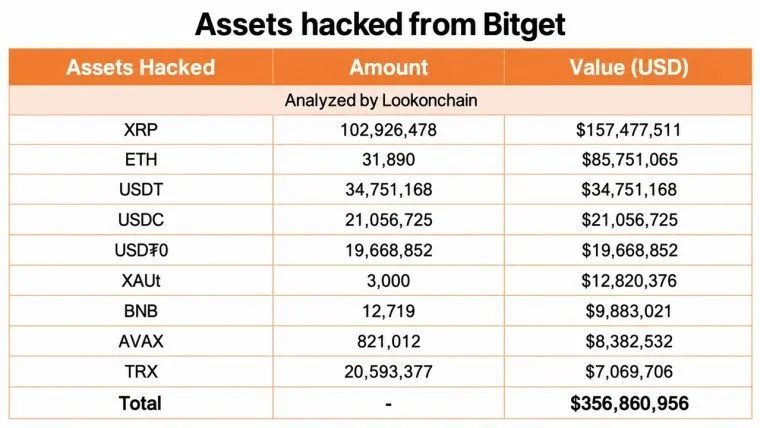
Pe măsură ce imaginea s-a extins, cercetătorii on-chain au urmărit activele pe mai multe rețele. Bilanțul ulterior al Lookonchain a inclus aproximativ 102,93 milioane de XRP în valoare de 157,5 milioane de dolari, 31.890 de ETH în valoare de 85,8 milioane de dolari, 34,75 milioane de USDT, 21,05 milioane USDC, 19,67 milioane USDT0, 3.000 XAUt, 12.719 BNB, 821.012 AVAX și 20,59 milioane TRX.
O mare parte din activele care puteau fi transferate prin rețelele compatibile cu Ethereum Virtual Machine a fost rapid consolidată și convertită în ethereum. Lookonchain a estimat că această componentă a ajuns în cele din urmă la aproximativ 67.982 ETH.
Diferența dintre această cifră și estimarea Bitget de 351,6 milioane de dolari este semnificativă. Cifra de aproximativ 183 milioane de dolari a surprins un grup proeminent vizibil pentru instrumentele de monitorizare on-chain, în timp ce cifra Bitget reflectă contabilitatea sa asupra întregii infrastructuri afectate și a altor blockchain-uri, inclusiv poziția uriașă în XRP. Cu alte cuvinte, primele alerte din blockchain și anchetatorii on-chain au detectat o parte a incendiului, nu întreaga clădire.
Bitget afirmă că cheile sale private nu au fost furate
Situația tehnică în curs de evoluție ar putea fi cel mai important aspect al incidentului. Într-o actualizare ulterioară, Chen a explicat că cheile private ale Bitget nu au fost compromise. În schimb, conform descrierii sale preliminare, atacatorii au compromis o componentă critică din backend-ul infrastructurii de portofele a platformei de tranzacționare și au reușit să falsifice sau să suplantate datele tranzacțiilor care au intrat în procesul obișnuit de autorizare și semnare al Bitget.

Acest lucru ar reprezenta un atac foarte diferit de simplul furt al unei chei private. Dacă relatarea Bitget se confirmă, sistemul conceput pentru a decide ce trebuie semnat a fost manipulat pentru a autoriza tranzacții care nu ar fi trebuit să existe niciodată. Prin urmare, cheile ar putea rămâne sigure din punct de vedere tehnic, în timp ce infrastructura care le transmitea instrucțiuni a eșuat.
Chen a afirmat că breșa de securitate a fost izolată și că nu mai sunt posibile alte transferuri neautorizate. Bitget, însă, nu a mers până la a declara oficial un vector final de atac până la finalizarea anchetei sale. Acest lucru lasă multe întrebări fără răspuns. Anchetatorii trebuie încă să stabilească cum a fost penetrat sistemul backend, ce privilegii au obținut atacatorii, de ce controalele existente nu au respins tranzacțiile și dacă o autentificare suplimentară sau măsuri de protecție legate de politica de tranzacții le-ar fi putut opri.
A atacat grupul Lazarus din Coreea de Nord platforma Bitget?
Apoi, se pune problema Coreei de Nord. Rapoartele și postările de pe rețelele sociale care au urmat actualizării în direct a lui Chen au corelat informațiile preliminare privind adresele IP sau rutarea cu tiparele de infrastructură asociate anterior cu atacatorii nord-coreeni. Acest lucru a generat rapid speculații conform cărora grupul Lazarus ar putea fi responsabil. Deocamdată, asta este exact ceea ce este: speculație.
Coincidențele sunt imposibil de ignorat. Hackerii nord-coreeni, în special grupul Lazarus, finanțat de stat, au fost acuzați de unele dintre cele mai mari furturi din domeniul criptomonedelor, în special de breșa de securitate de la Bybit din februarie 2025, în valoare de aproximativ 1,5 miliarde de dolari. Totuși, până când anchetatorii vor publica indicatori tehnici, modele de spălare a banilor sau alte dovezi care să lege atacatorul Bitget de un grup cunoscut, Lazarus ar trebui să rămână o ipoteză, mai degrabă decât o concluzie.
Ce se întâmplă acum cu utilizatorii Bitget?
Pentru clienți, problema imediată o reprezintă retragerile. Acestea rămân dezactivate pe durata revizuirii de securitate efectuate de Bitget. Platforma afirmă că echipele sale remediază simultan infrastructura afectată și se pregătesc să restabilească retragerile, dar Chen a refuzat să ofere o dată de redeschidere pe care nu o poate garanta. Depunerile și tranzacționarea rămân disponibile.
Fondul de protecție se află acum, de asemenea, sub lupa. Bitget afirmă că valoarea sa de peste 464 de milioane de dolari acoperă cu ușurință pierderea estimată, deși comunicatele publicate până în prezent nu constituie un audit independent, în timp real, al compoziției sau segregării fondului.
Recuperarea este o altă problemă. Monedele stabile ancorate la monede fiduciare, precum USDT și USDC, pot fi potențial înghețate prin contracte controlate de emitent atunci când activele rămân identificabile. Ethereum-ul nativ stocat în portofele noi este considerabil mai greu de blocat, ceea ce face ca conversia rapidă a atacatorului în ETH să fie deosebit de semnificativă.
Chen a ținut comunitatea la curent în mod regulat și a subliniat că platforma de tranzacționare colaborează cu Mandiant și Slowmist pentru o investigație completă a incidentului. Ea a reiterat încă o dată că „soldurile utilizatorilor rămân intacte” și a afirmat că Fondul de protecție a utilizatorilor al Bitget va acoperi pierderile rezultate din această breșă de securitate. Chen a adăugat, de asemenea, că Bitget Wallet nu a fost afectat, deoarece infrastructura sa de custodie proprie este separată de platforma de tranzacționare.
Acest incident nu trebuie confundat cu episodul din aprilie 2025 al Bitget, în valoare de aproximativ 100 de milioane de dolari, legat de market-making, boți și arbitraj. Acela a fost un eveniment separat, cu un mecanism diferit. Următoarea dovadă importantă ar trebui să vină direct de la Bitget. Platforma de tranzacționare a promis actualizări la fiecare oră și un raport complet al incidentului în termen de 24 de ore de la notificarea inițială, incluzând analiza cauzelor principale și măsurile corective.
Până atunci, trei cifre spun aproape totul: 351,6 milioane de dolari au fost afectați, se presupune că în spatele acestora se află peste 464 de milioane de dolari, iar utilizatorii Bitget așteaptă ca retragerile să fie din nou disponibile. A patra cifră, și anume cât din criptomonedele furate poate fi efectiv recuperată, rămâne o necunoscută.

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.