Peste 99% din cele 102,97 milioane de XRP sustrase de pe Bitget pe 24 septembrie se află încă neatinse în cinci portofele noi, iar XRP Ledger nu dispune de nicio opțiune pentru a le bloca.
Atacul cibernetic asupra Bitget: XRP în valoare de 157 milioane de dolari, furat, se află în portofele pe care nimeni nu le poate bloca
SCRIS DE
DISTRIBUIE
Concluzii cheie
- Două portofele Bitget au trimis 102.926.478 XRP către o singură adresă nouă, în trei plăți, pe 24 septembrie.
- Doar aproximativ 400.000 de XRP, adică aproximativ 0,4% din sumă, părăsiseră portofelele atacatorului până pe 25 septembrie.
- Analistul Onchain, Specter, a făcut legătura între traseul XRP și atacul cibernetic asupra AFX din iulie, în valoare de 24 de milioane de dolari, sugerând implicarea grupului Lazarus din Coreea de Nord.
Trei plăți, o singură adresă
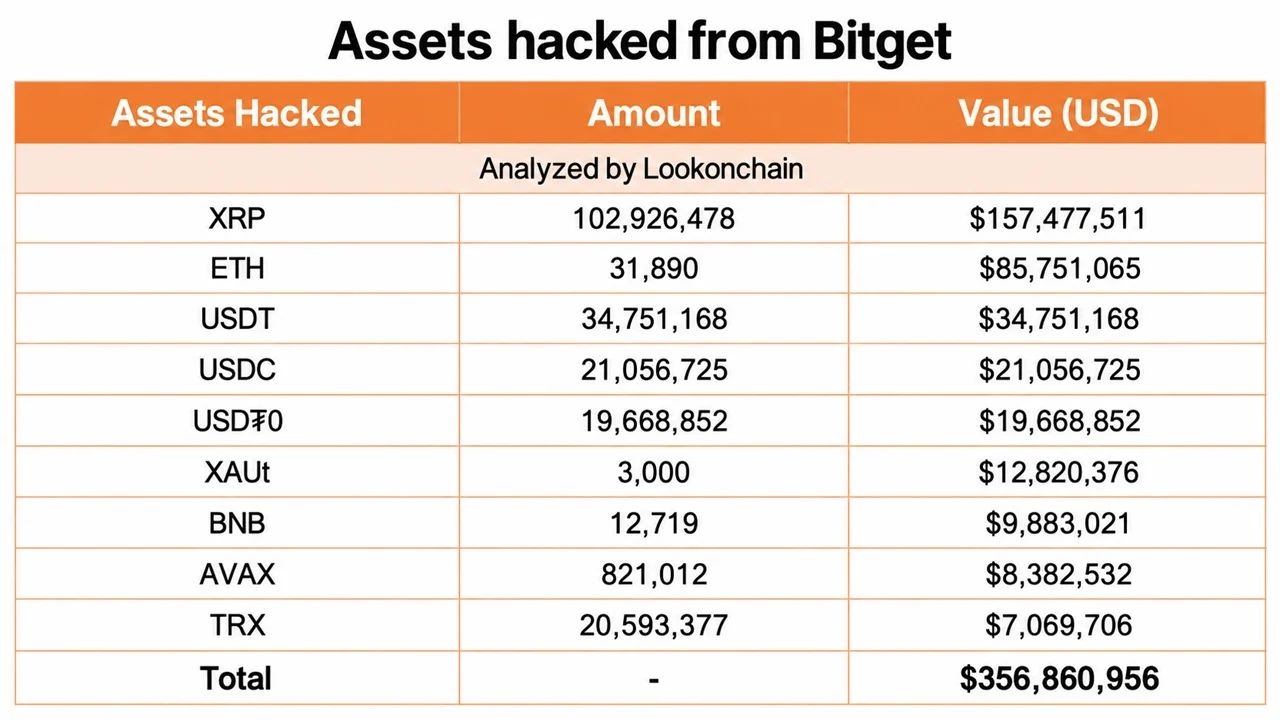
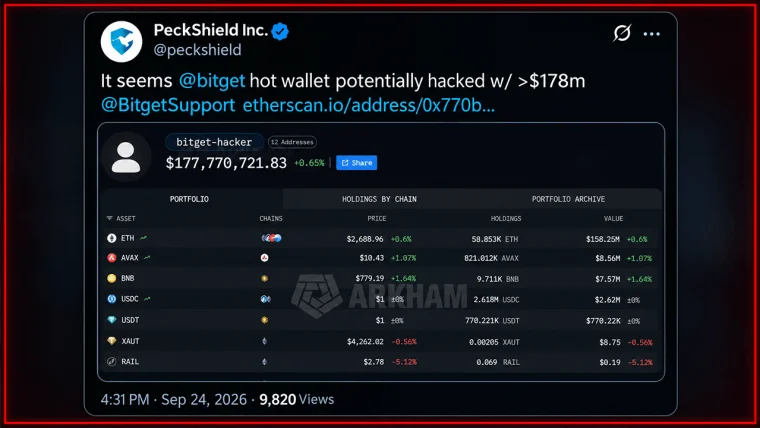
Bitget a declarat că atacatorii au pătruns într-un „sistem backend critic” din cadrul infrastructurii sale de portofele, au falsificat datele tranzacțiilor și au sustras peste 350 de milioane de dolari din portofelele sale „hot” și „warm”. Cea mai mare parte a fost reprezentată de XRP, iar instrumentele de monitorizare on-chain au înregistrat 102,93 milioane de XRP în valoare de 157,48 milioane de dolari, depășind cu mult cele 31.890 de ETH și aproximativ 75 de milioane de dolari în stablecoin-uri care au fost, de asemenea, sustrase.
XRP Ledger (XRPL) arată exact cum s-a întâmplat:
- La ora 19:01 UTC, un portofel etichetat „Bitget Global” a trimis 2.248.871 XRP către o adresă nou-nouță care începea cu rwNhefsz.
- Cincisprezece minute mai târziu, un al doilea portofel Bitget a trimis 91.420.943 XRP către aceeași adresă.
- A urmat un al treilea transfer de 9.306.866 XRP.
Suma totală a acestora ajunge la 102.976.680 XRP, exact cifra semnalată de un observator în acea noapte.
În cele din urmă, merită menționat faptul că atacatorul a împărțit suma în patru portofele care conțin câte 20 de milioane de XRP fiecare și un al cincilea care conține 22.976.677 XRP. Fiecare transfer a generat o plată ulterioară de 0,00001 XRP de la adrese fără legătură, un tipar de spam tipic pentru „address poisoning”, în care escrocii speră ca cineva să copieze portofelul greșit.
Înghețarea care nu se poate produce
Gracy Chen, CEO-ul Bitget, a declarat că platforma de tranzacționare a contactat fundațiile de pe fiecare lanț afectat și că câteva dintre acestea „au înghețat deja adresele de portofel ale hackerului”. Această măsură funcționează în cazul tokenurilor care au un emitent în spate, precum USDT sau USDC. A funcționat și pe alte rețele; de exemplu, Arbitrum a înghețat 71 de milioane de dolari legați de exploit-ul KelpDAO din aprilie.
XRP, însă, este o cu totul altă poveste, având în vedere că nimeni nu poate îngheța activul odată ce acesta a fost înregistrat în registrul de tranzacții. Instrumentele de înghețare ale XRPL se aplică doar tokenurilor emise, nu și activului nativ. Asta înseamnă că cea mai mare parte a prăzii de la Bitget este singura pe care nicio fundație nu o poate atinge. Singurele puncte de blocaj rămase sunt bursele și podurile pe care atacatorul trebuie să le traverseze pentru a-și încasa banii.
Retrospectivă către luna iulie și o posibilă legătură cu grupul Lazarus
Chen a afirmat că modelele comportamentale ale adreselor IP și semnăturile on-chain sunt „în concordanță cu tehnicile folosite de grupurile de hackeri legate de Coreea de Nord”, subliniind totodată că identitatea atacatorului nu este confirmată. Analistul on-chain Specter a mers mai departe, publicând un grafic de flux care leagă ETH-ul plătit de serviciul de swap Bridgers pentru XRP-ul furat de portofelele etichetate cu clusterul „Trader Traitor”. Specter leagă aceste fonduri de atacul asupra AFX din iulie, un furt de aproximativ 24 de milioane de dolari.
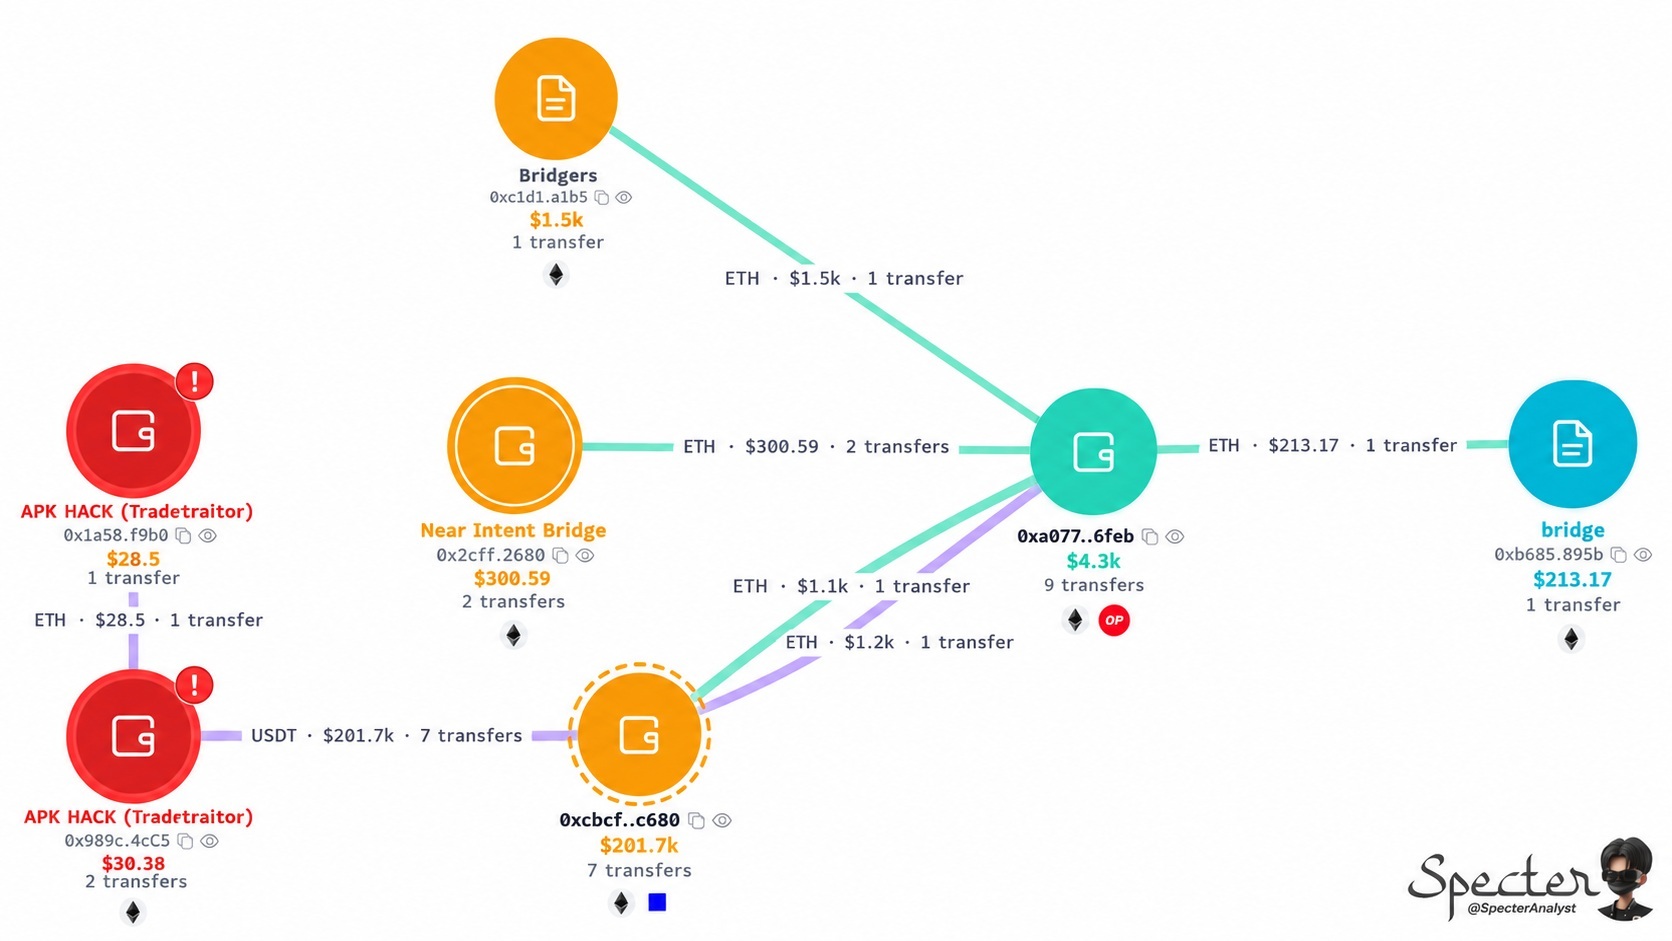
Legătura este încă slabă, deoarece graficul trece printr-un singur portofel Ethereum care deține aproximativ 4.300 de dolari, iar suprapunerile mici de acest fel pot reflecta pur și simplu servicii comune de spălare de bani. Cu toate acestea, modelul se potrivește, iar firma de securitate Blockaid a atribuit aproximativ 609 milioane de dolari din pierderile din prima jumătate a anului 2026 grupului „Trader Traitor”, care este legat de Grupul Lazarus.
Un excedent de 157 de milioane de dolari
Până în prezent, retragerile de fonduri au fost sporadice, iar analistul on-chain Yfarmx a identificat 33.500 de XRP transferați prin Bridgers pe 25 septembrie, calificând acest eveniment drept „o operațiune de testare înaintea unei retrageri mai mari”. Registrul arată acum că aproximativ 400.105 XRP au dispărut dintr-unul dintre cele cinci portofele, în timp ce celelalte patru nu au înregistrat nicio mișcare de monede.
XRP se tranzacționează astăzi la 1,53 dolari, în creștere cu 1,4% față de ieri, așa că piața nu a reacționat deocamdată la această evoluție. Situația s-ar putea schimba rapid dacă zeci de milioane de XRP ar începe să ajungă la birourile de schimb. Starea de spirit era deja fragilă, iar Bitcoin.com News a raportat recent că traderul mediu pe termen lung de XRP înregistrează încă o scădere de 11,75%, chiar și după recenta revenire a XRP.
Bitget afirmă că Fondul său de protecție a utilizatorilor va acoperi pierderile după evaluare. Fondul respectiv deține în prezent 5.500 BTC.

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.