Zano a dezvăluit, într-o analiză post-incident recentă, vulnerabilitatea care a impus o revenire extraordinară a blockchain-ului cu 30 de zile în urmă. Un atacator a exploatat lipsa unei verificări la adresele de gateway pentru a emite aproximativ 18,4 milioane de ZANO într-o singură tranzacție, apoi a repetat trucul și a procedat la fel cu fUSD. Prima exploatare a trecut neobservată timp de aproape o lună, în timp ce propriul mecanism de confidențialitate al Zano a făcut ca monedele false să fie din ce în ce mai greu de distins de cele legitime.
Zano afirmă că token-urile obținute ilegal, în valoare de peste 200 de milioane de dolari, au dus la o revenire înapoi a lanțului de blocuri cu 30 de zile
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Zano a dezvăluit că o singură tranzacție de exploatare a creat aproximativ 18,4 milioane de ZANO, urmând ca alte token-uri să fie create ulterior.
- Zano a identificat posibile activități suspecte în 117.941 de ieșiri și 65.301 de tranzacții.
- Echipa Zano a explicat că soldurile afectate vor fi restabilite fără a modifica oferta de ZANO.
O singură verificare omisă, 18,4 milioane de ZANO
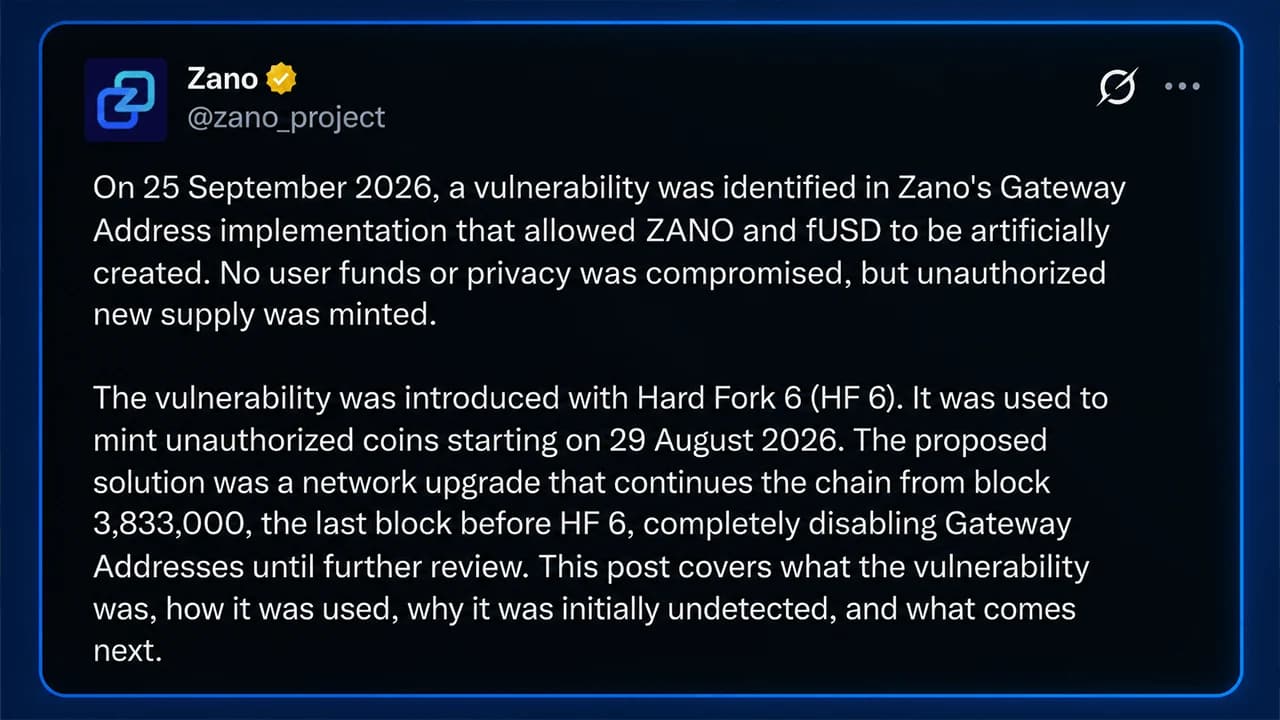
Rewind-ul de 30 de zile al blockchain-ului Zano părea deja o măsură drastică. Acum, echipa a explicat ce se ascundea în spatele acestei decizii, iar mecanismul este, fără îndoială, și mai ciudat. O vulnerabilitate introdusă odată cu Hard Fork 6 a permis unui atacator să creeze monede pe care rețeaua le-a acceptat ca fiind autentice, începând cu 29 august.
Potrivit echipei de dezvoltatori, prima exploatare reală a generat 2^64 unități de bază, aproximativ 18,4 milioane de ZANO, într-o singură tranzacție. Nimeni nu a sesizat problema timp de aproape o lună. Până când instrumentele interne ale Zano au dat alarma pe 25 septembrie, stocul de monede contrafăcute se încurcase într-un sistem de confidențialitate construit în mod deliberat pentru a face tranzacțiile greu de urmărit.
Problema a început cu „Gateway Addresses”, un nou tip de adresă introdus în Hard Fork 6 pentru a facilita integrarea Zano cu platformele de schimb centralizate (CEX), podurile și alte servicii. Ieșirile de tip „Gateway” expun o sumă și un ID al activului, spre deosebire de ieșirile confidențiale standard ale Zano, unde ambele sunt ascunse.
Implementării îi lipsea însă o verificare esențială. Zano a dezvăluit că un atacator ar putea construi un identificator de activ calculat special, care să îndeplinească în continuare cerințele de validare a tranzacțiilor rețelei, strecurând în același timp o sumă arbitrară într-o ieșire ascunsă.
„Pe scurt, fiecare tranzacție Zano trebuie să dovedească că monedele au fost create conform regulilor de consens”, a explicat echipa. „Din cauza unei verificări lipsă, un atacator ar putea îndeplini această dovadă în timp ce «ascunde» monede suplimentare în cadrul tranzacției.”
Acele monede nu erau simple înregistrări contabile decorative. Echipa a declarat:
„Aceste monede funcționau ca monede ZANO autentice și puteau fi cheltuite în mod normal.”
Prima emisiune a trecut neobservată timp de aproape o lună
Atacatorul a înregistrat o adresă Gateway pe 28 august, plătind taxa necesară de 100 ZANO, și se pare că a testat dacă Zano ar accepta un activ inexistent construit artificial. A doua zi, a trecut la acțiune.
O singură tranzacție a generat aproximativ 18,4 milioane de ZANO, valorați în prezent la circa 102 milioane de dolari. Aproape o lună mai târziu, pe 24 septembrie, atacatorul a efectuat două depuneri legitime de doar 0,05 ZANO fiecare, aparent pentru a testa procedura obișnuită de depunere. Pe 25 septembrie, au fost creați încă 18,4 milioane de ZANO, urmați de aceeași manevră bazată pe 2^64 unități, folosind stablecoin-ul fUSD. În total, este vorba de tokenuri criptografice ilicite în valoare de peste 200 de milioane de dolari.
Iată însă partea surprinzătoare. Zano efectuase teste asistate de inteligență artificială (IA), audituri ale echipei și programe de recompensare a descoperirii de bug-uri înainte de Hard Fork 6. Niciunul nu a detectat vulnerabilitatea.
„Exploit-ul inițial a rămas nedetectat timp de aproape o lună, deoarece ieșirea crescută părea la fel ca orice altă ieșire privată”, a declarat echipa.
Confidențialitatea și-a făcut treaba, iar asta a devenit problema
Odată ce monedele false au intrat în sistemul de tranzacții confidențial al Zano, identificarea exactă a destinației lor a devenit o provocare. Semnăturile inelare amestecă cheltuielile cu alte ieșiri, provocând răspândirea incertitudinii de fiecare dată când monedele sunt transferate.
Zano a scanat fiecare ieșire potențial legată de cele trei tranzacții de emisiune. Până la blocul 3.878.388, urma a atins 117.941 de ieșiri create prin 65.301 de tranzacții. Aproximativ 165.700 de ieșiri au fost create ulterior de la prima emisiune, reprezentând aproximativ 71% din activitatea rețelei în acea perioadă.
„Aceasta înseamnă că confidențialitatea funcționează așa cum trebuie”, a spus Zano. „Nimeni, inclusiv echipa Zano, nu poate determina cu exactitate care ieșiri sunt afectate.”
Aceasta a pus proiectul într-o situație dificilă. Tocmai proprietățile de confidențialitate pe care utilizatorii le așteptau de la Zano au împiedicat dezvoltatorii să separe cu precizie monedele legitime de cele neautorizate. „Singura modalitate de a verifica integritatea ofertei este de a continua lanțul de la un punct anterior primei exploatări”, a precizat echipa.
O lună este eliminată, iar recuperarea începe
Acel punct a fost blocul 3.833.000, înainte de Hard Fork 6. Hard Fork 7 a repornit lanțul de acolo și a dezactivat adresele Gateway, ceea ce înseamnă că tranzacțiile, recompensele de staking și blocurile minate din perioada afectată nu mai există în registrul actualizat.
Zano a mai precizat că soldurile afectate vor fi recuperate integral, fără a modifica oferta ZANO sau programul de emisiune. Finanțarea va proveni din fondul de dezvoltare, din banii personali ai membrilor echipei și de la contribuitori externi. Platformele de tranzacționare trebuie acum să analizeze minuțios o lună de activitate, tranzacție cu tranzacție, înainte de a redeschide accesul.
„Nu este necesară nicio acțiune în acest moment”, a comunicat echipa utilizatorilor pe canalele sale de social media.

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.