Pesquisadores da Americanfortress apresentaram uma estrutura criptográfica de conhecimento zero projetada para comprovar relações de propriedade sem expor frases secretas de recuperação ou históricos públicos de transações. Michal Pospieszalski afirma que a tecnologia torna o hacking de pontes economicamente inviável, pois exige que os invasores invistam fundos pessoais equivalentes.
Avanço na tecnologia de conhecimento zero torna os ataques ao Bridge “inviáveis”
ESCRITO POR
PARTILHAR
Principais pontos
- A Americanfortress lançou o ZK-POSP para vincular as chaves de uma carteira sem expor as frases-semente.
- O CEO Michal Pospieszalski observou que o ZK-POSP torna os ataques a pontes inviáveis, exigindo fundos dos usuários na proporção de 1:1.
- Uma integração do SDK ao Metamask processará uma prova automatizada em 3 segundos para os usuários.
Resolvendo o dilema da privacidade com múltiplas chaves na blockchain
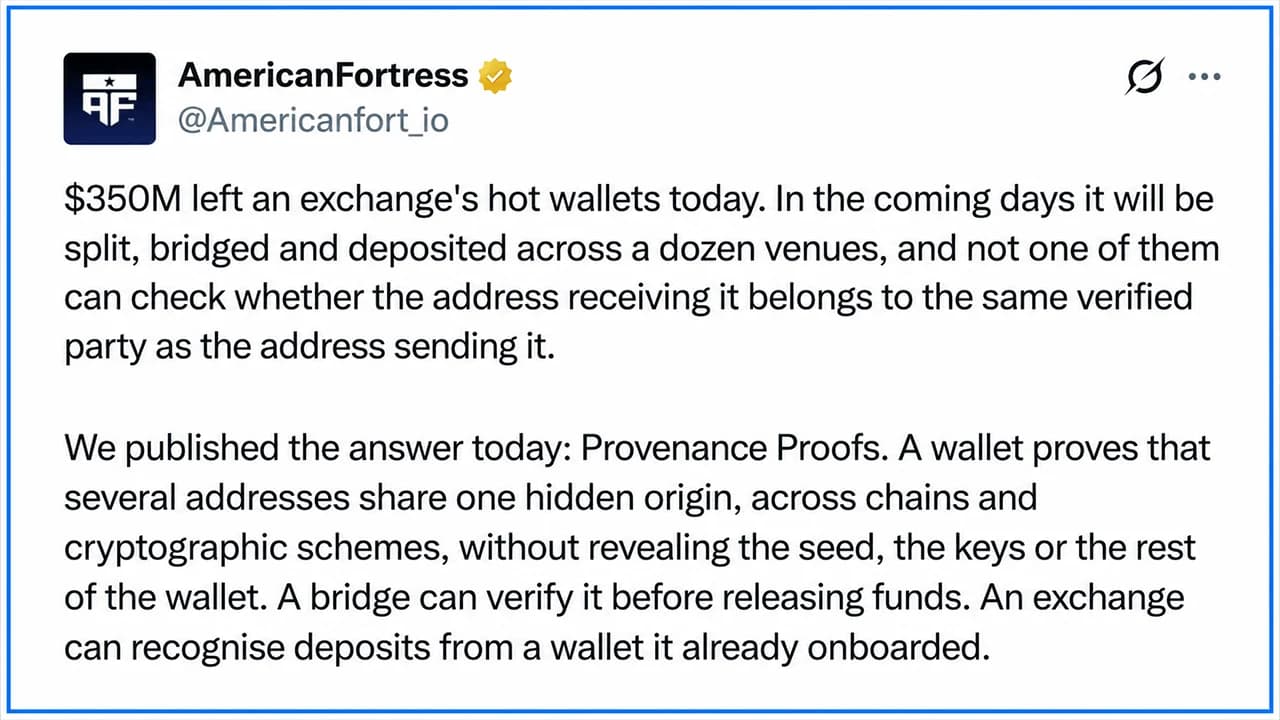
Pesquisadores da empresa de criptografia Americanfortress revelaram uma técnica criptográfica que resolve um dos dilemas mais persistentes da blockchain: como provar que vários endereços de criptomoedas, chaves de identidade ou selos de conformidade pertencem à mesma carteira sem revelar frases-semente privadas ou expor o histórico financeiro ao público.
A inovação, detalhada em um artigo científico divulgado em 24 de setembro, aprofunda a criptografia de conhecimento zero (ZK). Embora as ferramentas ZK existentes possam provar que um único endereço foi criado legitimamente a partir de uma carteira real, o mundo financeiro real frequentemente exige a demonstração de relações entre múltiplas chaves. Até agora, provar essas conexões significava revelar frases secretas de recuperação ou expor todos os endereços da carteira.
Para resolver isso, os pesquisadores Vincenzo Botta, Michal Pospieszalski, Emanuele Ragnoli e Justus Ranvier criaram três opções flexíveis de divulgação, dando aos usuários o controle sobre a quantidade de informações que revelam.
Defesa contra explorações e sequestro de endereços
Quando questionado sobre como a estrutura ZK-POSP altera o cenário para invasores que dependem do sequestro ou da falsificação de endereços, o CEO da Americanfortress, Michal Pospieszalski, destacou o impacto do protocolo nas finanças descentralizadas (DeFi).
“Quando o ZK-POSP é integrado a um protocolo DeFi, toda transação deve passar por uma verificação de segurança adicional antes de ser processada”, disse Pospieszalski. “Qualquer que seja a parte que inicie a transação, ela deve comprovar que a origem dos fundos e o endereço de destino pertencem à mesma entidade. Isso torna significativamente mais difícil roubar de uma ponte entre cadeias. Para contornar a etapa de verificação, um invasor precisaria, primeiro, comprometer uma quantia equivalente de seu próprio capital e iniciar uma transação legítima. Nesse ponto, explorar a ponte se torna economicamente inviável.”
Apesar da complexa criptografia que opera nos bastidores, Pospieszalski observou que a experiência diária do usuário permanecerá inalterada.
“Estamos integrando nosso kit de desenvolvimento de software (SDK) ao MetaMask, que gera as provas necessárias automaticamente”, explicou Pospieszalski. “Os usuários verão uma notificação de status na interface indicando que uma prova está sendo gerada. O processo leva cerca de três segundos, portanto, não esperamos que isso cause atritos.”
Ele acrescentou que um oráculo do lado da DeFi verifica a prova antes de finalizar a transação. Se a verificação falhar, os fundos retornam automaticamente ao endereço de origem, proporcionando aos usuários uma etapa extra de segurança visível que gera confiança sem adicionar complexidade.
Privacidade granular para auditorias e conformidade
A estrutura também aborda obstáculos de conformidade, como a geração de provas da origem do pagamento para auditores sem vazar metadados ou permitir a reconstrução do gráfico de transações fora da cadeia.
“Para demonstrar a atividade da carteira a terceiros, um usuário gera uma prova de conhecimento zero vinculada especificamente à transação individual na cadeia”, disse Pospieszalski ao Bitcoin.com News. “Por exemplo, se Bob precisar provar que recebeu fundos de Alice de um endereço designado, a prova permite que o verificador valide esse endereço exato na cadeia. Embora a prova confirme o endereço específico envolvido para aquela única contraparte, ela também comprova a propriedade do remetente sem expor o histórico da carteira não associado.”
Como apenas os dados específicos da transação já presentes no livro-razão público são divulgados, os auditores externos não podem reconstruir gráficos mais amplos de transações fora da cadeia.
Aplicações práticas e preparação para a era pós-quântica
Além de auditorias e pontes DeFi, a equipe de pesquisa delineou vários usos imediatos para a tecnologia em interações cotidianas com criptomoedas, incluindo catálogos de endereços para verificar se um novo endereço de pagamento pertence a um destinatário verificado antes do envio dos fundos. A tecnologia também permite que as corretoras de criptomoedas verifiquem o status de combate à lavagem de dinheiro (AML) em depósitos recebidos, preservando o anonimato do usuário.
Se os usuários trocarem suas chaves de segurança após uma violação, o sistema comprova a continuidade, verificando que as novas chaves herdam o histórico das antigas sem comprometer a segurança. Além disso, as provas foram projetadas para funcionar em conjunto com padrões criptográficos pós-quânticos, garantindo segurança de longo prazo contra futuras ameaças da computação quântica.
Ao permitir um controle preciso sobre a privacidade e a verificação, a estrutura visa preencher a lacuna entre os requisitos regulatórios e a privacidade financeira pessoal em blockchains públicas.

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.