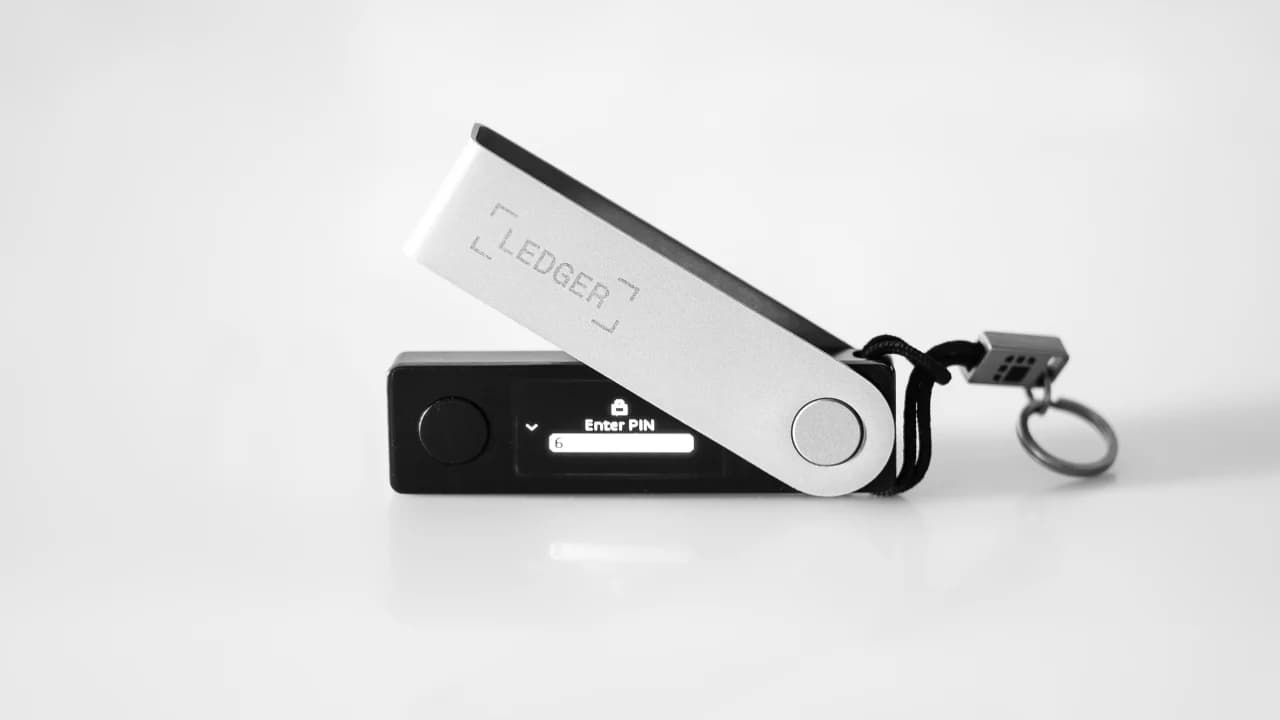
Hackers inseriram um código para roubo de criptomoedas nos sites de 178 organizações, incluindo a fabricante de carteiras de hardware Ledger, ao invadir a plataforma de testes web Optimizely.
Hackers atacaram Ledger e outras 177 marcas com troca de endereços cripto
ESCRITO POR
PARTILHAR
Principais conclusões
- O relatório URI identificou malware em 188 trechos de código da Optimizely em 178 marcas, incluindo Ledger, Zoom e HSBC.
- O código substituía endereços de criptomoedas copiados pelos do invasor; cerca de US$ 7.000 haviam sido roubados até segunda-feira.
- A Optimizely informou que corrigiu uma falha no processo de cadastro, redefiniu os acessos, mas ainda está investigando o ataque.
Como o ataque funcionou
O ataque ocorreu ontem, e Scott Helme, da Report URI — empresa que monitora scripts de sites —, publicou uma análise detalhada do incidente no mesmo dia. Ele escreveu:
Em 16 de novembro de 2026, um código JavaScript malicioso foi exibido aos visitantes de 178 organizações por meio da plataforma de experimentação web da Optimizely. A lista inclui alguns dos sites mais visitados do mundo: Zoom, BBC, CNN, Salesforce, Gitlab, IKEA, HSBC, Equifax, Air France-KLM, Ledger e Peacock.
A Optimizely Web permite que as empresas realizem testes A/B carregando um pequeno “trecho” de JavaScript dos servidores da Optimizely em cada página. O invasor não invadiu diretamente nenhum desses sites; em vez disso, inseriu seu próprio código em um campo opcional para código personalizado dentro dos projetos da Optimizely dos clientes, de modo que o malware foi distribuído a partir de um domínio no qual todos os sites afetados já confiavam.
A Report URI informou que verificou 1.611 trechos da Optimizely e constatou que 188 estavam infectados. A carga útil era um kit multifuncional que trocava endereços de carteiras de criptomoedas, clonava cartões de pagamento, roubava cookies e capturas de tela e enviava kits de exploração para iOS a iPhones e iPads mais antigos.
O Crypto Clipper
Para usuários de criptomoedas, a parte mais perigosa era a troca de endereços, com várias pesquisas resumindo o risco da seguinte forma:
Com um site infectado aberto em qualquer aba, um endereço de criptomoeda que você copiou poderia ter sido trocado por um controlado pelos invasores.
A tática, conhecida como “clipper”, se aproveita do fato de que a maioria das pessoas copia e cola endereços longos de carteiras em vez de verificá-los caractere por caractere. O Report URI informou que a primeira versão do crypto clipper do invasor apareceu às 08h10 UTC, e os fundos roubados foram transferidos para corretoras até às 13h03 UTC. Helme confirmou “transações verificadas para os invasores”. As carteiras vinculadas ao ataque haviam recebido cerca de US$ 7.000 até segunda-feira.
A presença da Ledger na lista se destaca, já que os clientes da empresa são detentores de criptomoedas, e é no site da empresa que muitos deles baixam o software e seguem os guias de configuração. A linha do tempo do URI do relatório mostra que o trecho de código da Ledger foi removido às 20h41 UTC, entre os primeiros de uma limpeza em massa ocorrida entre aproximadamente 20h40 e 21h10 UTC.
A Optimizely finalmente se pronuncia
A Optimizely confirmou a violação e um porta-voz afirmou que um terceiro não autorizado explorou uma vulnerabilidade no fluxo de cadastro da conta do Experimentation, acrescentando:
Bloqueamos o acesso ao caminho vulnerável e implantamos uma correção. Removemos o código injetado dos projetos afetados. Também encerramos as sessões ativas, revogamos tokens e redefinimos o acesso para as contas de usuário afetadas.
A equipe da Optimizely afirmou ainda que notificou os clientes afetados e continua investigando o caso. O URI do relatório encontrou apenas um trecho de código infectado ainda ativo às 21h52 UTC. Um desenvolvedor que verificou novamente a limpeza relatou durante a madrugada que o servidor de carga útil do invasor ainda estava respondendo e estimou o total roubado em US$ 7.040.
Mais uma semana, mais um susto com carteiras
O incidente mais recente coroa um período difícil para a segurança de criptomoedas, considerando que a Trezor divulgou ontem que uma violação em seu parceiro de remessas expôs dados pessoais dos compradores. Da mesma forma, a Lighter também confirmou uma violação que resultou no roubo de cerca de US$ 15 milhões, e hackers têm ocultado programas de roubo de criptomoedas dentro de downloads falsos do GTA 6.
A Report URI recomendou que qualquer pessoa que tenha visitado um site afetado em 16 de novembro verifique todas as transferências de criptomoedas feitas naquele dia, compare o destino com o endereço para o qual pretendia pagar e atualize iPhones e iPads para o iOS 18.7.3 ou posterior.

A Trezor informou que uma violação de segurança ocorrida em uma empresa parceira de logística expôs dados de 27.000 pedidos, alertando os clientes sobre golpes de phishing e riscos à segurança física.
Leia agora: Hackers atacam parceiro logístico da Trezor e expõem dados de compradores

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORShiraz JagatiCrypto Reporter
Shiraz é um jornalista e analista cujo trabalho tem abrangido o universo dos ativos digitais e desenvolvimentos relacionados à blockchain desde 2016.