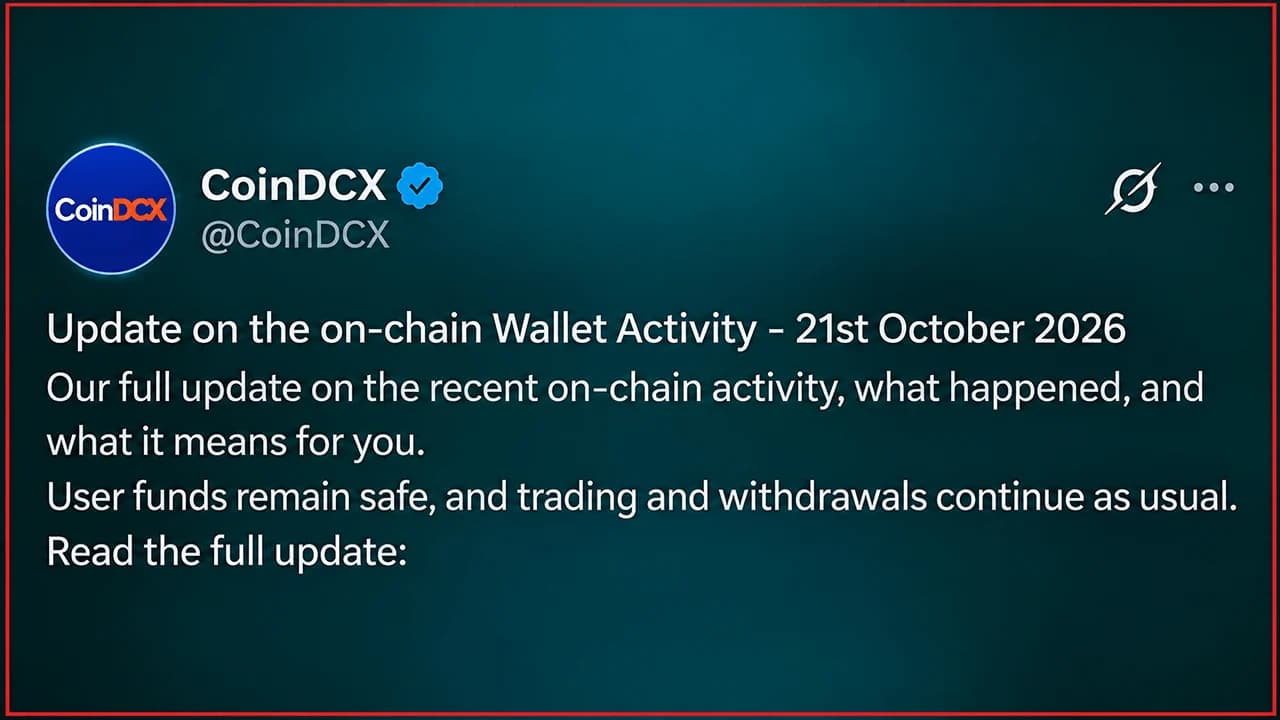
A CoinDCX confirmou uma perda de US$ 16 milhões em criptomoedas apenas três dias depois que seu CEO descartou atividades suspeitas nas carteiras como um “alarme falso”. A corretora indiana reconheceu que depósitos se acumularam em carteiras comprometidas, supostamente desativadas, após uma falha no sistema de transferência automatizada. A CoinDCX afirma ter absorvido as perdas e que os saldos dos clientes permanecem seguros, mas investigadores de blockchain questionaram sua versão sobre quando essas carteiras deixaram de funcionar.
CoinDCX admite prejuízo de US$ 16 milhões após CEO ignorar transferências suspeitas
ESCRITO POR

PARTILHAR
Pontos principais
- A CoinDCX confirmou uma perda de 15,99 milhões de USDT em 25 de outubro, dias depois que seu CEO descartou atividades suspeitas.
- ZachXBT e Bitquery contestaram as alegações da CoinDCX de que a infraestrutura de carteiras comprometida havia sido desativada.
- A CoinDCX afirma ter absorvido as perdas, elevando o total de suas perdas de segurança em 2025 e 2026 para cerca de US$ 60 milhões.
CoinDCX admite perda de US$ 16 milhões dias depois que o CEO descartou alarme de hack
A corretora de criptomoedas indiana CoinDCX reconheceu ter perdido quase US$ 16 milhões devido a carteiras de depósito comprometidas. A admissão, em 25 de outubro, ocorreu após a descoberta de investigadores de blockchain de que endereços supostamente desativados continuaram a movimentar fundos muito tempo depois de uma violação de US$ 44 milhões ocorrida em julho de 2025.
A CoinDCX insiste que os clientes não arcarão com o prejuízo financeiro, mas o episódio levanta uma questão incômoda sobre como milhões de dólares se acumularam em carteiras que a empresa já havia alertado os usuários para abandonarem.
De um falso alarme à admissão de US$ 16 milhões
Em 21 de outubro, observadores da blockchain identificaram aproximadamente 15,99 milhões de USDT saindo de endereços vinculados à CoinDCX na rede Tron. Os fundos foram posteriormente distribuídos para várias grandes corretoras de criptomoedas.
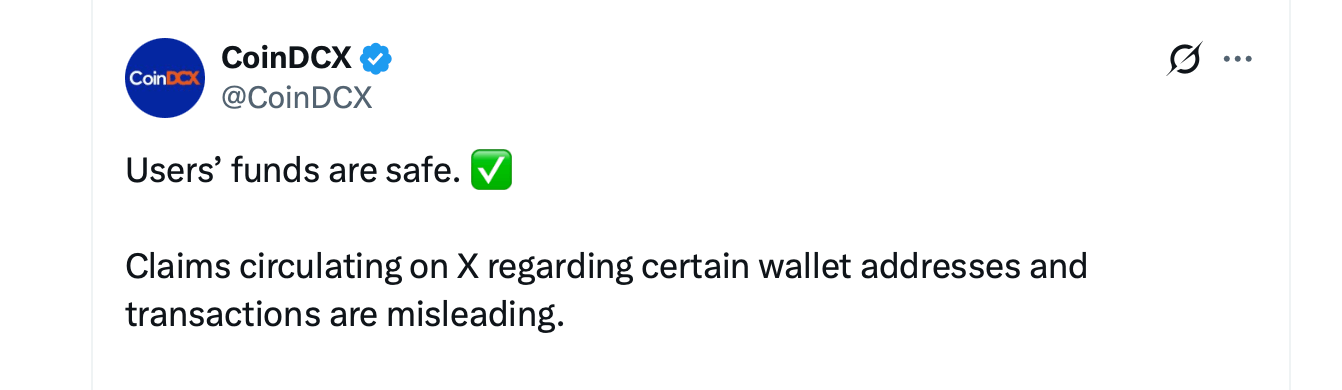
O CEO Sumit Gupta rejeitou os relatos iniciais em 22 de outubro, argumentando que os endereços haviam sido comprometidos durante o ataque do ano anterior e não faziam mais parte da infraestrutura ativa da CoinDCX. Ele caracterizou a atividade como “um alarme falso”.
Três dias depois, a CoinDCX confirmou que 15,99 milhões de USDT haviam de fato desaparecido de sua infraestrutura de carteiras desativada.
As carteiras que se recusaram a ser desativadas
A CoinDCX explicou que alguns clientes continuaram depositando fundos em endereços obsoletos, apesar dos avisos. Um sistema automatizado projetado para transferir esses depósitos para carteiras seguras apresentou falha, permitindo que os saldos se acumulassem.
O investigador de blockchain ZachXBT contestou a explicação inicial da empresa, apontando evidências de que certos endereços permaneceram operacionais meses após a violação de 2025. A análise independente da Bitquery também identificou atividade contínua nas carteiras até outubro de 2026, contradizendo as sugestões de que a infraestrutura havia sido completamente abandonada.
Duas violações, quase US$ 60 milhões perdidos
A CoinDCX afirma que as contas dos clientes foram creditadas, os ativos em armazenamento frio permaneceram intocados e as negociações e saques continuaram normalmente. A corretora já absorveu perdas de quase US$ 60 milhões em dois incidentes que se estenderam por 15 meses.
O incidente mais recente chama novamente a atenção para a forma como as corretoras de criptomoedas gerenciam endereços de depósito mais antigos, especialmente aqueles associados a violações de segurança anteriores. A CoinDCX afirma que os fundos dos clientes permanecem seguros e que o impacto financeiro foi totalmente absorvido pela empresa.

A Fundação afirma que hackers exploraram chaves de API da Cloudflare para enviar avisos falsos de recall de passaportes utilizando dados reais de clientes.
Leia agora: Fundação de carteiras de hardware sofre vazamento de dados de clientes

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.