A LNbits, carteira e plataforma de pagamentos de código aberto da Lightning Network, emitiu um alerta de desligamento de emergência no domingo, 8 de novembro de 2026, após vários relatos de violações de segurança. Os operadores foram orientados a desligar seus servidores imediatamente, enquanto os desenvolvedores preparavam correções críticas para lidar com os ataques em andamento.
Ameaça à segurança da Lightning Network tira servidores da LNbits do ar
ESCRITO POR

PARTILHAR
Pontos principais
- A LNbits instou todos os operadores de servidores a desligarem seus sistemas imediatamente após uma onda de ataques relatados em 8 de novembro.
- Um operador do Bittipbot relatou ter perdido 2.285.545 satoshis depois que invasores criaram contas não autorizadas.
- Os desenvolvedores esperam que as correções de segurança estejam disponíveis dentro de 24 a 48 horas, enquanto o serviço hospedado pela LNbits permanece suspenso.
LNbits dá o alarme à medida que ataques à Lightning Network se desenrolam
O alerta de segurança chegou por volta das 13h56 UTC do dia 8 de novembro, quando a LNbits publicou um comunicado excepcionalmente urgente por meio de sua conta oficial no X. Em vez de aconselhar os operadores a instalarem uma atualização quando lhes fosse conveniente, os desenvolvedores exigiram o desligamento imediato de todas as instâncias em execução.
A conta da LNbits no X informou:
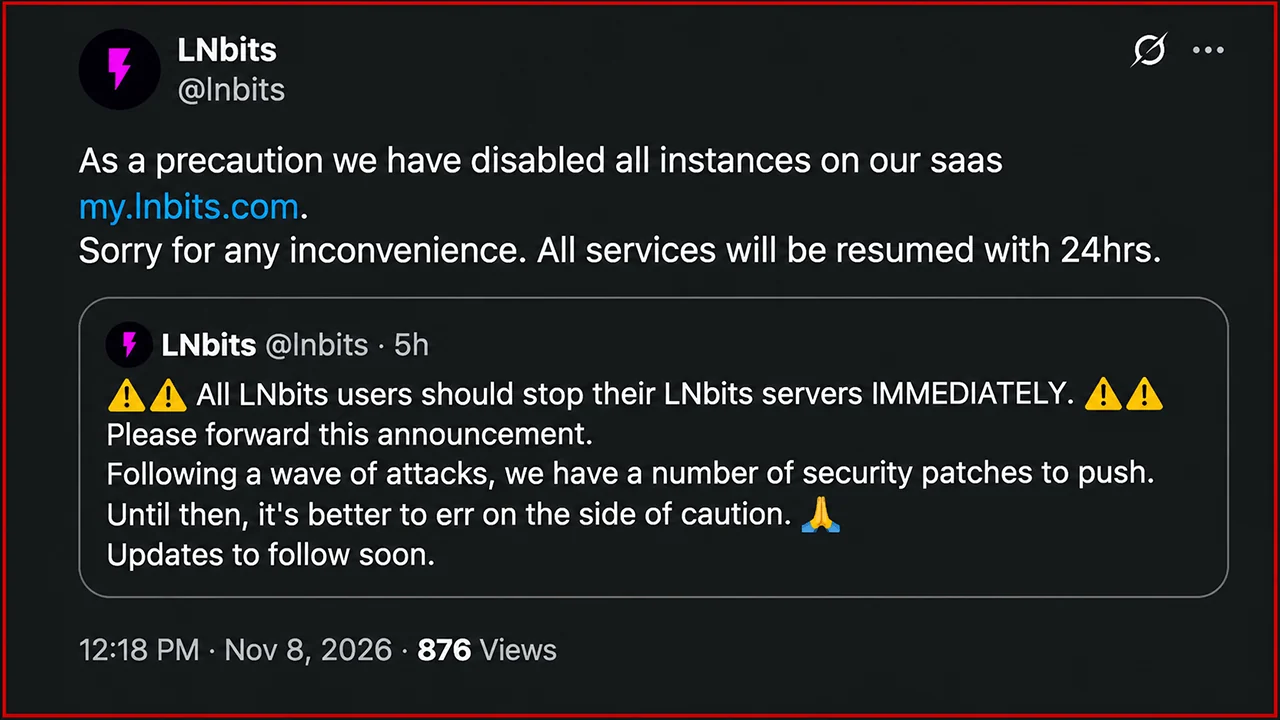
“Todos os usuários da LNbits devem desligar seus servidores da LNbits IMEDIATAMENTE. Por favor, repassem este anúncio. Após uma onda de ataques, temos vários patches de segurança para aplicar. Até lá, é melhor pecar pelo excesso de cautela. Atualizações em breve.”
O colaborador principal Ben Arc reforçou a diretriz, explicando que os desenvolvedores esperavam que os patches estivessem disponíveis dentro de 24 a 48 horas. Ele também incentivou os membros da comunidade a divulgar o alerta a qualquer pessoa que operasse a infraestrutura do LNbits.
O problema já havia surgido anteriormente. Por volta das 12h33 UTC, o LNbits recomendou que os operadores que usavam sua extensão Paywall desativassem o recurso imediatamente, enquanto os desenvolvedores investigavam uma possível vulnerabilidade. O aviso subsequente de desligamento em todo o sistema sugeriu que as preocupações de segurança iam além de uma única extensão.
A LNbits também suspendeu as instâncias em execução por meio de seu serviço hospedado, my.lnbits.com, com os desenvolvedores indicando que as operações poderiam ser retomadas em até 24 horas, assim que as correções necessárias fossem implementadas.
Invasores drenam fundos do Lightning enquanto operador promete reembolso
Um incidente documentado envolveu o operador holandês Kevin Ravensberg, cuja instância da LNbits oferece suporte ao Bittipbot, um serviço de gorjetas baseado no Telegram.
Segundo Ravensberg, os invasores criaram novas contas e retiraram 2.285.545 satoshis entre 9h22 e 14h (UTC) do dia 8 de novembro. O valor roubado equivale a aproximadamente 0,02285545 BTC. Ravensberg se comprometeu a reembolsar pessoalmente os usuários do Bittipbot afetados, embora o acesso aos fundos permaneça restrito até que os desenvolvedores corrijam as vulnerabilidades.
A sequência relatada levanta questões incômodas sobre os mecanismos de gerenciamento de contas e autorização do LNbits. No entanto, os investigadores ainda não identificaram publicamente a vulnerabilidade específica responsável pelos saques não autorizados.
A LNbits opera como um sistema de pagamento modular conectado a fontes de financiamento da Lightning Network, incluindo LND e Core Lightning. Sua arquitetura suporta carteiras separadas, interfaces de programação de aplicativos, terminais de pagamento, serviços de gorjetas e inúmeras extensões opcionais.
Essa flexibilidade também introduz componentes de software adicionais que exigem supervisão de segurança, especialmente quando as instalações são acessíveis pela internet pública.
Problemas de segurança na Lightning Network vão além da LNbits
A emergência ocorre após um ano difícil para a infraestrutura da Lightning Network, com desenvolvedores enfrentando vulnerabilidades em várias implementações de destaque, incluindo Core Lightning, Lightning Development Kit (LDK) e Eclair.
Em agosto, os mantenedores do Core Lightning enfrentaram inúmeros relatórios de vulnerabilidades gerados por IA, vários dos quais expuseram problemas reais de segurança. Os desenvolvedores recomendaram precauções de emergência enquanto preparavam correções, e aproximadamente 22% dos nós do Core Lightning teriam ficado offline durante a interrupção.
Setembro e outubro trouxeram lançamentos de segurança adicionais que abordavam ataques de negação de serviço, falhas no fechamento de canais, problemas na assinatura de transações e possíveis perdas de fundos.
Os desenvolvedores do LDK corrigiram uma vulnerabilidade de reconexão particularmente preocupante, que poderia levar os nós afetados a assinar transações de compromisso conflitantes. O Core Lightning, por sua vez, lançou atualizações sucessivas para resolver esgotamento de memória, falhas no gerenciamento de canais e outros defeitos de segurança.
O LNbits já havia passado por uma análise de segurança no início de 2026. Uma revisão externa realizada pela V12 identificou um desvio do cache de autenticação e uma vulnerabilidade na integração com o PayPal, ambos supostamente corrigidos na versão 1.6.0. Atualmente, não há nenhuma conexão comprovada entre essas falhas corrigidas anteriormente e os ataques de domingo.
Os operadores da Lightning podem retomar o serviço com segurança?
Por enquanto, os operadores da LNbits enfrentam uma orientação direta: manter a infraestrutura afetada offline até que os desenvolvedores lancem e verifiquem os patches de segurança necessários. A prioridade imediata do projeto é conter novas retiradas não autorizadas, identificar os componentes comprometidos e restaurar os serviços sem expor fundos adicionais.
A preocupação mais ampla vai além de uma única plataforma de carteira. Os aplicativos Lightning frequentemente combinam infraestrutura de pagamento, sistemas de autenticação e extensões de terceiros, o que significa que vulnerabilidades fora do protocolo de pagamento subjacente ainda podem expor os usuários a perdas financeiras.
A emergência de domingo ilustra uma distinção persistente na segurança das criptomoedas: uma rede de pagamento em funcionamento não garante a segurança de todos os aplicativos construídos sobre ela. Para a LNbits, restaurar o serviço pode ser mais fácil do que determinar com precisão como os invasores romperam suas defesas.
Além disso, de acordo com estatísticas do newhedge.io, desde o final de julho, a Lightning Network perdeu mais de 1.100 BTC em capacidade, recuando para níveis registrados pela última vez em meados de 2022.
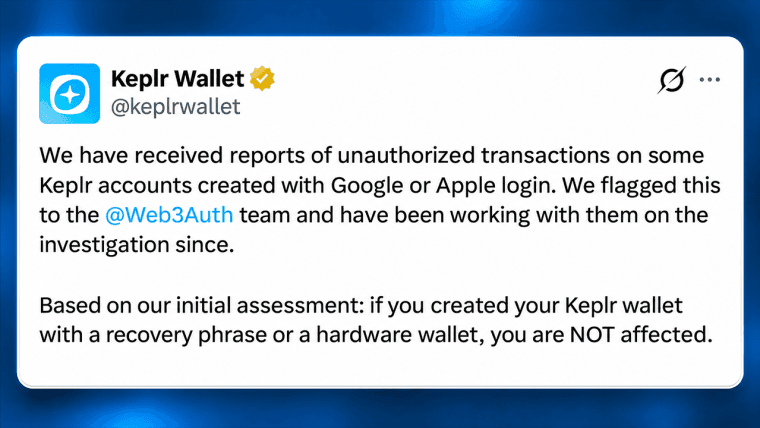
A Keplr suspende os logins via Google e Apple após uma falha de segurança no Web3Auth ter provocado transferências no valor de US$ 6 milhões e recuperações de carteiras de emergência.
Leia agora: Violação na carteira Keplr gera transferências de US$ 6 mi na Cosmos

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman é o Editor-Chefe de Notícias na Bitcoin.com News e um jornalista de tecnologia financeira sediado em Massachusetts.