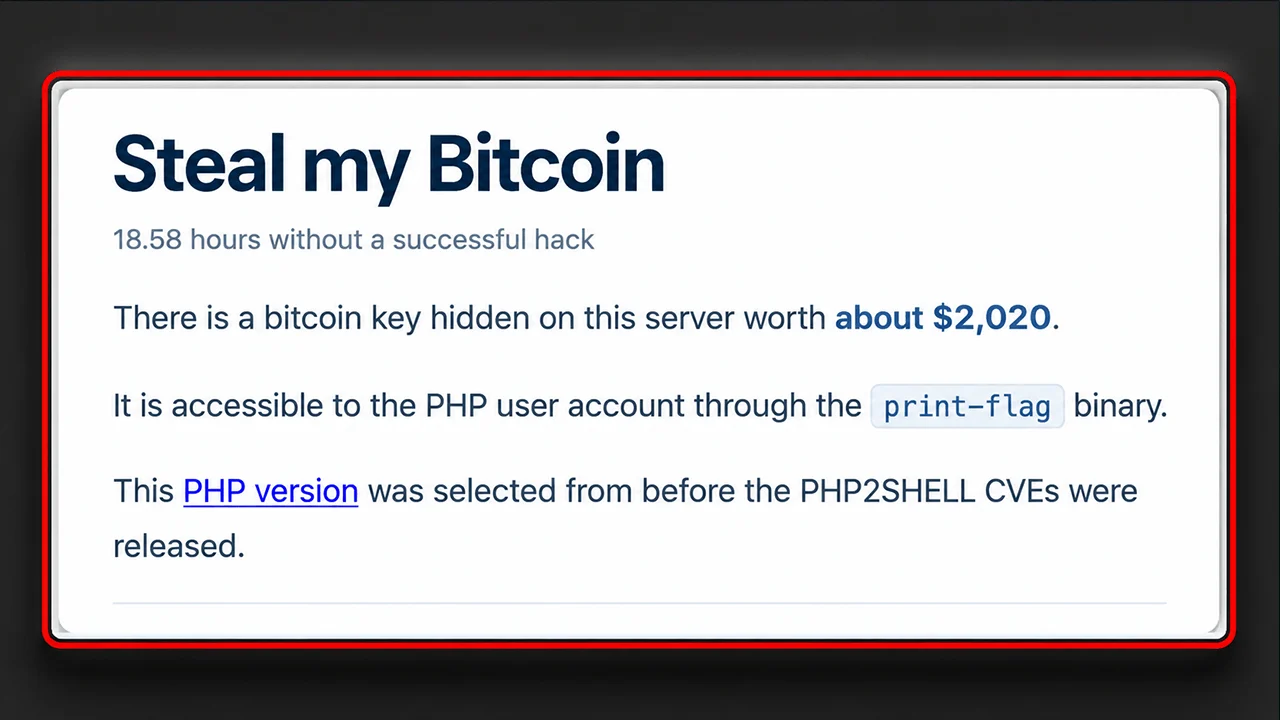
Um site está praticamente implorando para que hackers roubem US$ 2.000 em bitcoin, mas ninguém ainda levou o prêmio. Agora, uma análise independente sugere que o desafio supostamente vulnerável pode ser impossível de ser resolvido, levantando uma questão incômoda: o jogo está viciado?
Site desafia hackers a roubar bitcoins enquanto o relógio corre
ESCRITO POR

PARTILHAR
Principais conclusões
- A recompensa de aproximadamente US$ 2.000 do “Steal My Bitcoin” permaneceu, segundo relatos, sem ser reivindicada após mais de 17 horas.
- Uma pessoa suspeita que a configuração do servidor do “Steal My Bitcoin” possa impedir a exploração pretendida do PHP2Shell.
- As duas vulnerabilidades críticas do PHP2Shell são reais, mas a teoria do pesquisador específica para este desafio ainda não foi comprovada.
Um roubo de 2.000 dólares em bitcoins que ninguém consegue realizar
Bem-vindo ao Steal My Bitcoin, onde as regras habituais da segurança cibernética foram viradas de cabeça para baixo. Em vez de manter os hackers do lado de fora, o site os convida a entrar, oferece uma recompensa em bitcoins e os desafia a pegá-la. A missão parece ridiculamente simples: explorar uma instalação de PHP deliberadamente vulnerável, recuperar uma chave privada de Bitcoin escondida e esvaziar a carteira. O primeiro hacker a ter sucesso fica com o dinheiro.
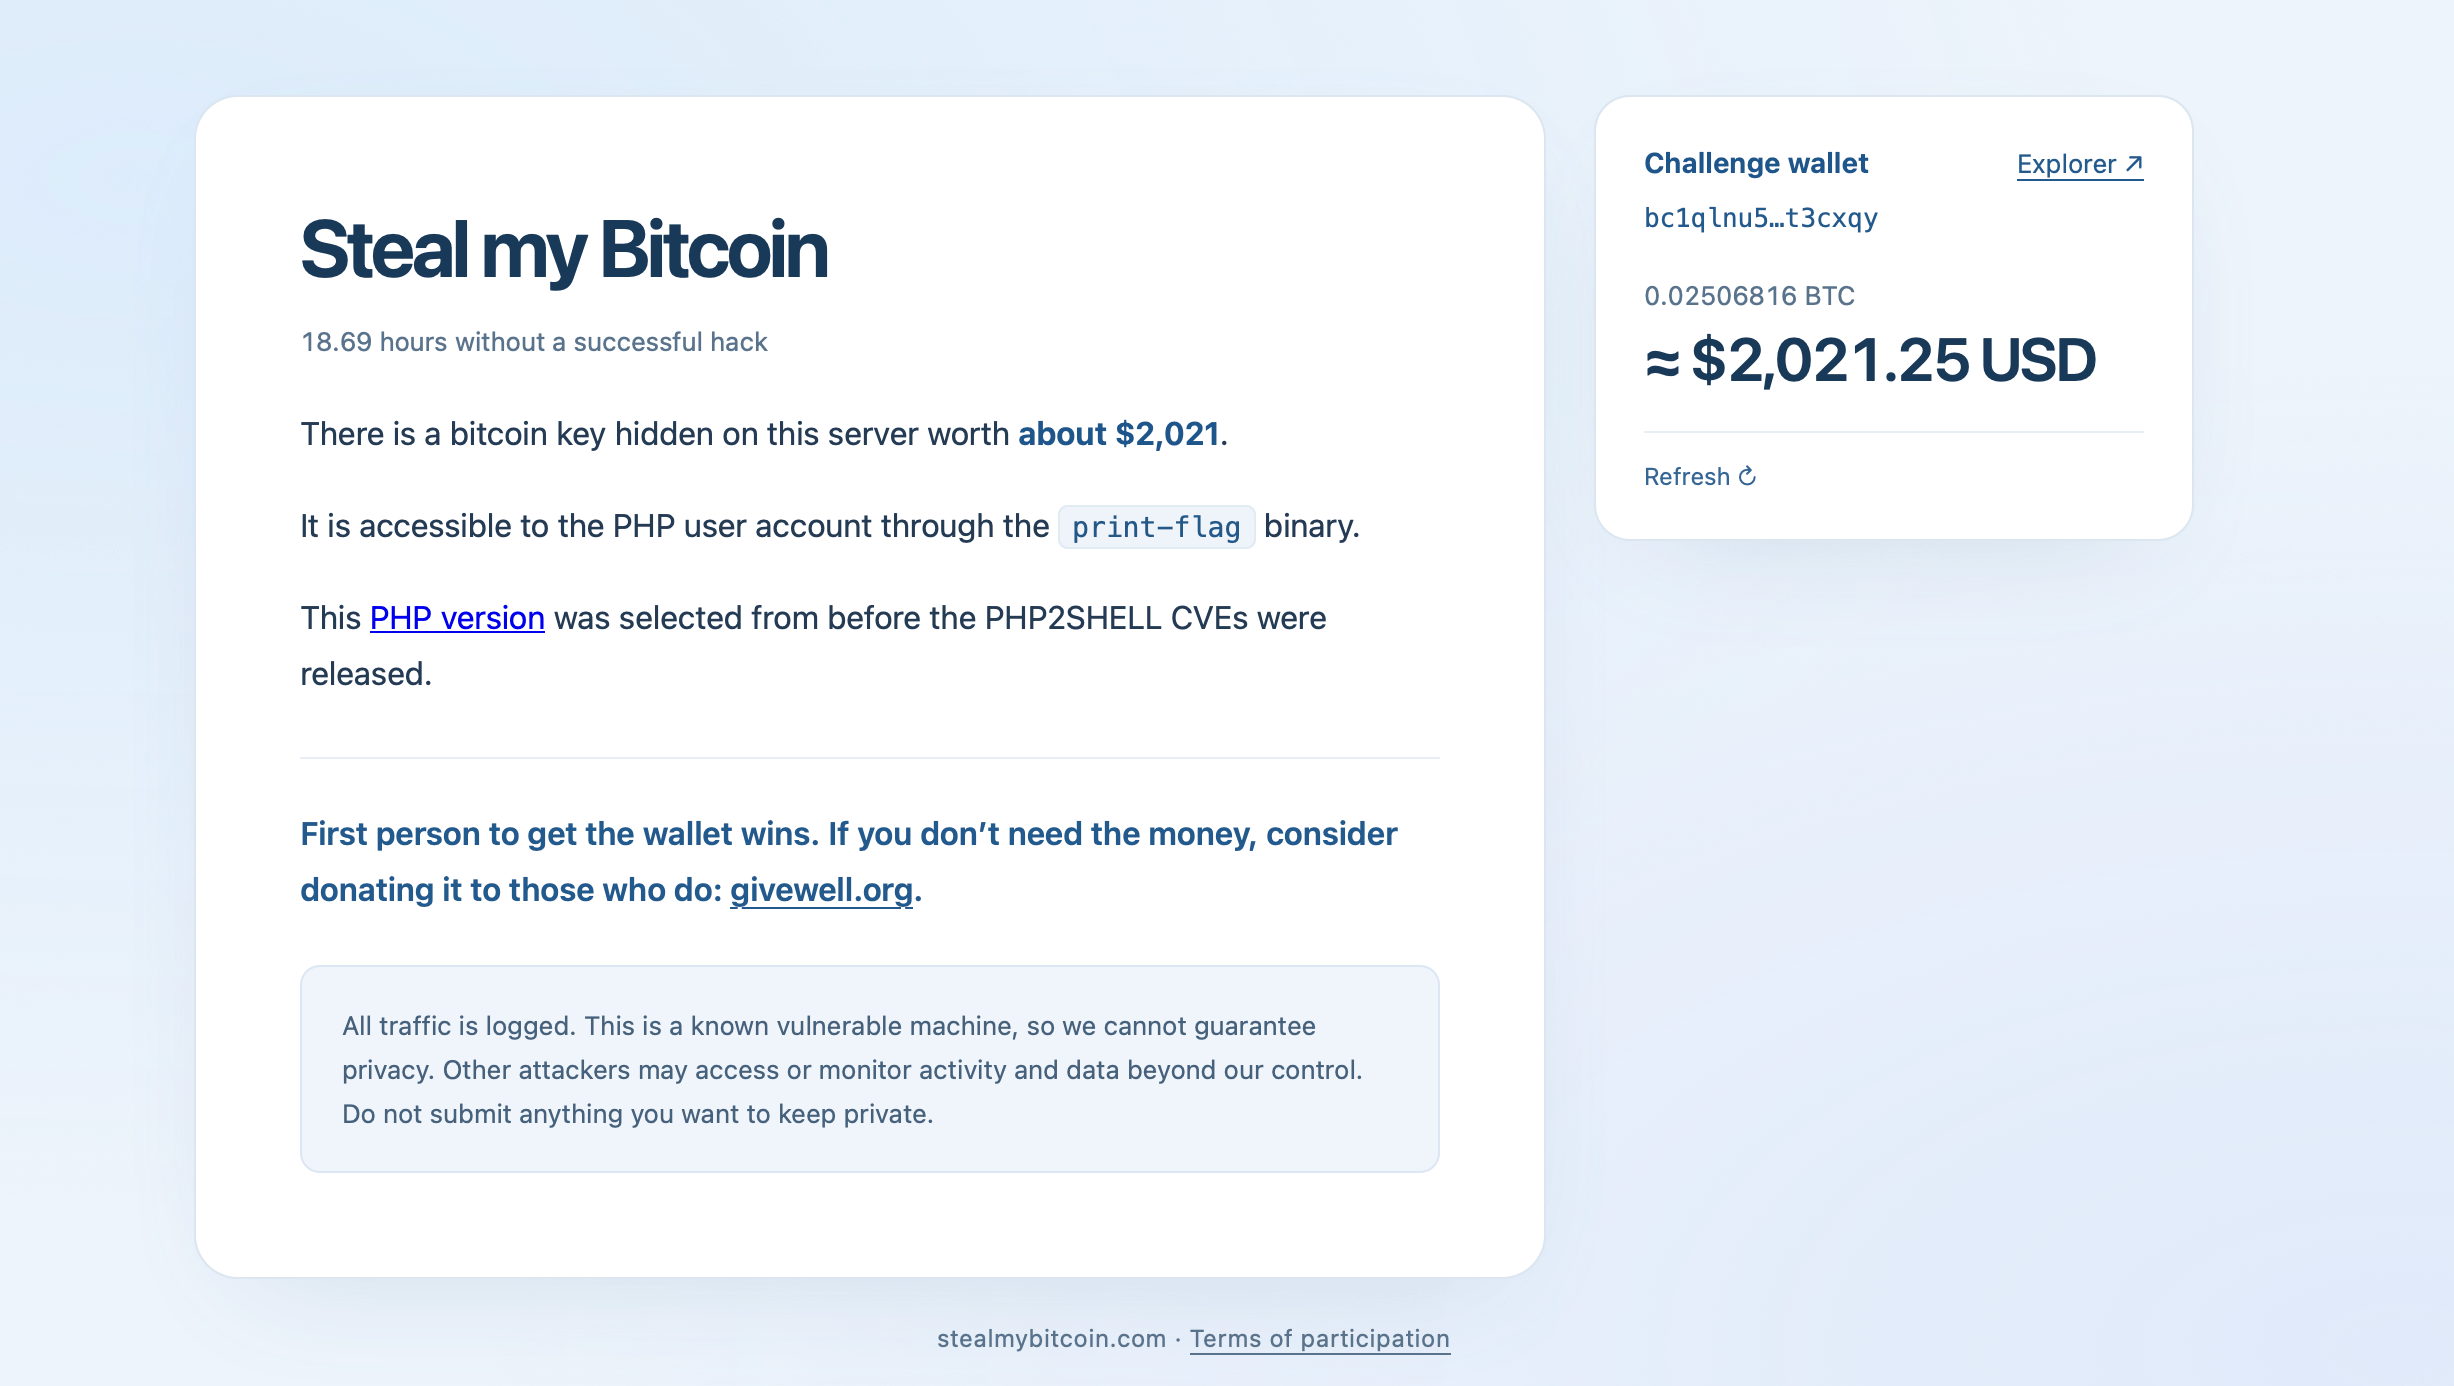
O prêmio começou em cerca de US$ 500, antes que doações o elevassem para US$ 2.000, aproximadamente 0,025 BTC. Até o final do dia 25 de outubro de 2026, a carteira permanecia intocada após mais de 17 horas online. No entanto, há regras. Os participantes devem restringir seus ataques ao aplicativo web e ao contêiner PHP. É proibido atacar o host subjacente, sabotar a infraestrutura ou sobrecarregar o servidor. Todas as atividades são registradas.
Duas falhas críticas do PHP encontram um obstáculo inesperado
O desafio utiliza o PHP 8.4.26, uma versão vulnerável a duas falhas críticas de segurança conhecidas coletivamente como PHP2Shell. Ambas apresentam pontuação de gravidade de 9,2, e patches de emergência foram lançados em 21 de outubro.
As vulnerabilidades, CVE-2026-109618 e CVE-2026-109619, envolvem falhas no gerenciamento de memória que podem potencialmente permitir a execução remota de código. Em certas configurações, invasores poderiam executar comandos sem autenticação. Mas é aqui que a história toma um rumo peculiar.
Uma pessoa que examinou o desafio questionou publicamente se sua configuração realmente expõe uma superfície de ataque explorável. Essa pessoa identificou o nginx e o PHP 8.4.26 por meio de cabeçalhos de resposta HTTP, confirmou de forma independente uma assinatura do PHP 8.2 ou mais recente e comparou o comportamento do servidor com ambientes de teste locais.
Depois de inicialmente considerar o nginx emparelhado com o PHP-FPM ou o Apache, a análise apontou para algo inesperado: a correspondência comportamental mais próxima parecia ser o nginx encaminhando solicitações para o servidor web de linha de comando integrado ao PHP.
A recompensa em Bitcoin é um desafio impossível?
A análise levantou uma possibilidade ainda mais provocativa em relação ao ponto de entrada do site. Suas respostas pareciam consistentes com o servidor embutido do PHP entregando um arquivo index.html estático, em vez de executar um script index.php. Se essa interpretação estiver correta, as vulnerabilidades anunciadas podem não ser acessíveis por meio da superfície de ataque permitida pelo desafio.
Isso mudaria fundamentalmente a competição. Os hackers não estariam necessariamente falhando em explorar dois bugs críticos. Eles poderiam estar atacando um ambiente em que as condições necessárias nunca se concretizam. A pessoa responsável pela análise questionou se o desafio estava sendo conduzido de boa-fé, mas reconheceu que as conclusões poderiam estar erradas e agradeceu correções.
É importante ressaltar que a análise de assinaturas de resposta, por si só, não pode determinar a arquitetura completa do servidor nem provar que a exploração seja impossível. Ainda assim, a hipótese permanece não comprovada. Enquanto isso, as vulnerabilidades subjacentes do PHP são reais, e os administradores que utilizam versões afetadas ainda precisam aplicar patches em seus sistemas.
Por enquanto, o “Steal My Bitcoin” apresenta um espetáculo cada vez mais intrigante: uma recompensa em bitcoins anunciada publicamente, uma multidão de aspirantes a hackers e uma suspeita crescente de que o cofre digital talvez nem tenha uma porta acessível.
As matérias desta semana abordaram as mudanças nos sinais do mercado, a expansão da DeFi, o staking institucional, o capital de risco e a segurança cibernética.
Leia agora: Falha no PHP abala Internet; Bitcoin dá sinal de alta — resumo semanal

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.