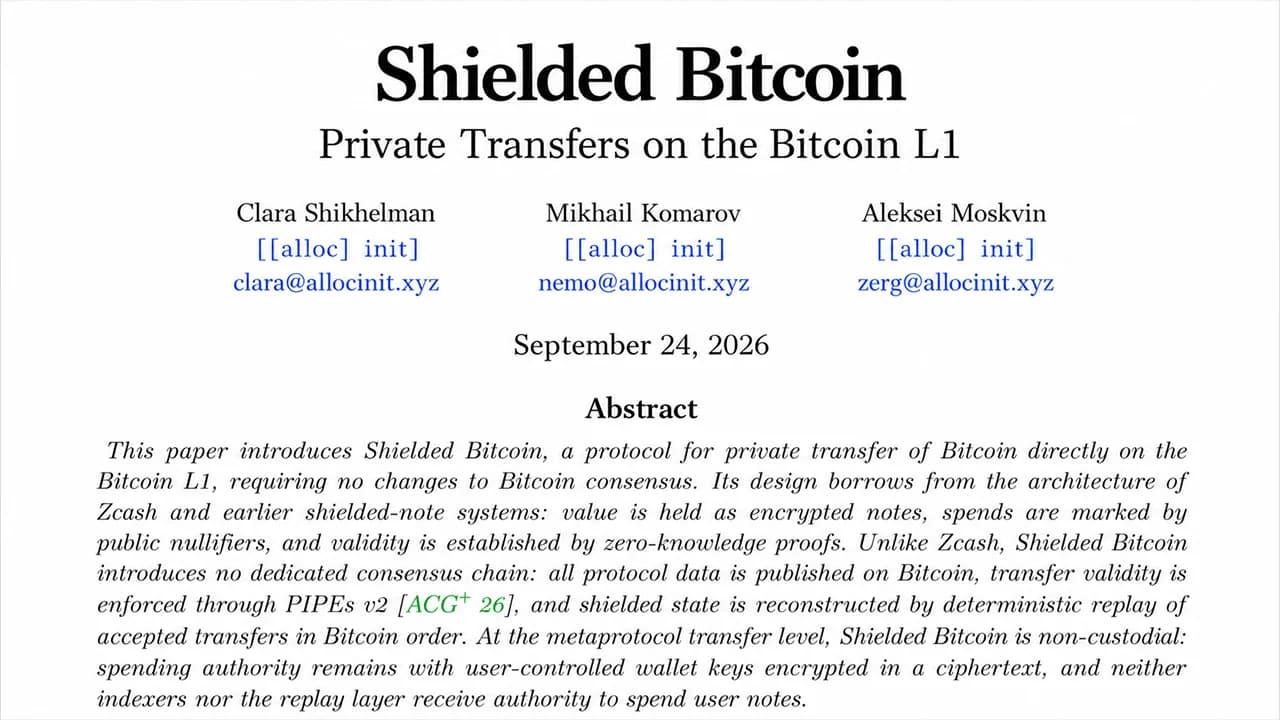
Um laboratório de criptografia de Nova York propôs transferências privadas no estilo do Zcash no Bitcoin, sem alterar o próprio Bitcoin. Publicado na quinta-feira pela [[alloc]init], o “Shielded Bitcoin” ocultaria valores e contrapartes sem a necessidade de um soft fork, blockchain separado, federação ou operador de confiança. O Bitcoin simplesmente armazenaria e organizaria dados criptografados que não consegue compreender, enquanto um software externo verificaria os pagamentos. Há um grande porém. Os pesquisadores ainda não concluíram o mecanismo para transferir bitcoins para dentro e para fora do sistema privado.
Proposta do “Shielded Bitcoin” visa garantir privacidade na camada 1 do Bitcoin
ESCRITO POR

PARTILHAR
Pontos principais
- O laboratório de criptografia [[alloc] init] revelou o Shielded Bitcoin em 24 de setembro, trazendo a ideia de transferências privadas para o Bitcoin sem a necessidade de um soft fork.
- As transferências do Shielded Bitcoin têm cerca de 700 vbytes, aproximadamente 4 vezes o tamanho de um pagamento típico em BTC.
- [[alloc] A [init] ainda tem trabalho pela frente, com um segundo white paper previsto para explicar como o bitcoin entra e sai do sistema.
O histórico de transações do Bitcoin é notoriamente público. Ao enviar bitcoins (BTC), o pagamento é registrado em um livro-razão que qualquer pessoa pode consultar, potencialmente para sempre. O laboratório de Nova York [[alloc] init] está propondo uma solução alternativa contraintuitiva. Deixar as regras do Bitcoin como estão e construir a privacidade sobre elas. O Bitcoin protegido usa notas criptografadas e provas de conhecimento zero (ZK) para ocultar valores e contrapartes, enquanto o Bitcoin funciona quase como um quadro de avisos público.
A rede registra mensagens criptografadas na ordem correta sem saber o que elas significam. Não é necessário nenhum soft fork, e não há nenhum operador decidindo quais transferências privadas são válidas. O Bitcoin poderia acabar transportando pagamentos privados que o próprio Bitcoin não consegue ler.
O Bitcoin se torna um quadro de avisos
O white paper, “Shielded Bitcoin: Private Transfers on the Bitcoin L1”, foi escrito por Clara Shikhelman, Mikhail Komarov e Aleksei Moskvin. Os pesquisadores questionam se o Bitcoin pode ser movimentado de forma privada usando a rede exatamente como ela existe hoje. A resposta deles é um metaprotocolo cujas regras são interpretadas por um software independente, em vez do consenso do Bitcoin.
Programas chamados indexadores vasculham o Bitcoin em busca de dados do Shielded Bitcoin, verificam suas provas criptográficas e reconstroem o histórico do sistema privado. Dados inválidos ainda podem chegar à cadeia de blocos porque o Bitcoin não compreende o metaprotocolo. Os indexadores simplesmente os ignoram. Qualquer pessoa pode repetir essas verificações usando o histórico publicado do Bitcoin, o que significa que nenhum indexador específico decide o que é válido. Essa é a parte fascinante. O Bitcoin continua fazendo o que sempre fez, enquanto outro conjunto de regras dá sentido aos dados selecionados que circulam sobre ele.
Alice paga a Bob sem revelar o valor
O valor dentro do Bitcoin Protegido reside em registros criptografados chamados “notas”. Se Alice pagar a Bob, ela cria uma nota contendo um valor e as informações de recebimento de Bob e, em seguida, a criptografa para que Bob possa identificá-la. Sua transação de bitcoin publica a nota criptografada juntamente com um número de série chamado “nullifier” e uma prova de conhecimento zero.
A prova comprova que as notas de Alice existem, que ela pode gastá-las e que o valor que entra é igual ao valor que sai, sem revelar quais notas foram gastas nem seus valores. Os indexadores verificam a prova e garantem que cada anulador não tenha aparecido anteriormente. Uma vez usado, esse anulador não pode ser reutilizado, impedindo que a mesma nota seja gasta duas vezes. A carteira de Bob verifica novas notas criptografadas até que sua chave de visualização abra uma.
Na cadeia de blocos, o público ainda vê que ocorreu uma transferência protegida, seu momento, o número de notas envolvidas, sua taxa e a transação de bitcoin que a transporta. O que desaparece são o valor, o remetente e o destinatário protegidos e a conexão com notas gastas anteriormente. Um endereço de bitcoin reconhecível que paga repetidamente taxas de transação ainda poderia revelar pistas, e um número pequeno de usuários tornaria a análise do grupo mais fácil.
A privacidade também custa espaço no bloco. Komarov disse à jornalista Laura Shin em uma entrevista que uma carga protegida tem cerca de 700 vbytes, em comparação com aproximadamente 100 a 200 para um pagamento típico de bitcoin, o que a torna cerca de quatro vezes maior. Komarov considerou o custo adicional “não catastrófico”. Mais usuários, por sua vez, fortaleceriam o conjunto de anonimato, proporcionando aos pagamentos individuais uma multidão maior na qual se misturar.
O maior problema é a porta
Aqui está o problema. O white paper de 24 de setembro descreve as transferências depois que o bitcoin já está dentro do sistema protegido. A entrada e a saída do bitcoin estão sendo deixadas para um white paper complementar, baseado na pesquisa Bitcoin PIPEs v2 da [[alloc]init] e na criptografia de testemunhas.
O sistema planejado bloquearia criptograficamente uma chave privada de BTC até que alguém apresentasse a prova necessária, enquanto a rede Bitcoin, em última instância, veria uma transação Schnorr comum. [[alloc] init] afirma que nunca custodiaria os fundos dos usuários, nem mesmo na fronteira. Mas a criptografia de testemunho é uma tecnologia recente. Komarov disse que seus textos cifrados foram reduzidos de cerca de 300 terabytes para aproximadamente 8 terabytes em um ano. Esse é um progresso enorme, mas oito terabytes ainda são oito terabytes. “Ainda é bastante experimental”, explicou Komarov.
A entrada e a saída também poderiam expor valores e prazos que ajudariam observadores a associar atividades externas ao Bitcoin a transações protegidas. O laboratório vem realizando desafios públicos de quebra de segurança desde maio, mas não há data de lançamento. Até que o sistema funcione, o Shielded Bitcoin continua sendo uma pesquisa, e não um sistema de privacidade utilizável.
As comunidades do Bitcoin e do Zcash se manifestam
A influência do Zcash é óbvia. O Zcash já utiliza notas criptografadas, anuladores e provas de conhecimento zero, enquanto o Shielded Bitcoin adota essa arquitetura sem criar outra blockchain. A empresa de capital aberto Cypherpunk chamou o Shielded Bitcoin de “um grande passo à frente” e observou ainda que mais privacidade no Bitcoin beneficia a todos.
Mas a Cypherpunk também argumentou que o projeto ainda não é uma concorrência para a cadeia do Zcash. A empresa destacou sua configuração confiável, a ausência de imposição de consenso e os clientes leves sem necessidade de confiança, uma ponte ainda incompleta e as taxas da camada 1 do Bitcoin, ao mesmo tempo em que observou que o Zcash já está em operação há quase 10 anos e possui um pool protegido avaliado em mais de US$ 7 bilhões. “A privacidade financeira não é um jogo de soma zero”, concluiu a Cypherpunk.
As reações no X rapidamente se tornaram menos diplomáticas. Joe Burnett escreveu “zcash a 0”, enquanto Daniel Buchner, diretor de produto e diretor de ativos digitais da Proof, deu sua opinião dizendo:
“O número de fãs fanáticos de moedas de privacidade que estão tendo crises induzidas pelo estresse só de pensar que a comunidade Bitcoin está avançando no caminho das transações privadas — com o risco de Thanos acabar com as narrativas das cadeias de privacidade pontuais — está se aproximando de um nível de decibéis em que danos auditivos estão se tornando uma preocupação.”
Sam Callahan, diretor de estratégia e pesquisa da OranjeBTC, apresentou um argumento mais abrangente. “As pessoas ainda não entendem direito a vantagem competitiva do Bitcoin. O Bitcoin não precisa vencer todas as disputas por recursos. Privacidade, velocidade e funcionalidade podem ser desenvolvidas ao longo do tempo. A vantagem competitiva está na descentralização, na segurança e na política monetária confiável. E nessas dimensões, nada mais chega nem perto.”
A conta Rune no X trouxe a rivalidade entre as moedas de privacidade de volta à realidade com uma referência ao hack da Bitget e ao Monero (XMR), escrevendo no X: “Os detentores de ZEC rezam para que o hacker da Bitget use Zcash para ocultar o rastro… mas, por alguma razão, o hacker está usando XMR.” Por trás dessas provocações, há um debate técnico real sobre se a blockchain do Bitcoin pode adquirir maior privacidade sem alterar suas regras básicas.
O Bitcoin carrega segredos que não consegue ler
Ao contrário do white paper de Satoshi, o Shielded Bitcoin é uma especificação, não um produto. A indexação permanece inacabada, a criptografia de testemunhas é experimental, as taxas podem vazar informações, as carteiras precisam se tornar práticas e a privacidade só melhora quando um número suficiente de usuários participa. O atual projeto de prova Groth16 também requer uma configuração confiável única.
Shikhelman estava programado para apresentar a pesquisa no BitDevs NYC em 24 de setembro, já que [[alloc] init] buscava feedback antes do lançamento de seu white paper complementar sobre entrada e saída. A próxima solução alternativa determinará se o sistema privado descrito no papel pode se conectar com segurança ao Bitcoin real.
Por enquanto, a ideia é maravilhosamente contraintuitiva. [[alloc] A [init] quer que o Bitcoin registre atividades financeiras privadas sem alterar o Bitcoin nem exigir que a rede compreenda o que está sendo registrado. Se as partes ainda em desenvolvimento funcionarem, o Bitcoin poderia preservar as transações para sempre, mantendo-se cego em relação aos valores e às contrapartes que, em primeiro lugar, fizeram com que essas transações valessem a pena ser ocultadas.
Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.