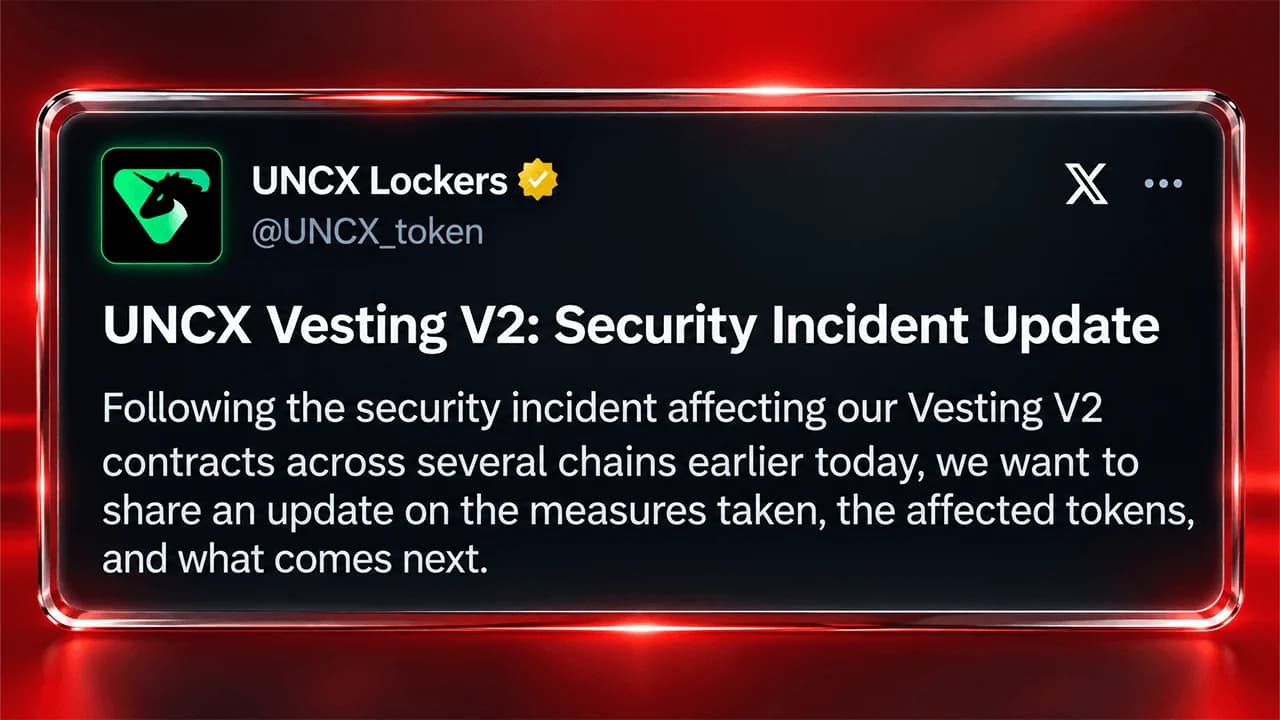
Um invasor transformou uma pequena posição remanescente de tokens em um ganho de US$ 86.000 ao explorar o contrato de vesting compartilhado da UNCX Network. A violação ocorrida em 14 de outubro expôs uma falha contábil em um sistema projetado para bloquear ativos, com US$ 3,25 milhões ainda retidos no sistema.
Falha de segurança causa prejuízo de US$ 86.000 em pool de criptomoedas
ESCRITO POR

PARTILHAR
Principais conclusões
- A empresa de segurança Blockaid identificou uma exploração no valor de US$ 86.000 contra o pool compartilhado de vesting da UNCX na rede Ethereum em 14 de outubro.
- Pesquisadores de segurança da Exvul atribuíram a vulnerabilidade da UNCX a uma contabilidade de participações defeituosa, que expôs depósitos de 5 tokens.
- A UNCX restringiu novas posições de vesting enquanto persistiam dúvidas sobre os US$ 3,25 milhões restantes no pool.
Como uma exploração de US$ 86.000 transformou um bloqueio de tokens em um passivo
Na quarta-feira, a empresa de segurança de blockchain Blockaid deu o alarme sobre uma exploração direcionada à UNCX Network, anteriormente conhecida como Unicrypt. Em vez de roubar chaves privadas ou invadir carteiras individuais, o invasor teria manipulado o próprio mecanismo de contabilidade do contrato para retirar tokens pertencentes a outros usuários.
“O invasor criou posições de vesting no pool compartilhado de tokens, liberou uma grande quantidade, doou tokens para o pool e, em seguida, cancelou uma posição de vesting recarregada para que uma pequena posição restante pudesse retirar os tokens bloqueados de outros usuários”, escreveu a Blockaid no X.
O que realmente chamou a atenção foi o que restou. Aproximadamente US$ 3,25 milhões ainda estavam dentro do contrato inteligente da Ethereum afetado quando a Blockaid identificou que o ataque ainda estava em andamento. Pesquisadores de segurança da Exvul forneceram posteriormente uma explicação detalhada sobre a falha contábil que tornou o roubo possível.
O que é um pool compartilhado de vesting de tokens?
Para entender o golpe, é importante saber o que a UNCX realmente faz. Em operação desde 2020, a plataforma fornece a projetos de criptomoedas ferramentas para bloquear liquidez e distribuir tokens de acordo com cronogramas pré-determinados. Seus serviços ajudam fundadores, desenvolvedores e investidores a comprovar que determinados ativos não podem ser vendidos antes de uma data acordada.
A liberação gradual de tokens funciona de maneira muito semelhante a um plano corporativo de remuneração com ações. Em vez de receber tudo de uma vez, os beneficiários obtêm seus ativos gradualmente, às vezes após um período inicial de espera. Esse arranjo desestimula a venda antecipada e ajuda a manter os participantes comprometidos com as perspectivas de longo prazo de um projeto.
Um pool compartilhado de vesting leva esse arranjo um passo adiante. Em vez de utilizar um contrato separado para cada alocação, vários projetos de finanças descentralizadas (DeFi) colocam tokens dentro de uma infraestrutura comum de contratos inteligentes. Cada posição tem seu próprio saldo registrado e cronograma de liberação, enquanto o contrato mantém a contabilidade para todos.
É prático, geralmente mais barato e mais fácil de gerenciar. Mas há um porém. Quando a contabilidade compartilhada dá errado, fundos pertencentes a projetos não relacionados podem, de repente, se ver na mesma situação.
Uma pequena posição remanescente se tornou o bilhete premiado do invasor
De acordo com a Exvul, a vulnerabilidade se concentrou no contrato VestingManager da UNCX e em seu tratamento de participações de tokens liberadas e canceladas. Essas participações representam direitos contábeis sobre os tokens mantidos dentro do contrato.
O invasor primeiro criou novas posições de vesting e, em seguida, liberou tokens de uma posição substancial. Tokens adicionais foram posteriormente depositados no pool, e uma posição previamente financiada foi cancelada. Essa sequência produziu a discrepância contábil crítica.
Os pesquisadores de segurança explicaram que a função release() do contrato reduziu o valor global _totalTokenShares sem remover, de forma correspondente, as cotas liberadas do registro _depositedShares da posição. Quando a posição foi posteriormente cancelada, o contrato deduziu as ações usando o depósito registrado originalmente, efetivamente contabilizando a mesma redução duas vezes. Uma doação direta de tokens distorceu ainda mais a aritmética.
O resultado foi uma minúscula posição de aquisição residual que poderia reivindicar ativos que respaldavam os depósitos de outros usuários. Em linguagem comum, o livro-razão do contrato não refletia mais com precisão quem tinha direito a quê. O invasor havia encontrado uma maneira de fazer com que uma posição quase vazia se comportasse como se tivesse um direito muito maior. Não foram necessárias chaves privadas roubadas. A própria matemática do contrato fez o trabalho pesado.
Dez tokens roubados enquanto pesquisadores rastreiam o dinheiro
Inicialmente, o roubo relatado envolvia cinco criptomoedas distintas: EDGEN, ZC, PEPECOIN, LO0P e PAAL. Uma atualização posterior da UNCX elevou a contagem para dez tokens. Isso nos leva ao verdadeiro problema. O invasor não estava simplesmente retirando dinheiro de uma conta que controlava. Os cálculos de participação com falhas supostamente permitiram que a posição de um participante tivesse acesso a ativos pertencentes a outros. Para uma plataforma cujo negócio gira em torno da prevenção de saques prematuros de tokens, essa é uma situação particularmente incômoda.
UNCX toma medidas para conter os danos
A UNCX reconheceu o incidente no X e impediu que novas posições em vesting entrassem no contrato afetado enquanto sua equipe revisava as transações e avaliava os danos. A plataforma também estabeleceu taxas fixas de 100 ETH, ou o equivalente, em todos os contratos de vesting, criando mais um obstáculo às atividades normais enquanto a investigação prosseguia.
Em sua última atualização, às 19h, horário da costa leste, na quarta-feira, a UNCX confirmou que a vulnerabilidade afetou dez tokens em quatro blockchains, incluindo Ethereum, Base, BNB Chain e Robinhood Chain. A empresa elevou as taxas fixas para mais de 1.000 ETH por bloqueio, aumentou as taxas de tokens para 5% e bloqueou métodos usados para contornar essas cobranças.
A UNCX ressaltou que seus “lockers” de liquidez e contratos de vesting legados permanecem inalterados. Enquanto isso, a empresa está trabalhando com as autoridades policiais e a SEAL 911 para investigar a violação.
Fundos roubados continuam desaparecidos enquanto começam os esforços de recuperação
A UNCX informou que nem o invasor original nem os imitadores devolveram quaisquer fundos roubados. A plataforma está entrando em contato com os projetos afetados, desaconselhando a negociação de tokens afetados nos pools impactados e preparando um relatório abrangente do incidente com conclusões financeiras e uma proposta de plano de recuperação.
Por enquanto, os prejuízos finais permanecem incertos, e os invasores ainda estão de posse dos ativos roubados.
A Promotoria do Brooklyn e o FBI afirmaram ter desmantelado 241 sites de golpes envolvendo criptomoedas e 112 servidores ligados a fraudes que roubaram milhões dos americanos.
Leia agora: Promotoria do Brooklyn e FBI desmantelam esquema internacional cripto

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.