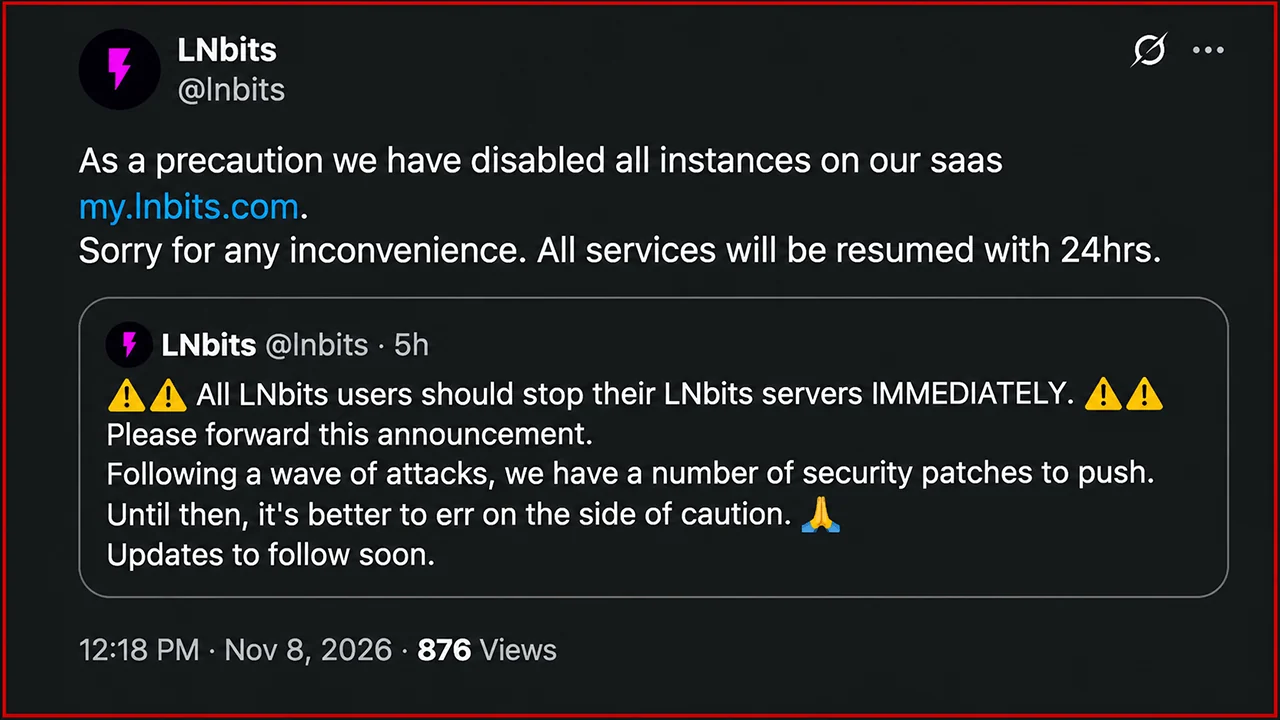
LNbits, oparty na otwartym oprogramowaniu portfel i platforma płatnicza sieci Lightning Network, wydał w niedzielę, 8 listopada 2026 r., ostrzeżenie o awaryjnym wyłączeniu po zgłoszeniu wielu przypadków naruszenia bezpieczeństwa. Operatorzy zostali poinstruowani, aby natychmiast wyłączyli swoje serwery, podczas gdy programiści przygotowywali krytyczne poprawki mające na celu przeciwdziałanie trwającym atakom.
Obawy o bezpieczeństwo Lightning Network zmusiły LNbits do wyłączeń
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- LNbits wezwało wszystkich operatorów serwerów do natychmiastowego wyłączenia serwerów w związku z falą zgłoszonych ataków 8 listopada.
- Operator serwisu Bittipbot zgłosił utratę 2 285 545 satoshi po tym, jak atakujący utworzyli nieautoryzowane konta.
- Programiści spodziewają się, że poprawki zabezpieczeń pojawią się w ciągu 24 do 48 godzin, podczas gdy usługa hostowana przez LNbits pozostaje zawieszona.
LNbits bije na alarm w związku z atakami na Lightning Network
Ostrzeżenie dotyczące bezpieczeństwa pojawiło się około godziny 13:56 czasu UTC 8 listopada, kiedy to LNbits opublikowało niezwykle pilny komunikat za pośrednictwem swojego oficjalnego konta na X. Zamiast zalecać operatorom zainstalowanie aktualizacji w dogodnym dla nich terminie, programiści wezwali do natychmiastowego wyłączenia wszystkich uruchomionych instancji.
Na koncie LNbits na X napisano:
„Wszyscy użytkownicy LNbits powinni NATYCHMIAST wyłączyć swoje serwery LNbits. Prosimy o przekazanie tego ogłoszenia dalej. W związku z falą ataków musimy wdrożyć szereg poprawek bezpieczeństwa. Do tego czasu lepiej zachować nadmierną ostrożność. Aktualizacje pojawią się wkrótce.”
Ben Arc, jeden z głównych współpracowników projektu, potwierdził tę dyrektywę, wyjaśniając, że twórcy spodziewają się, iż poprawki będą dostępne w ciągu 24 do 48 godzin. Zachęcił również członków społeczności do rozpowszechniania ostrzeżenia wśród wszystkich osób obsługujących infrastrukturę LNbits.
Problem ujawnił się już wcześniej. Około godziny 12:33 czasu UTC firma LNbits poradziła operatorom korzystającym z jej rozszerzenia Paywall, aby natychmiast wyłączyli tę funkcję, podczas gdy programiści badali potencjalną lukę w zabezpieczeniach. Późniejsze ostrzeżenie o wyłączeniu całego systemu sugerowało, że obawy dotyczące bezpieczeństwa wykraczały poza jedno rozszerzenie.
LNbits zawiesiło również instancje działające za pośrednictwem swojej usługi hostingowej my.lnbits.com, a programiści wskazali, że działalność może zostać wznowiona w ciągu 24 godzin po wdrożeniu niezbędnych poprawek.
Atakujący wyprowadzają środki z sieci Lightning, a operator obiecuje zwrot kosztów
Jeden z udokumentowanych incydentów dotyczył holenderskiego operatora Kevina Ravensberga, którego instancja LNbits obsługuje Bittipbot, serwis do przekazywania napiwków oparty na Telegramie.
Według Ravensberga atakujący utworzyli nowe konta i wypłacili 2 285 545 satoshi między godz. 9:22 a 14:00 czasu UTC 8 listopada. Skradziona kwota odpowiada około 0,02285545 BTC. Ravensberg zobowiązał się osobiście zrekompensować straty poszkodowanym użytkownikom Bittipbot, choć dostęp do środków pozostanie ograniczony do czasu usunięcia luk przez programistów.
Zgłoszona sekwencja wydarzeń rodzi niepokojące pytania dotyczące mechanizmów zarządzania kontami i autoryzacji w LNbits. Jednak śledczy nie ustalili jeszcze publicznie dokładnego sposobu wykorzystania luki odpowiedzialnego za nieautoryzowane wypłaty.
LNbits działa jako modułowy system płatności połączony ze źródłami finansowania sieci Lightning, w tym LND i Core Lightning. Jego architektura obsługuje oddzielne portfele, interfejsy programowania aplikacji, terminale płatnicze, usługi napiwków oraz liczne opcjonalne rozszerzenia.
Ta elastyczność wiąże się również z dodatkowymi komponentami oprogramowania wymagającymi nadzoru bezpieczeństwa, szczególnie gdy instalacje są dostępne w publicznej sieci internetowej.
Problemy z bezpieczeństwem sieci Lightning wykraczają poza LNbits
Sytuacja kryzysowa jest następstwem trudnego roku dla infrastruktury sieci Lightning Network, w którym programiści musieli zmierzyć się z lukami w zabezpieczeniach kilku znaczących implementacji, w tym Core Lightning, Lightning Development Kit (LDK) oraz Eclair.
W sierpniu opiekunowie Core Lightning mieli do czynienia z licznymi zgłoszeniami luk w zabezpieczeniach wykrytymi przy pomocy sztucznej inteligencji, z których kilka ujawniło rzeczywiste problemy z bezpieczeństwem. Programiści zalecili podjęcie nadzwyczajnych środków ostrożności w trakcie przygotowywania poprawek, a według doniesień około 22% węzłów Core Lightning zostało wyłączonych podczas tej awarii.
We wrześniu i październiku pojawiły się kolejne aktualizacje zabezpieczeń, które rozwiązywały problemy związane z atakami typu denial-of-service, słabościami związanymi z zamykaniem kanałów, problemami z podpisywaniem transakcji oraz potencjalnymi stratami środków.
Programiści LDK załatali szczególnie niepokojącą lukę związaną z ponownym połączeniem, która mogła skłonić dotknięte nią węzły do podpisywania sprzecznych transakcji zobowiązujących. Tymczasem Core Lightning wydał kolejne aktualizacje rozwiązujące problemy związane z wyczerpaniem pamięci, słabościami w zarządzaniu kanałami oraz innymi wadami bezpieczeństwa.
LNbits przeszedł już kontrolę bezpieczeństwa na początku 2026 roku. Zewnętrzny przegląd przeprowadzony przez firmę V12 wykazał możliwość ominięcia pamięci podręcznej uwierzytelniania oraz słabość integracji z serwisem PayPal; obie te luki zostały rzekomo usunięte w wersji 1.6.0. Obecnie nie ma potwierdzonego związku między tymi wcześniej załatanymi lukami a niedzielnymi atakami.
Czy operatorzy sieci Lightning mogą bezpiecznie wznowić świadczenie usług?
Na razie operatorzy LNbits mają jasną instrukcję: należy utrzymać dotkniętą infrastrukturę w trybie offline do czasu, aż programiści opublikują i zweryfikują niezbędne poprawki bezpieczeństwa. Najpilniejszym priorytetem projektu jest powstrzymanie dalszych nieautoryzowanych wypłat, zidentyfikowanie naruszonych komponentów oraz przywrócenie usług bez narażania dodatkowych środków.
Szersze obawy wykraczają poza jedną platformę portfela. Aplikacje Lightning często łączą infrastrukturę płatniczą, systemy uwierzytelniania i rozszerzenia stron trzecich, co oznacza, że słabe punkty poza podstawowym protokołem płatniczym nadal mogą narażać użytkowników na straty finansowe.
Niedzielna sytuacja kryzysowa ilustruje utrzymujące się rozróżnienie w zakresie bezpieczeństwa kryptowalut: działająca sieć płatnicza nie gwarantuje bezpieczeństwa każdej aplikacji zbudowanej w oparciu o nią. W przypadku LNbits przywrócenie usług może okazać się łatwiejsze niż ustalenie, w jaki sposób atakujący przełamali zabezpieczenia.
Ponadto, według statystyk newhedge.io, od końca lipca sieć Lightning Network straciła ponad 1 100 BTC pojemności, cofając się do poziomów odnotowanych ostatnio w połowie 2022 roku.
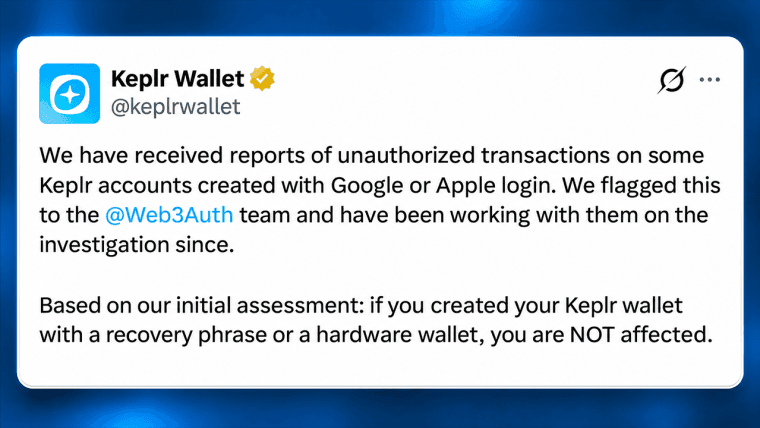
Keplr zawiesza logowanie za pomocą kont Google i Apple po tym, jak luka w zabezpieczeniach Web3Auth spowodowała przelewy o wartości 6 milionów dolarów oraz konieczność awaryjnego odzyskiwania portfeli.
Czytaj teraz: Włamanie do portfela Keplr: przelewy za 6 mln dolarów w Cosmos

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁJamie RedmanNews Lead
Jamie Redman jest kierownikiem działu newsów w Bitcoin.com News oraz dziennikarzem zajmującym się technologiami finansowymi, mieszkającym w stanie Massachusetts.