Det har gått 11 dager siden de såkalte «white hat»-hackerne tappet Liquid Network for nesten 4 000 BTC. Siden den gang, etter tilbakeføringen av 3 400 BTC og en hel del krangling på kjeden, fungerer L-BTC til BTC peg-outs fortsatt ikke på Liquid, og hackerne sitter fortsatt på 598,50 BTC verdsatt til mer enn 45 millioner dollar.
L-BTC Peg-Out fortsatt stengt ettersom Blockstream nekter å etterkomme hackerens krav
SKREVET AV

DEL
Viktige takeaways
- Liquids hackere ga tilbake 3 400 BTC, men de sitter fortsatt på 598,50 BTC verdt over 45 millioner dollar.
- Blockstream sier at L-BTCs 1:1-peg er dekket, men 11 dager senere kan innehavere fortsatt ikke bruke peg-outs.
- Liquid, Symbiosis og Nomic har nå blitt rammet av 3 utnyttelser, noe som setter BTC-støttede prosjekter under lupen.
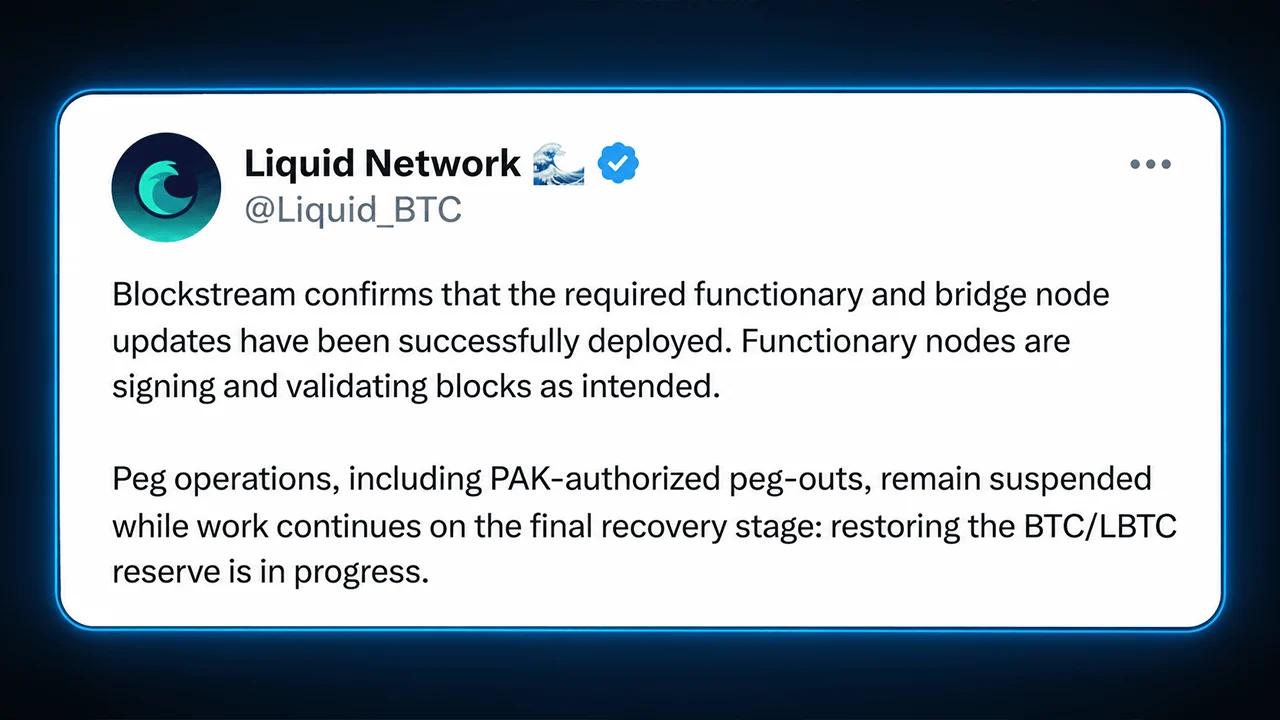
Etter utnyttelsen 6. september har rundt 85 % av den tappede bitcoinen blitt returnert, men resten holdes fortsatt av protokollens angripere. Blockstream, vedlikeholderen av Liquid Network, har nektet å betale for de gjenværende myntene og ønsker å få de 598,50 BTC tilbake. Liquid Networks L-BTC-reserver har fortsatt et hull, ettersom protokollen viser 4 234,76 L-BTC i omløp, men det er bare 3 632,23 BTC holdt.
Liquids peg-outs forblir frosset mens 598,50 BTC blir værende hos hackerne
Selv om Liquid Network har startet opp igjen, er L-BTC peg-outs fortsatt stengt, og Sideswap opplyste at «L-BTC kan ennå ikke innløses for bitcoin». Sideswap la til at «Blockstream har sagt at pegg’en vil bli dekket 1:1 og at peg-out kommer tilbake i et senere steg.» Blockstream-gründer Adam Back postet på X og insisterte på at 1:1 L-BTC-til-BTC-pegg’en vil bli dekket, og han ba innehavere om ikke å dumpe L-BTC over-the-counter (OTC) med rabatt.
Det har ikke kommet noe offisielt innlegg om at «peg-out er live» siden da. Hackerne fortsetter å se et stort tilfang av OP_RETURN-meldinger på kjeden, inkludert krypterte meldinger som ikke kan leses med mindre du har privatnøkkelen. Lommeboken har også blitt truffet av poisoning-angrep, der svindlere genererer en falsk lommebokadresse som visuelt speiler de første og siste tegnene i en legitim adresse som eies av eieren.
Enheten eller angriperne som oppretter poison-lommebøker håper at eieren uforvarende kopierer og limer inn den forfalskede adressen fra sin nylige transaksjonslogg neste gang de overfører midler, noe som permanent omdirigerer eiendelene til dem. I tillegg til påståtte poisoning-angrep som er flagget av blokkjedeutforskere som mempool.space, finnes det også et bredt spekter av svindelaktige meldinger sendt til Liquid Network-hackerens lommebok.
BTC-støttede prosjekter møter et økende tillitsproblem
Hva som skjer videre, er det ingen som vet. Dessuten ble Liquid Network-hacket også fulgt av utnyttelser mot Symbiosis sin bitcoin-bro og et angrep mot Nomics nBTC. Alle tre har gitt folk en dårlig smak i munnen når det gjelder BTC-støttede tokenprosjekter, broer og layer two (L2)-plattformer. Lightning Network-kapasiteten falt fra 3 850 BTC ved slutten av august til dagens 3 720 BTC.
Sagaen om Liquid-hackeren er fortsatt ikke over, men den avdekker en ubehagelig sannhet. BTC-støttede tokenprotokoller er i stor grad avhengige av skjør menneskelig tillit og treg styring. Blockstreams nektelse av å gi etter setter L-BTC-innehavere i en tilstand av handlingslammelse inntil noe blir avklart. Hvis angrep, oppdagede utnyttelser og AI-assisterte kontraktstømminger som disse fortsetter, vil BTC-støttede prosjekter og L2-er begynne å se mindre ut som innovasjon og mer som en gisselforhandling.

Denne artikkelen er oversatt fra engelsk ved hjelp av kunstig intelligens. Den originale engelske versjonen er den autoritative kilden; automatiske oversettelser kan inneholde unøyaktigheter, særlig i juridisk og regulatorisk terminologi.