LNbits, het open-source Lightning Network-portemonnee- en betalingsplatform, heeft op zondag 8 november 2026 een waarschuwing voor een noodstop afgegeven, nadat er meerdere beveiligingsinbreuken waren gemeld. Beheerders kregen de instructie om hun servers onmiddellijk offline te halen, terwijl ontwikkelaars kritieke patches voorbereidden om de aan de gang zijnde aanvallen tegen te gaan.
Beveiligingsincident bij Lightning Network: LNbits-servers offline
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- LNbits drong er bij alle serverbeheerders op aan om onmiddellijk hun systemen uit te schakelen na een golf van gemelde aanvallen op 8 november.
- Een Bittipbot-beheerder meldde een verlies van 2.285.545 satoshi's nadat aanvallers ongeautoriseerde accounts hadden aangemaakt.
- Ontwikkelaars verwachten beveiligingspatches binnen 24 tot 48 uur, terwijl de gehoste dienst van LNbits opgeschort blijft.
LNbits slaat alarm nu er aanvallen op het Lightning Network plaatsvinden
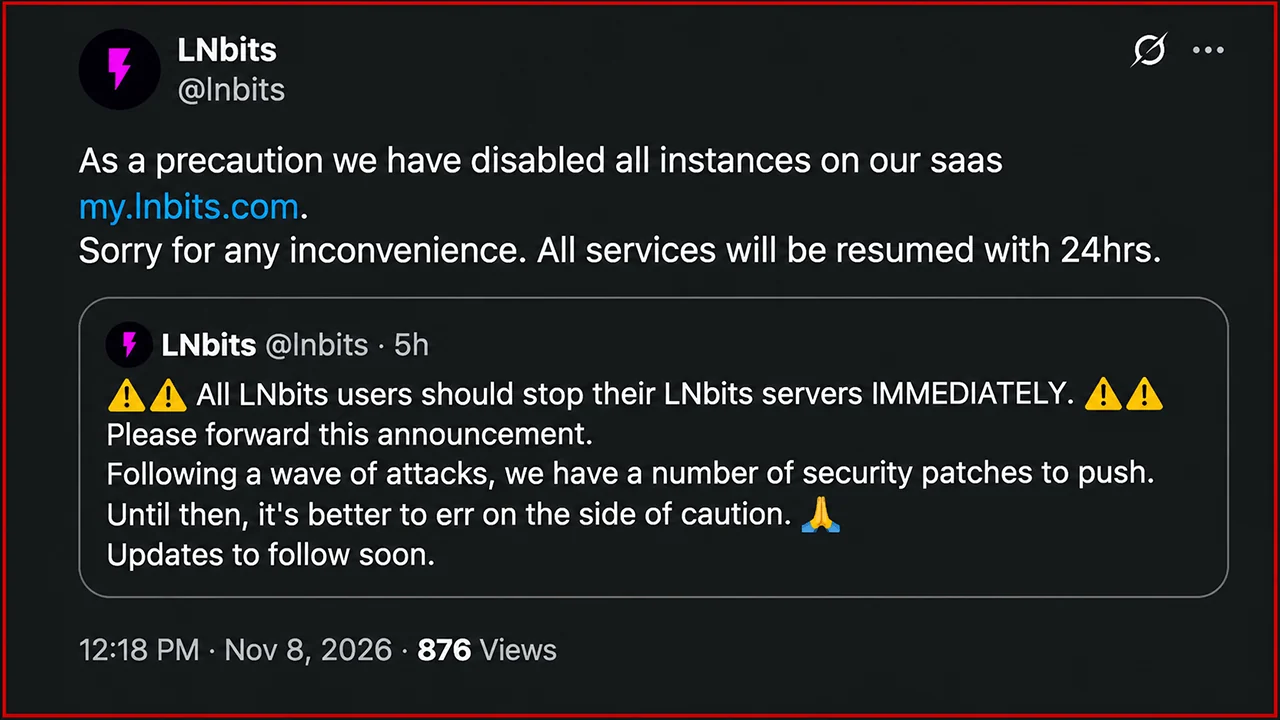
De beveiligingswaarschuwing kwam om ongeveer 13:56 UTC op 8 november, toen LNbits via zijn officiële X-account een ongewoon dringende mededeling publiceerde. In plaats van beheerders te adviseren om op een geschikt moment een update te installeren, riepen de ontwikkelaars op tot een onmiddellijke uitschakeling van alle actieve instanties.
Het LNbits X-account verklaarde:
“Alle LNbits-gebruikers moeten hun LNbits-servers ONMIDDELLIJK stoppen. Stuur deze mededeling alstublieft door. Na een golf van aanvallen hebben we een aantal beveiligingspatches die we moeten uitrollen. Tot die tijd is het beter het zekere voor het onzekere te nemen. Updates volgen binnenkort.”
Core-bijdrager Ben Arc onderstreepte de richtlijn en legde uit dat de ontwikkelaars verwachtten dat de patches binnen 24 tot 48 uur beschikbaar zouden zijn. Hij moedigde leden van de gemeenschap ook aan om de waarschuwing door te geven aan iedereen die LNbits-infrastructuur beheert.
De problemen waren al eerder aan het licht gekomen. Omstreeks 12:33 UTC adviseerde LNbits beheerders die de Paywall-extensie gebruikten om de functie onmiddellijk uit te schakelen, terwijl ontwikkelaars een mogelijke kwetsbaarheid onderzochten. De daaropvolgende waarschuwing voor een systeemwijde uitschakeling suggereerde dat de beveiligingsproblemen verder reikten dan één enkele extensie.
LNbits schortte ook de instances op die via zijn gehoste dienst, my.lnbits.com, draaiden, waarbij ontwikkelaars aangaven dat de activiteiten binnen 24 uur konden worden hervat zodra de nodige oplossingen waren geïmplementeerd.
Aanvallers halen Lightning-fondsen weg terwijl beheerder terugbetaling belooft
Een gedocumenteerd incident betrof de Nederlandse exploitant Kevin Ravensberg, wiens LNbits-instantie Bittipbot ondersteunt, een op Telegram gebaseerde fooienservice.
Volgens Ravensberg hebben aanvallers nieuwe accounts aangemaakt en op 8 november tussen 09:22 en 14:00 uur UTC 2.285.545 satoshi's opgenomen. Het gestolen bedrag komt overeen met ongeveer 0,02285545 BTC. Ravensberg beloofde de getroffen Bittipbot-gebruikers persoonlijk schadeloos te stellen, hoewel de toegang tot de middelen beperkt zou blijven totdat ontwikkelaars de kwetsbaarheden hadden verholpen.
De gemelde reeks gebeurtenissen roept ongemakkelijke vragen op over het accountbeheer en de autorisatiemechanismen van LNbits. Onderzoekers hebben echter nog niet publiekelijk vastgesteld welke precieze exploit verantwoordelijk was voor de ongeoorloofde opnames.
LNbits functioneert als een modulair betalingssysteem dat is aangesloten op Lightning-financieringsbronnen, waaronder LND en Core Lightning. De architectuur ondersteunt afzonderlijke wallets, applicatieprogrammeerinterfaces, betaalterminals, fooienservices en talrijke optionele uitbreidingen.
Die flexibiliteit brengt ook extra softwarecomponenten met zich mee die beveiligingstoezicht vereisen, met name wanneer installaties via het openbare internet toegankelijk zijn.
Beveiligingsproblemen bij het Lightning Network reiken verder dan LNbits
De noodsituatie volgt op een moeilijk jaar voor de infrastructuur van het Lightning Network, waarin ontwikkelaars te maken kregen met kwetsbaarheden in verschillende prominente implementaties, waaronder Core Lightning, Lightning Development Kit (LDK) en Eclair.
In augustus werden de beheerders van Core Lightning geconfronteerd met talrijke, door AI ondersteunde kwetsbaarheidsmeldingen, waarvan er verschillende daadwerkelijke beveiligingsproblemen aan het licht brachten. Ontwikkelaars adviseerden noodmaatregelen terwijl ze oplossingen voorbereidden, en naar verluidt ging ongeveer 22% van de Core Lightning-knooppunten offline tijdens de storing.
In september en oktober volgden aanvullende beveiligingsupdates die denial-of-service-aanvallen, zwakke plekken bij het sluiten van kanalen, problemen met het ondertekenen van transacties en mogelijke geldverliezen aanpakten.
LDK-ontwikkelaars hebben een bijzonder zorgwekkende kwetsbaarheid bij het opnieuw verbinden verholpen, waardoor getroffen knooppunten conflicterende commitment-transacties konden ondertekenen. Core Lightning bracht ondertussen opeenvolgende updates uit om geheugenuitputting, zwakke plekken in het kanaalbeheer en andere beveiligingsfouten aan te pakken.
LNbits was eerder in 2026 al aan een veiligheidsonderzoek onderworpen. Een externe beoordeling door V12 bracht een omzeiling van de authenticatiecache en een zwakke plek in de PayPal-integratie aan het licht; beide zouden in versie 1.6.0 zijn verholpen. Er is momenteel geen vastgesteld verband tussen die eerder verholpen gebreken en de aanvallen van zondag.
Kunnen Lightning-beheerders de dienstverlening veilig hervatten?
Voorlopig geldt voor LNbits-beheerders een duidelijke instructie: houd de getroffen infrastructuur offline totdat ontwikkelaars de benodigde beveiligingspatches hebben uitgebracht en geverifieerd. De onmiddellijke prioriteit van het project is het voorkomen van verdere ongeoorloofde opnames, het identificeren van de gecompromitteerde componenten en het herstellen van de diensten zonder dat er nog meer geld wordt blootgesteld.
De bredere zorg reikt verder dan één walletplatform. Lightning-toepassingen combineren vaak betalingsinfrastructuur, authenticatiesystemen en extensies van derden, wat betekent dat kwetsbaarheden buiten het onderliggende betalingsprotocol gebruikers nog steeds kunnen blootstellen aan financiële verliezen.
De noodsituatie van zondag illustreert een hardnekkig verschil in de beveiliging van cryptovaluta: een functionerend betalingsnetwerk garandeert niet de veiligheid van elke toepassing die erop is gebouwd. Voor LNbits is het herstellen van de dienstverlening wellicht eenvoudiger dan het precies vaststellen hoe aanvallers de beveiliging hebben doorbroken.
Bovendien is volgens statistieken van newhedge.io de capaciteit van het Lightning Network sinds eind juli met meer dan 1.100 BTC afgenomen, waardoor deze is teruggevallen naar niveaus die voor het laatst halverwege 2022 werden geregistreerd.
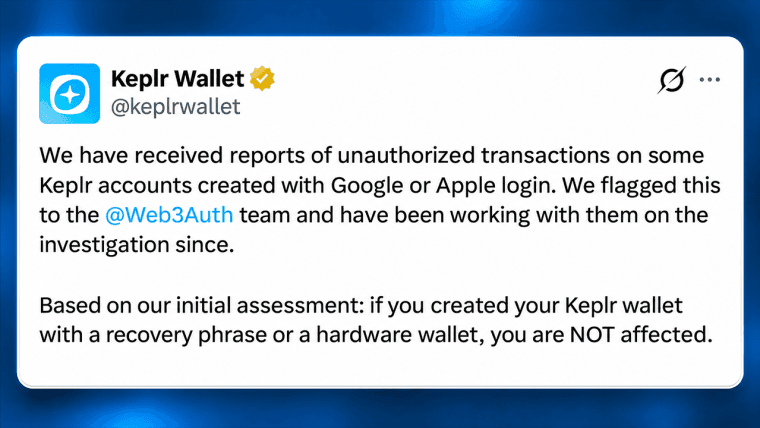
Keplr schort het inloggen via Google en Apple op nadat een beveiligingslek in Web3Auth heeft geleid tot overboekingen ter waarde van 6 miljoen dollar en noodherstel van wallets.
Lees nu: Inbreuk op Keplr-wallet: 6 miljoen dollar overgeboekt op Cosmos-netwerk

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.