De cryptowereld wordt geconfronteerd met een gevaarlijke botsing tussen steeds waardevollere digitale activa en kunstmatige intelligentie (AI)-systemen die phishing, onderzoek naar kwetsbaarheden en het stelen van inloggegevens op machine-snelheid kunnen automatiseren. Recente datalekken waarbij miljarden dollars op het spel stonden, zijn niet allemaal AI-gestuurd, maar beveiligingsonderzoekers zeggen dat aanvallers nu al gebruikmaken van autonome tools om operaties te stroomlijnen waarvoor vroeger teams van hackers nodig waren.
AI geeft cryptohackers computersnelheid, miljarden op het spel staan
GESCHREVEN DOOR
DELEN
Belangrijkste conclusies
- Bij de datalekken bij Binance en Bitget kwam respectievelijk 6,3 miljard dollar en 387,5 miljoen dollar op de toonbank, hoewel geen van beide publiekelijk in verband werd gebracht met AI.
- Google en Anthropic stellen dat AI-agenten phishing, exploits en het stelen van inloggegevens versnellen.
- De beveiliging van cryptovaluta hangt nu af van het vermogen van verdedigers om gelijke tred te houden met aanvallen die op machinesnelheid kunnen opereren.
AI maakt van cryptodiefstal een snellere, goedkopere onderneming
De nieuwste beveiligingscrisis in de cryptowereld doet zich voor op het moment dat kunstmatige intelligentie cyberaanvallen goedkoper maakt om uit te voeren en moeilijker om in te dammen.
Binance meldde dat aanvallers bij een inbreuk op 30 oktober naar schatting 6,3 miljard dollar aan schade hebben veroorzaakt; uit het eerste onderzoek bleek dat een DevOps-laptop was gehackt en dat er ongeautoriseerde opnames hadden plaatsgevonden. Bitget kreeg in september te maken met een ander incident waarbij ongeveer 387,5 miljoen dollar werd overgemaakt naar adressen die onder controle stonden van de aanvallers. Geen van beide bedrijven heeft de inbreuk publiekelijk toegeschreven aan AI.
Dat onderscheid is belangrijk. De opkomende dreiging is niet dat bij elke crypto-hack plotseling AI wordt gebruikt. Het is dat AI de economische aspecten van aanvallen op wallets, beurzen en financiële instellingen verandert.
AI verandert bekende aanvallen in industriële operaties
Volgens Google Threat Intelligence stappen aanvallers over van eenvoudige AI-prompts naar agentgebaseerde aanvalsworkflows.
In een geval uit 2026 gebruikte een aanvaller AI-agenten om in minder dan zes uur een grootschalige operatie voor het verzamelen van inloggegevens op te zetten en uit te voeren, waarbij duizenden inloggegevens van derden werden buitgemaakt. Google stelt dat AI in toenemende mate wordt ingezet voor onderzoek naar kwetsbaarheden, de ontwikkeling van exploits en geautomatiseerde verkenning.
Anthropic heeft dezelfde verschuiving waargenomen. Uit hun dreigingsrapport van september bleek dat aanvallers parallelle AI-agenten inzetten voor verkenning, exploitatie en diefstal, waardoor individuele operators campagnes kunnen beheren waarvoor voorheen hele teams nodig waren.
Michael Egorov, oprichter van Curve Finance, stelt dat gecentraliseerde platforms te maken hebben met een bijzonder groot aanvalsoppervlak, omdat ze geprivilegieerde toegang combineren met een complexe software-infrastructuur.
"Gecentraliseerde infrastructuur wordt doorgaans gebouwd met behulp van vrij complexe afhankelijkheden in de software-infrastructuur, waar AI tegenwoordig bijna dagelijks kwetsbaarheden ontdekt", aldus Egorov.
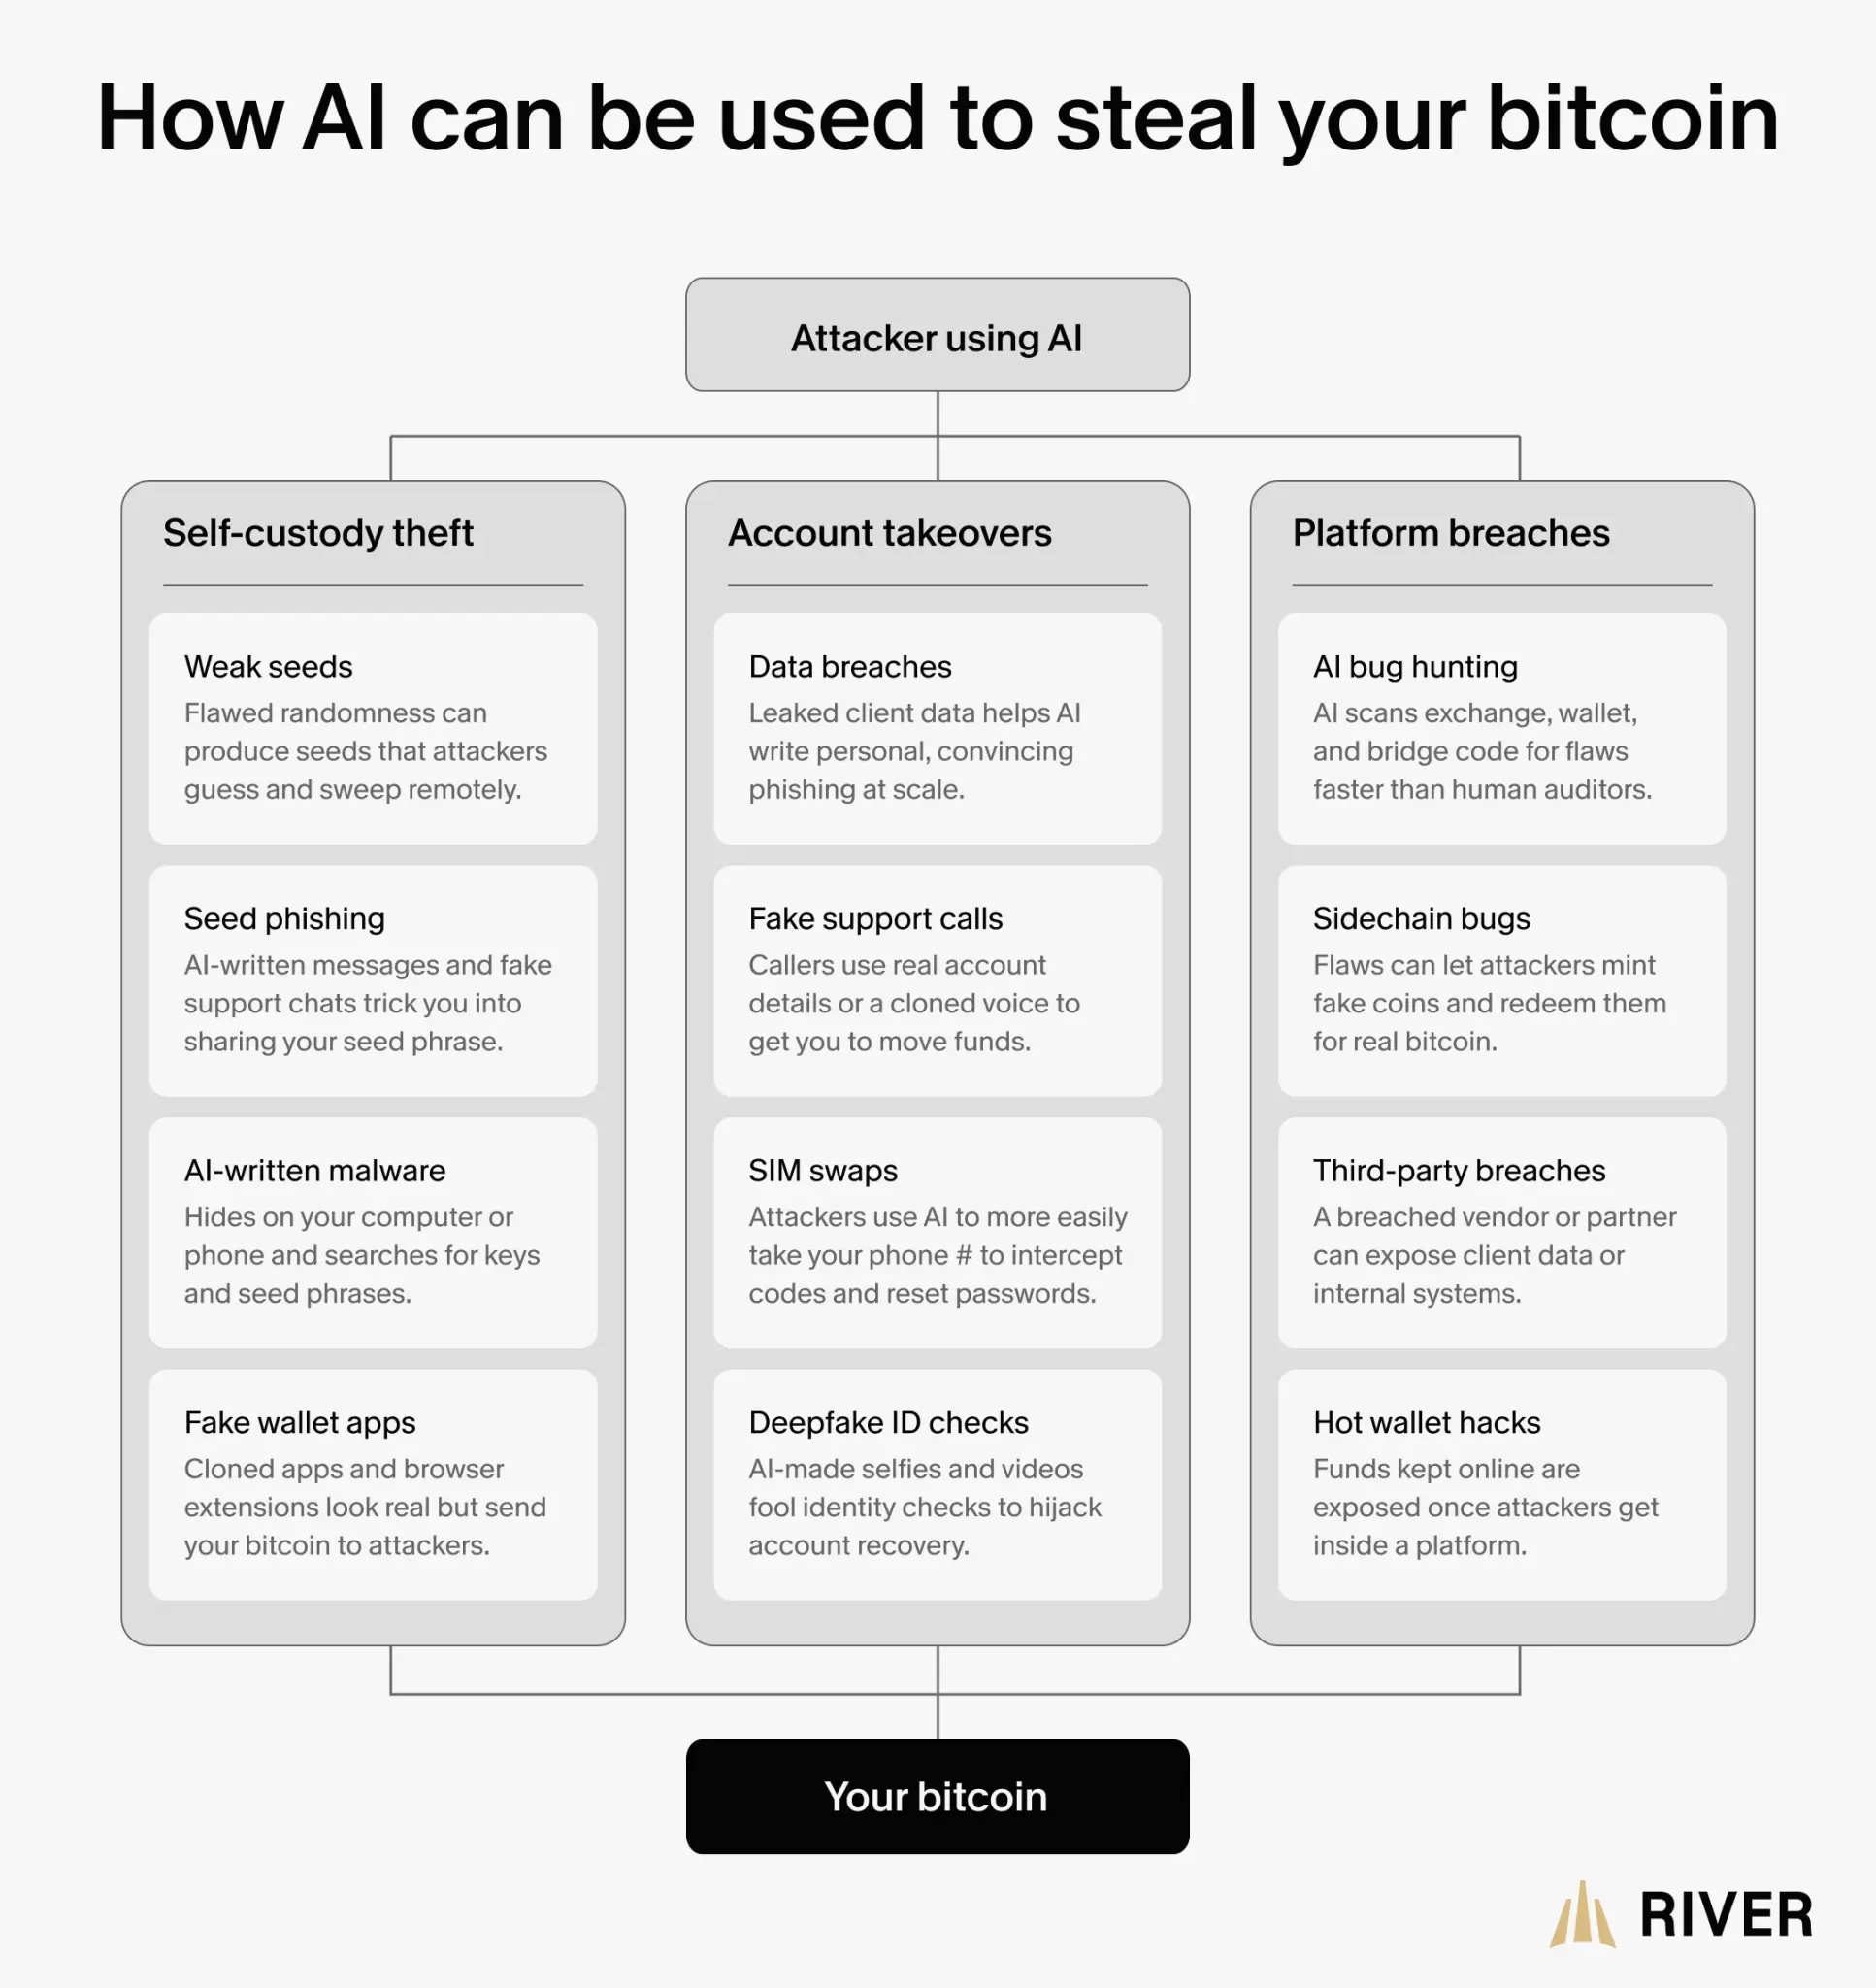
De bitcoin-dreigingskaart van River brengt het probleem in beeld: AI kan diefstal bij zelfbewaring versterken via phishing en malware, het overnemen van accounts versnellen met behulp van gelekte gegevens en deepfakes, en aanvallers helpen bij het zoeken naar kwetsbaarheden in de platformcode.
Het zelfbeheermodel van Bitcoin creëert unieke risico’s
Crypto voegt een meedogenloos aspect toe: een geslaagde diefstal kan onomkeerbaar zijn.
Een fout die de willekeurigheid van bepaalde door COLDCARD gegenereerde seeds verzwakte, werd deze zomer in verband gebracht met de diefstal van 1.367 BTC van meer dan 4.500 adressen, destijds ter waarde van bijna 116 miljoen dollar. Aanvallers konden kwetsbare privésleutels offline reproduceren.
Recente datalekken creëren een nieuw aanvalsvlak. Keystone maakte bekend dat bij een inbreuk op de website in oktober persoonlijke gegevens van 25.964 kopersrecords openbaar werden gemaakt. Coinbase meldde afzonderlijk dat bij een incident bij analysebedrijf Amplitude de contactgegevens van een kleine groep klanten openbaar werden gemaakt, hoewel er geen inbreuk werd gepleegd op de eigen systemen en klantgelden van Coinbase.
Dergelijke gegevens kunnen als grondstof dienen voor zeer gepersonaliseerde AI-phishing.
Banken worden geconfronteerd met dezelfde dreiging op machinesnelheid
De traditionele financiële sector is niet immuun.
Anthropic heeft AI-ondersteunde cyberoperaties gedocumenteerd die gericht waren op financiële instellingen, terwijl de FBI van januari tot en met november 2025 meer dan 262 miljoen dollar aan gemelde verliezen door account-overnames heeft geregistreerd.
De doorslaggevende veiligheidswedstrijd draait daarom wellicht om snelheid.
AI hoeft geen nieuwe manier te bedenken om bitcoin te stelen of een bankrekening leeg te halen. Als het zwakke plekken kan vinden, zich kan voordoen als slachtoffers en bestaande aanvallen sneller kan uitvoeren dan verdedigers kunnen ingrijpen, wordt bekende cybercriminaliteit iets dat veel schaalbaarder is.
Google heeft een platform voor berekeningen met meerdere partijen geïntroduceerd dat is ontworpen om financiële instellingen te helpen bij het beveiligen van crypto- en tokenized activa.
Lees nu: Google ontwikkelt crypto-bewaringsplatform voor banken

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOOREmmanuel Musa
Emmanuel Musa is een financieel journalist en crypto-analist gevestigd in Afrika.