



Vrijdag wordt de cryptogemeenschap opnieuw geconfronteerd met een beveiligingsschandaal, ditmaal waarbij Ledger, fabrikant van hardware-wallets, betrokken is. Hoewel in voorlopige rapporten de vermeende diefstal op 86 miljoen dollar werd geschat, zouden de vermoedelijke verliezen wel eens 93,4 miljoen dollar kunnen bedragen. Aangezien Ledger nog geen officiële verklaring heeft gegeven, lijkt een aanval via de toeleveringsketen tot nu toe de meest aannemelijke verklaring.
Mysterie rond Ledger-wallet groeit: vermoedelijk verlies 93,4 mln dollar
GESCHREVEN DOOR

DELEN

Belangrijkste punten
- Volgens Yfarmx bedragen de vermoedelijke verliezen van Ledger mogelijk 93,4 miljoen dollar, verdeeld over 471 adressen.
- Chainalysis volgt een complexe witwasoperatie die verband houdt met meldingen van bijna 100 miljoen dollar aan verliezen.
- Aangezien Ledger op 9 oktober nog steeds onderzoek doet, blijven er vragen bestaan over een mogelijke aanval op de toeleveringsketen.
On-chainonderzoek wijst op 93,4 miljoen dollar aan vermoedelijke verliezen
Volgens een uitgebreide diepgaande analyse en on-chain-onderzoek door Yfarmx-verslaggever John Kamal zouden de vermoedelijke verliezen in verband met Ledger mogelijk 93,4 miljoen dollar bedragen, verspreid over 471 verschillende adressen. Ledger heeft de bevindingen echter nog niet geverifieerd en heeft de vermeende verliezen van bijna 100 miljoen dollar nog niet bevestigd.
Bitcoin.com News meldde eerder dat Ledger de meldingen van verliezen onderzocht van „gebruikers in Zuidoost-Azië die producten hadden gekocht bij een wederverkoper genaamd CryptoBillis“. Sindsdien heeft het bedrijf geen verdere bevindingen bekendgemaakt, waardoor onafhankelijke onderzoekers en on-chain-speurders zelf moeten uitzoeken wat er mogelijk is gebeurd.
Blockchain-analysebedrijf Chainalysis erkende de situatie op X en verklaarde dat het „meldingen onderzoekt van gestolen geld van houders van Ledger-producten“. Het bedrijf maakte verder bekend dat zijn analisten een „geavanceerde cross-chain witwasoperatie“ hadden geïdentificeerd.
Ook Bitquery heeft de zaak onderzocht en de cijfers kwamen sterk overeen met de analyse van Kamal. Het rapport van het bedrijf, dat zich bezighoudt met blockchain-data-infrastructuur en -informatie, schat het bedrag op ongeveer 92,9 miljoen dollar, verdeeld over 311 unieke adressen. „Eén dief had alle sleutels in handen“, zo luidt de analyse van Bitquery.
Ontdekking van verborgen hardware doet vermoeden van aanval op de toeleveringsketen
Daarnaast heeft Mark Karpelès, voormalig CEO van Mt Gox, gedocumenteerd dat Ledger-apparaten verborgen bewakingshardware bevatten waarmee herstelzinnen tijdens de installatie kunnen worden onderschept. De ontdekking van Karpelès suggereert dat wallets die bij externe leveranciers zijn gekocht mogelijk al gecompromitteerd waren voordat gebruikers de apparaten zelfs maar uit de verpakking haalden en hun crypto-activa ernaar overbrachten.
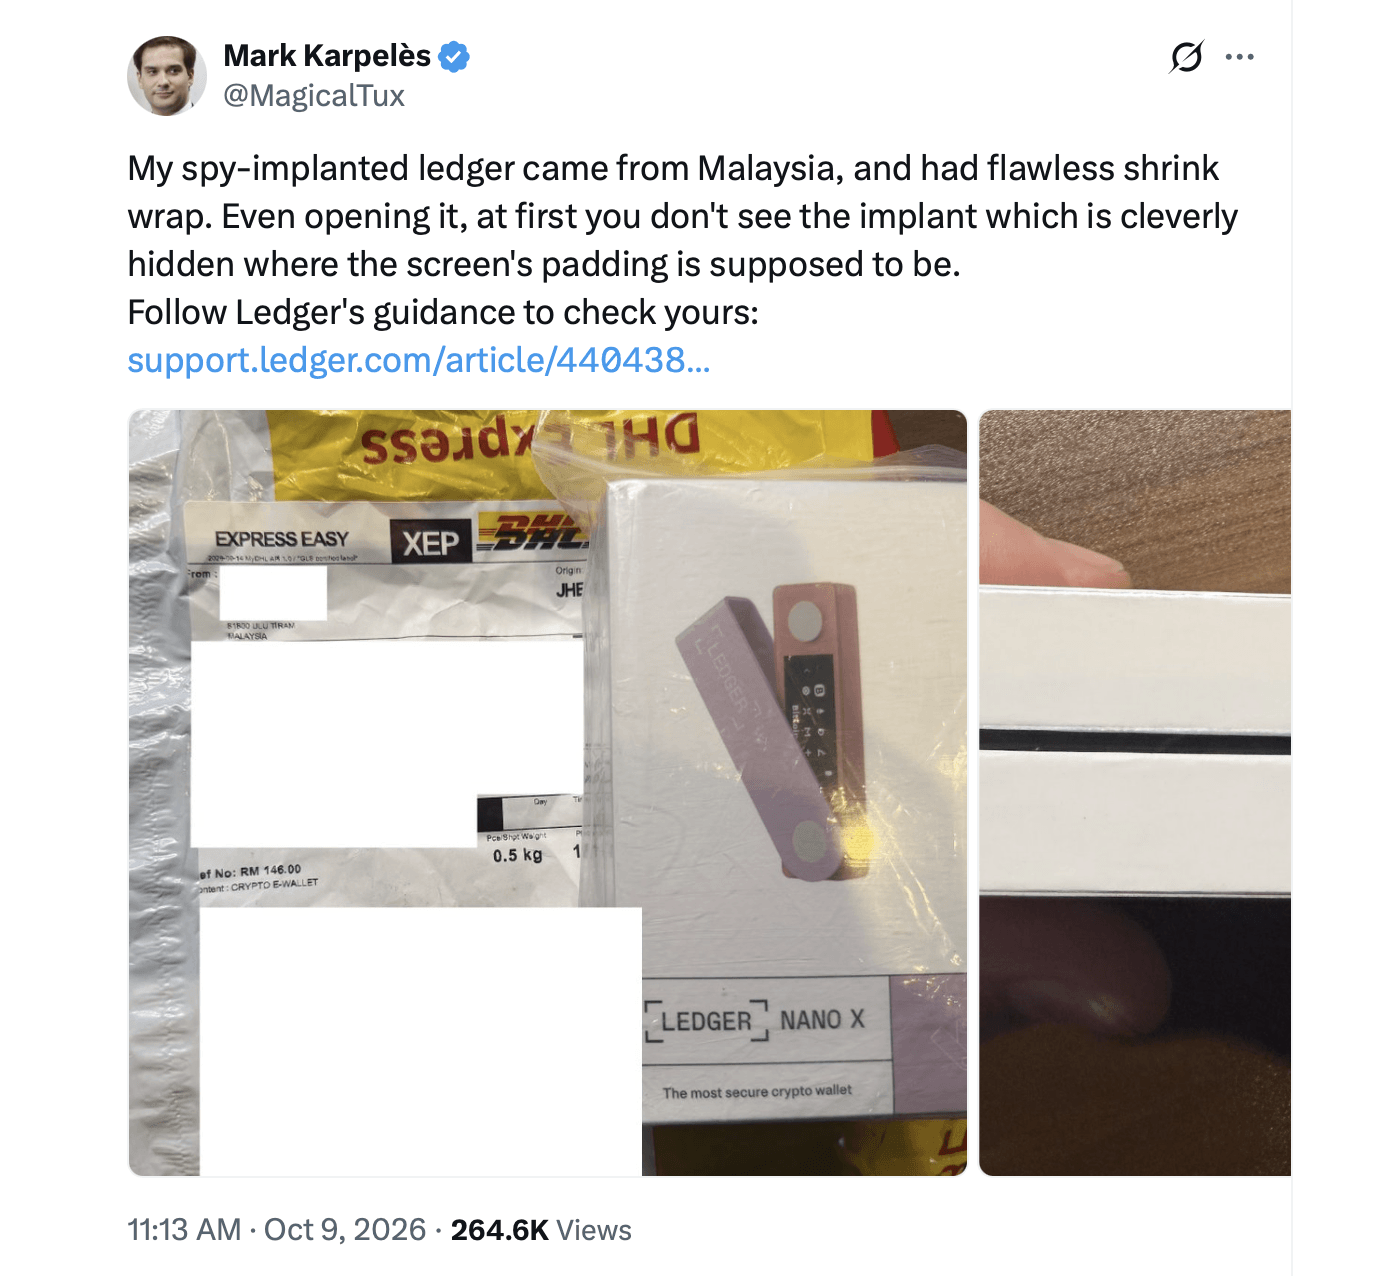
Hoewel de theorie aan kracht wint, hebben noch Ledger, noch onafhankelijke onderzoekers een definitief verband gelegd tussen deze vermoedelijke implantaten en de gemelde verliezen van vrijdag.
Leeggehaalde wallets en cross-chain-overboekingen maken het mysterie nog groter
Uit het rapport van Kamal in Yfarmx blijkt dat de geregistreerde overboekingen leken te zijn geautoriseerd met de eigen ondertekeningsgegevens van de slachtoffers, terwijl op Bitcoin bepaalde adressen volledig werden leeggehaald, zonder dat er UTXO’s met restbedrag werden teruggestort naar de oorspronkelijke wallets.
Er werd gebruikgemaakt van verschillende blockchain-netwerken in combinatie met applicaties zoals Thorchain en Tornado Cash. Momenteel is de consensus dat het waarschijnlijk om een supply-chain-aanval ging waarbij een deel van de Ledger-apparaten werd gehackt. Het lijkt in niets op de firmwarefout van Coldcard, en niets wijst op een zero-day-aanval op afstand.
Zoals gezegd heeft Ledger de totale omvang van het verlies niet bevestigd. Evenmin heeft het bedrijf enige van de theorieën die op sociale media de ronde doen, onderbouwd. Deze ontwikkelingen volgen kort op recente datalekken waarbij Trezor en Safepal betrokken waren, waardoor de bestelgegevens van tienduizenden klanten openbaar werden. Kamal merkt in zijn analyse van de situatie verder op dat CryptoBillis onder andere „Trezor, Safepal, Tangem, [and] Onekey” hardware-wallets verkocht.
Voorlopig wacht de cryptogemeenschap op een officiële analyse achteraf van Ledger, in de hoop dat het bedrijf licht kan werpen op de omstandigheden achter deze raadselachtige gebeurtenis en de broodnodige antwoorden kan geven.

Safepal is getroffen door een datalek waarbij de gegevens van 39.798 gebruikers zijn gelekt. Lees meer over de beveiligingsproblemen en de gevolgen daarvan voor gebruikers van de wallet.
Lees nu: 39.798 Safepal-klanten getroffen door datalek na fout in bestelplug-in

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.















