Coinbase meldt dat meer dan 99% van de activa van klanten in offline cold storage wordt bewaard, naar aanleiding van de hack bij Binance ter waarde van 6,34 miljard dollar op 29 oktober 2026. In een mededeling van 4 november gaf de beursgenoteerde Amerikaanse cryptobeurs gedetailleerde informatie over haar gedistribueerde ondertekeningssleutels, noodstopmechanismen en opnamebeperkingen. Hoewel Coinbase zegt dat haar systemen niet zijn getroffen, bieden haar meest recente beveiligingsverklaringen een beter inzicht in hoe het bedrijf miljarden aan klantactiva beheert.
Coinbase: 99% klantactiva in cold storage na Binance-hack van $6,3 mrd
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Coinbase zegt dat meer dan 99% van de activa van klanten offline wordt bewaard.
- De diefstal van 6,34 miljard dollar bij Binance was voor Coinbase aanleiding om uitleg te geven over zijn beveiligingsmaatregelen.
- Coinbase rapporteerde per 30 september 2026 377 miljard dollar aan platformactiva.
Coinbase geeft details over beveiligingsmaatregelen voor cold storage na de hack bij Binance
Coinbase verklaarde op 4 november 2026 dat meer dan 99% van de activa van klanten in offline cold storage wordt bewaard, en gaf daarbij een overzicht van zijn beveiligingsmaatregelen. De in de VS gevestigde cryptocurrency-beurs bracht haar verklaring uit op X en benadrukte het belang van het behoud van het vertrouwen van klanten na het beveiligingslek van meerdere miljarden dollars bij Binance, een van ’s werelds grootste handelsplatforms voor cryptocurrency.
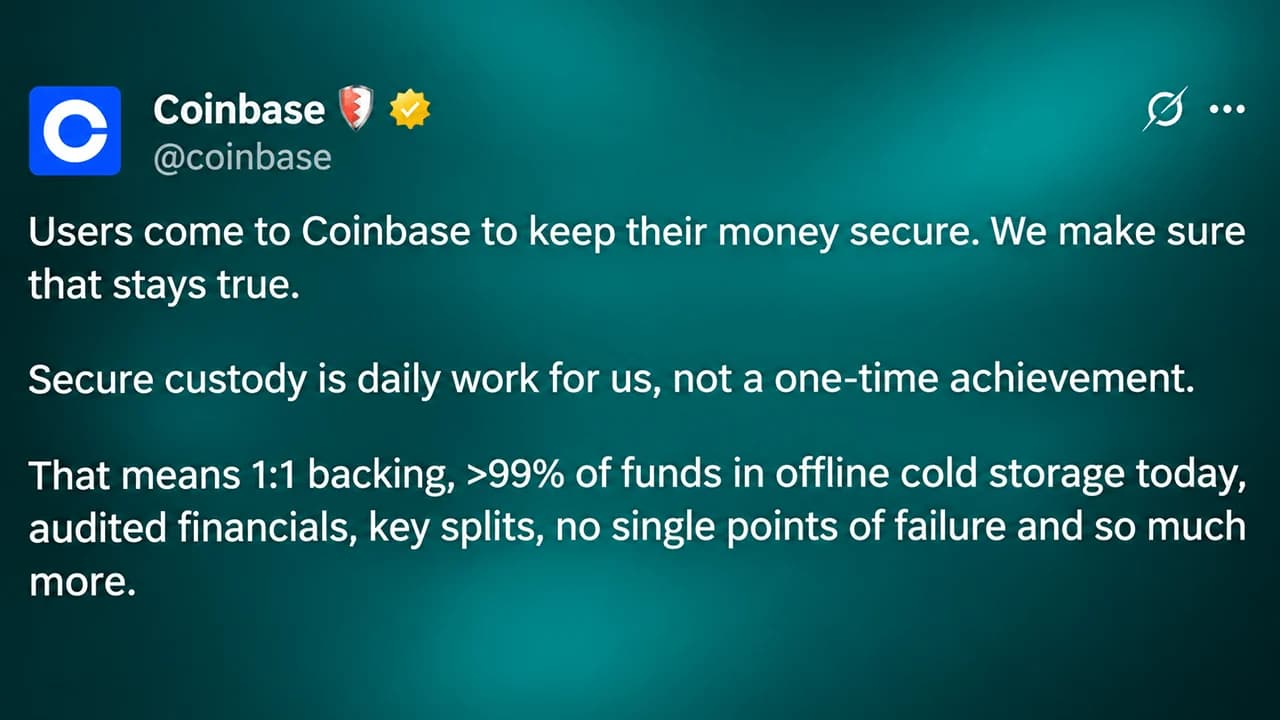
“Gebruikers komen naar Coinbase om hun geld veilig te bewaren. Wij zorgen ervoor dat dat zo blijft”, schreef de Amerikaanse beurs.
Het bedrijf vervolgde:
“Veilige bewaring is voor ons dagelijks werk, geen eenmalige prestatie.”
In een bijbehorende blogpost met de titel „Hoe Coinbase de activa van klanten beschermt“ legde de beurs uit dat haar via internet verbonden hot wallets voldoende liquiditeit aanhouden voor opnames en overboekingen, terwijl overtollige saldi routinematig worden overgeheveld naar offline bewaring.
Het product voor institutionele bewaring werkt volledig via cold storage, waarbij de bezittingen on-chain gescheiden worden gehouden. Coinbase houdt vol dat klantstortingen 1:1 gedekt zijn, eigendom van de klant blijven en nooit zonder toestemming worden uitgeleend of ingezet. Het bedrijf zei dat zijn infrastructuur en klantgelden niet werden beïnvloed door het incident bij Binance.
Hoe houdt Coinbase de gelden van klanten veilig?
De beveiliging van de bewaring bij Coinbase is gebaseerd op gedistribueerde cryptografische sleutels, transactiebeperkingen en noodmaatregelen die bedoeld zijn om ongeoorloofde verplaatsingen van activa te voorkomen.
Bij de cold-wallet-activiteiten van het gecentraliseerde beursplatform (CEX) worden privésleutels opgesplitst in afzonderlijke componenten en nooit in hun geheel gereconstrueerd, zelfs niet tijdens het ondertekenen van transacties. Volgens Coinbase vereist de hot-wallet-infrastructuur dat meerdere medewerkers wijzigingen in de productieomgeving goedkeuren, waardoor wordt voorkomen dat één persoon zelfstandig kritieke ondertekeningsdiensten kan wijzigen.
De beurs maakt ook gebruik van geautomatiseerde detectie van afwijkingen en overschrijvingslimieten die verdachte opnames kunnen onderbreken terwijl beveiligingspersoneel onderzoek doet. Een andere veiligheidsmaatregel betreft noodstopschakelaars waarmee ondertekeningsactiviteiten volledig kunnen worden uitgeschakeld. Coinbase legt uit dat gecompromitteerde systemen de verwerking van transacties pas kunnen hervatten nadat onderzoekers hebben vastgesteld dat de activiteiten veilig zijn.
De bevoegdheden van medewerkers worden beperkt door middel van tijdelijke toegangsrechten, phishingbestendige authenticatie en aanvullende goedkeuringsvereisten voor gevoelige activiteiten. Deze maatregelen zijn bedoeld om de schade te beperken die wordt veroorzaakt door gestolen inloggegevens, gecompromitteerde apparaten of kwaadwillende medewerkers.
De bewering van Coinbase dat meer dan 99% van de activa van klanten offline wordt opgeslagen, is echter op eigen aangifte gebaseerd en de precieze verdeling is niet onafhankelijk vastgesteld door derde partijen.
Wat bracht de Binance-hack van 6,34 miljard dollar aan het licht?
De aanval op Binance op 29 oktober omvatte een geavanceerde social-engineeringcampagne waarbij apparaten van medewerkers werden gecompromitteerd en uiteindelijk de interne infrastructuur voor het ondertekenen van wallets van Binance werd bereikt. Aanvallers hebben volgens Binance ongeveer 6,34 miljard dollar aan cryptovaluta's via meerdere blockchain-netwerken weggesluisd, waarmee dit de grootste gemelde diefstal bij een cryptovaluta-beurs tot nu toe is.
Binance heeft opnames tijdelijk opgeschort en werkt samen met uitgevers van stablecoins en andere sectorpartijen om de gestolen activa te bevriezen of te onderscheppen. De beurs heeft vervolgens toegezegd de getroffen klantensaldi te dekken via bedrijfsreserves en haar Secure Asset Fund for Users (SAFU).
Ter vergelijking: bij de inbreuk op Bybit in februari 2025 werd voor ongeveer 1,5 miljard dollar aan cryptovaluta gestolen – destijds een record voor de sector, maar aanzienlijk minder dan de verliezen die worden toegeschreven aan het incident bij Binance van vorige week. De recordbrekende diefstal bij Binance heeft geleid tot verscherpt toezicht op online bewaarsystemen, met name de operationele procedures die de toegang tot privésleutels en de autorisatie van grote transacties regelen.
Is Coinbase veilig na de hack bij Binance?
Coinbase wijst op zijn financiële verslaglegging, toezicht door regelgevende instanties en onafhankelijke controleonderzoeken als bewijs voor de deugdelijkheid van zijn bewaarpraktijken. Per 30 september 2026 rapporteerde het bedrijf 8,6 miljard dollar aan contanten en kasequivalenten, 2,2 miljard dollar aan crypto-activa aangehouden voor beleggingsdoeleinden en 377 miljard dollar aan totale activa op zijn platform.
De beurs is beursgenoteerd in de Verenigde Staten, dient gecontroleerde jaarrekeningen in bij de Securities and Exchange Commission (SEC) en opereert onder talrijke wettelijke vergunningen. Haar Amerikaanse bewaar-dochteronderneming, Coinbase Custody Trust Company, staat onder toezicht van het New York Department of Financial Services (NYDFS).
Het bedrijf heeft tevens SOC 1 Type II- en SOC 2 Type II-onderzoeken afgerond met betrekking tot gespecificeerde operationele controles. Deze onderzoeken bieden zekerheid over de controles binnen het beoordeelde bereik, maar bewijzen niet op zichzelf dat alle activa van klanten tegen diefstal zijn beschermd. Coinbase erkende verder dat ontwikkelingen op het gebied van kunstmatige intelligentie (AI) de cyberbeveiligingsrisico’s veranderen, waardoor voortdurende investeringen in defensieve technologie noodzakelijk zijn.
Uiteindelijk maken de door het bedrijf bekendgemaakte beveiligingsmaatregelen duidelijk hoe het de bezittingen van klanten tracht te beschermen, maar het percentage in cold storage blijft een door het bedrijf gerapporteerd cijfer in plaats van een onafhankelijk geverifieerde garantie tegen toekomstige aanvallen.

Haipo Yang, oprichter van Coinex, zegt dat de hack bij Binance, waarbij 6,3 miljard dollar werd buitgemaakt, het gevolg was van drie vermijdbare fouten, variërend van het delen van apparaten tot multi-signature-controles die alleen in naam bestonden.
Lees nu: Hack bij Binance onthult 3 ‘volledig vermijdbare’ kwetsbaarheden, zegt Coinex-oprichter

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORJamie RedmanNews Lead
Jamie Redman is de nieuwsredacteur bij Bitcoin.com News en een journalist op het gebied van financiële technologie, gevestigd in Massachusetts.