Onderzoekers hebben een afvloeiing van 459.000 dollar uit een wallet kunnen herleiden tot een adres dat eerder 27 transacties via dezelfde bot had gefinancierd, wat vragen oproept over hoe de privésleutels in verkeerde handen zijn gekomen.
De bot-hacker die 459.000 dollar opstrijkte, was eerst een klant, zeggen onderzoekers
GESCHREVEN DOOR
DELEN
Belangrijkste conclusies
- Gebruikers van Tradewiz verloren ongeveer 459.000 dollar verdeeld over 20.933 wallets na een lek van privésleutels op 30 september.
- Bitquery bracht de leeggehaalde portemonnee in verband met 27 eerdere transacties via TradeWiz, wat vragen oproept over de beveiliging van de sleutels.
- Tradewiz staat onder druk om terugbetalingen te verrichten en uit te leggen hoe de sleutels van de SOL PVP-portemonnee zijn blootgesteld.
Bitquery traceert leeghaling van $459K bij Tradewiz naar portemonnee die bij 27 transacties werd gebruikt
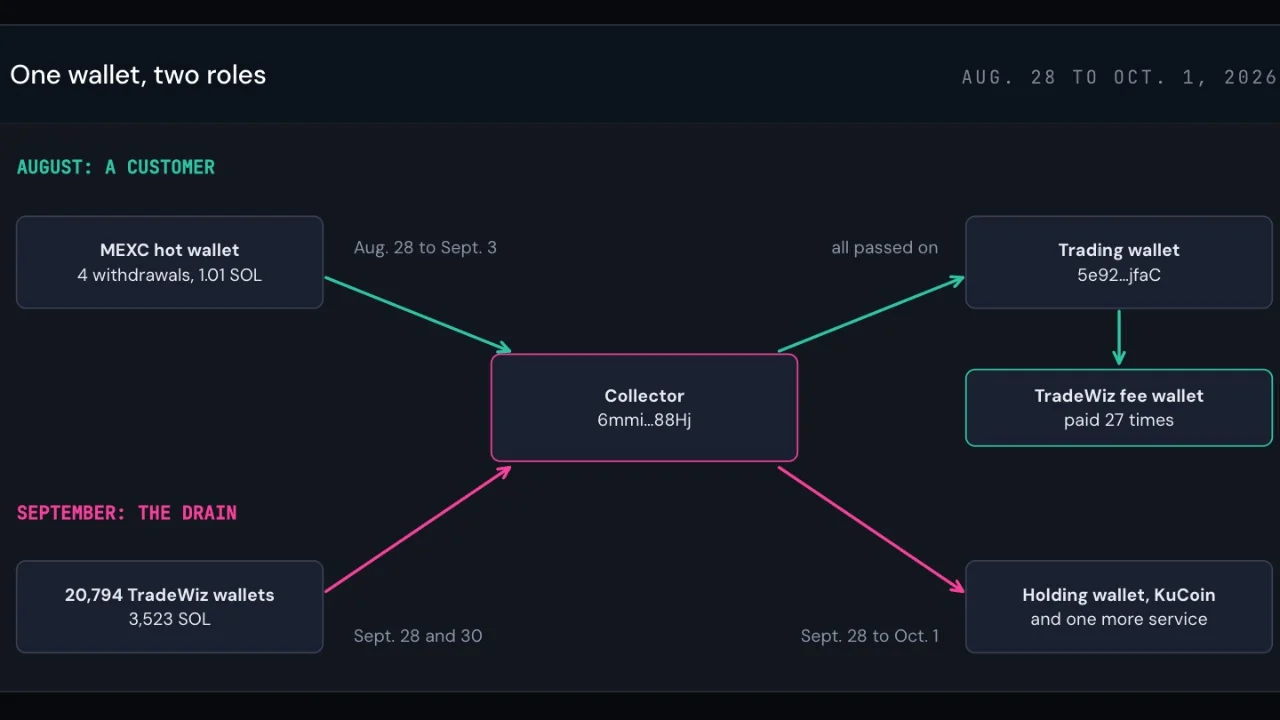
Voordat de gestolen crypto werd verzameld, was de wallet gebruikt voor betalingen bij gewone memecoin-transacties.
Dat is de onverwachte bevinding uit het onderzoek van Bitquery naar Tradewiz, de Solana-handelsbot waarvan de gebruikers op 30 september te maken kregen met een leeggehaalde wallet.
Onderzoekers brachten het adres waarop de gestolen middelen werden verzameld in verband met een andere wallet die een maand eerder 27 transacties via Tradewiz had uitgevoerd. Uit hun analyse bleek dat 20.933 wallets waren getroffen en dat er ongeveer $459.000 aan SOL, tokens en stortingen was weggehaald, die werden teruggewonnen door tokenrekeningen te sluiten. De schatting waardeert SOL op $120.
Dit verband biedt onderzoekers een aanknopingspunt. Het maakt echter niet duidelijk wie de wallets beheerde of hoe de privésleutels zijn gelekt.
De bot stopte, maar de diefstal ging door
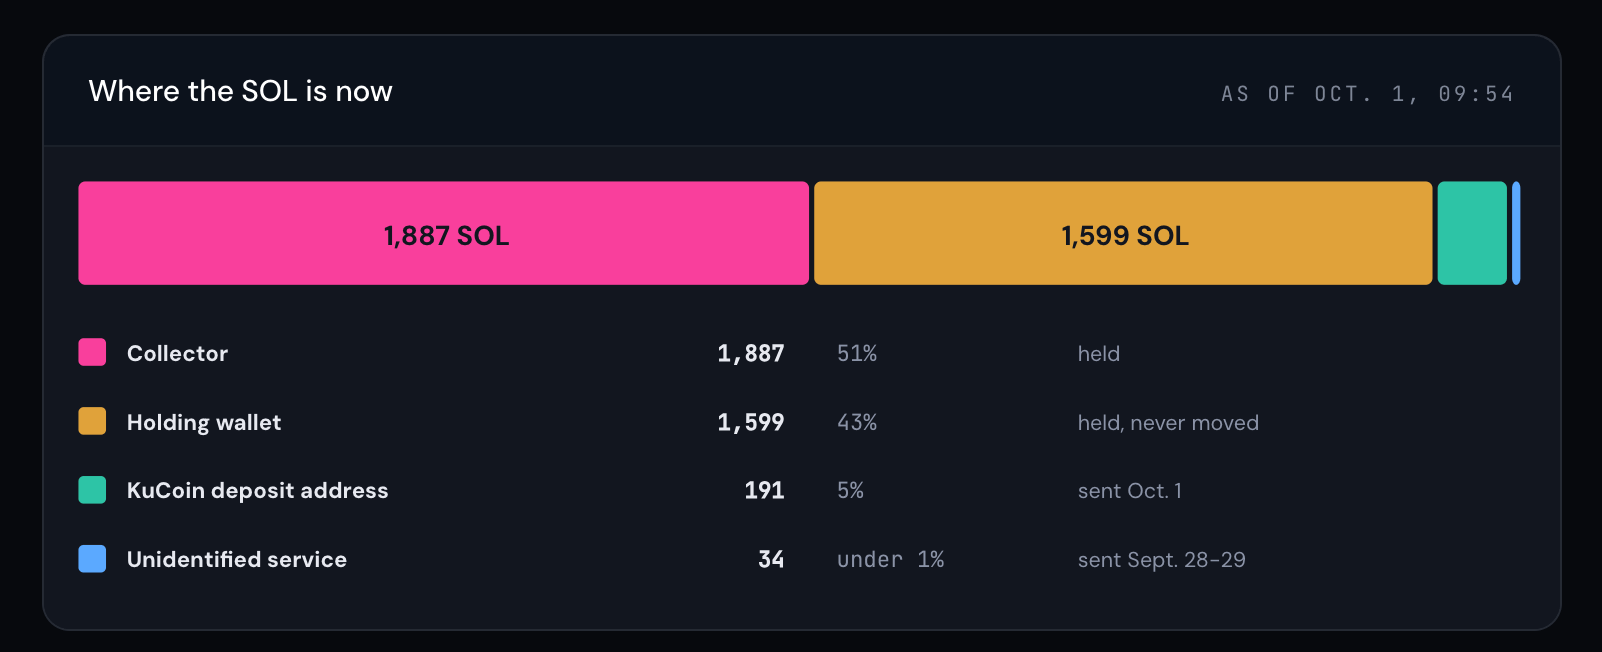
Bitquery ontdekte dat de handelsactiviteit via de bot 41 minuten na het begin van de grootste uitstroom stopte. Ongeveer 73% van de SOL die tijdens die operatie werd weggehaald, werd daarna gestolen.
In de beveiligingsmededeling van Tradewiz op X van 30 september werd het incident toegeschreven aan het openbaar worden van privésleutels in verband met de SOL PVP-exportfunctie. Klanten kregen de instructie om het gebruik van bestaande SOL PVP-portemonneeadressen te staken.
„We zullen gebruikers volledig compenseren voor verliezen die door dit incident zijn veroorzaakt”, schreef het bedrijf.
In een latere update op X werd gemeld dat de eerste terugbetalingen waren verstuurd en dat elke claim moest worden geverifieerd. Tradewiz kondigde ook een preventieve onderbreking van de EVM-diensten aan terwijl het beveiligingscontroles uitvoerde.
Die verklaringen roepen bij klanten twee afzonderlijke vragen op: wanneer hun verliezen worden vergoed en wat er misging in het systeem dat hun wallets moest beschermen.
Een beveiligingsbelofte botst met een lek van privésleutels
De eigen documentatie van Tradewiz maakt het incident bijzonder ongemakkelijk.
In de FAQ wordt gebruikers toegestaan om portemonneesleutels te importeren en exporteren, maar wordt het exporteren ervan afgeraden. Er staat: „Door uw privésleutels niet te exporteren, kunnen wij 100% veiligheid van uw activa garanderen.”
De daaropvolgende bekendmaking van het bedrijf zet die garantie onder druk. Gebruikers hebben uitleg nodig over welke portemonnees zijn blootgesteld, hoe de exportfunctie is gecompromitteerd en wat er is veranderd voordat de diensten werden hervat.
De openbare verklaringen die Tradewiz tot nu toe heeft afgegeven, beschrijven beveiligingsupgrades en toezeggingen voor compensatie zonder die vragen op te lossen.
Het spoor leidt naar beursaccounts
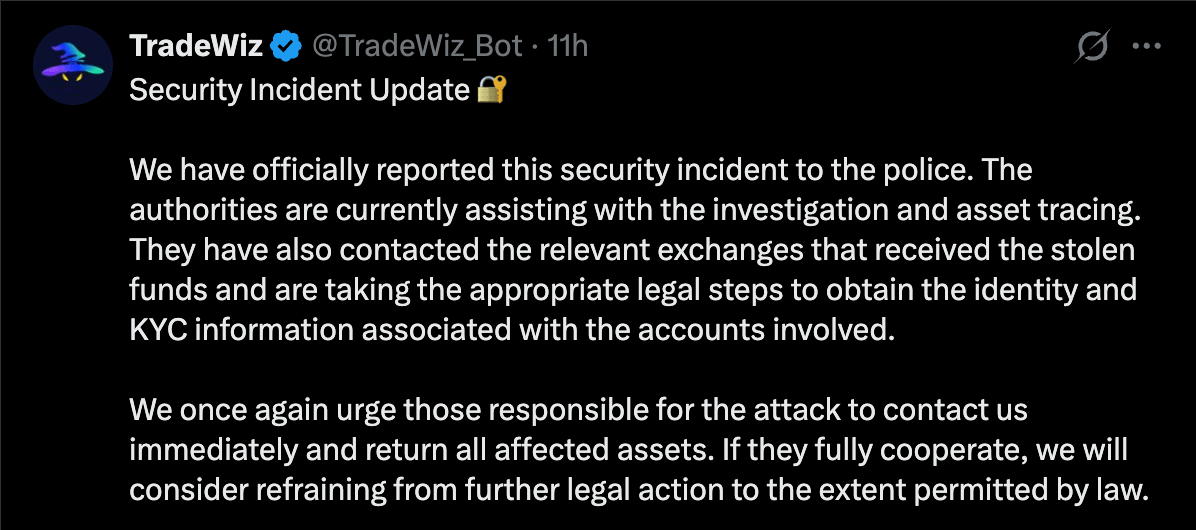
Op 1 oktober meldde Tradewiz op X dat de politie hielp bij het opsporen van activa en contact had opgenomen met beurzen om informatie over identiteit en accountverificatie te verkrijgen.
Het bedrijf bood ook aan om, waar wettelijk toegestaan, af te zien van verdere juridische stappen als de verantwoordelijken zouden meewerken en de activa zouden teruggeven.
Bitquery heeft eerdere stortingen getraceerd naar opnames bij MEXC en latere overboekingen naar een stortingsadres van Kucoin. Deze verbanden impliceren niet dat een van beide beurzen bij de diefstal betrokken is. Ze wijzen echter wel op mogelijke sporen die onderzoekers kunnen volgen.
Voor getroffen handelaren zullen volledige terugbetalingen en een technisch verslag van de inbreuk het volgende belangrijke bewijs vormen. Voor onderzoekers kan de eerdere activiteit van klanten wellicht nuttiger blijken dan de diefstal zelf.

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.