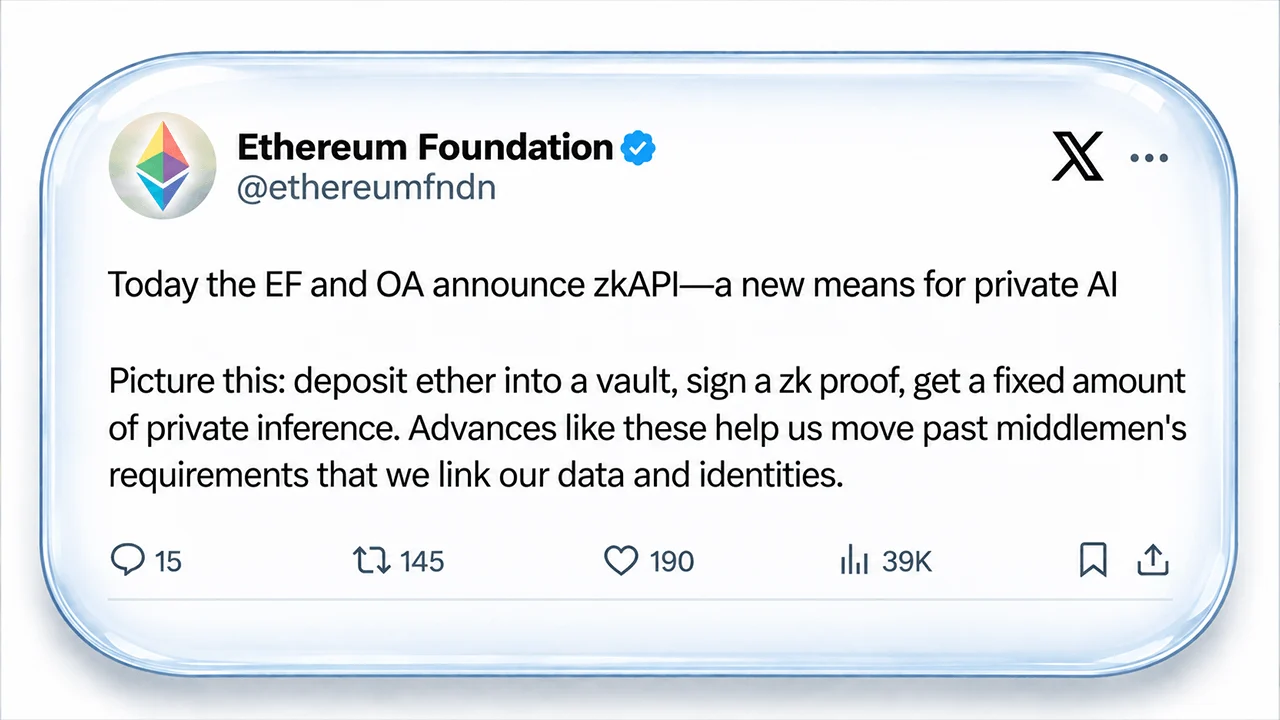
De Ethereum Foundation en het Open Anonymity Project hebben zkAPI gelanceerd, een systeem waarmee mensen vooraf kunnen betalen voor AI en andere diensten die per gebruik worden afgerekend, zonder dat hun factureringsgegevens aan elk verzoek worden gekoppeld. zkAPI is sinds 1 oktober live op het Ethereum-mainnet en maakt gebruik van zero-knowledge proofs en wegwerp-API-sleutels om de betaler te scheiden van wat hij of zij koopt. Er zit echter een addertje onder het gras. De AI ziet de prompt nog steeds, en de anonimiteit kan elders in het gedrang komen.
De zkAPI van Ethereum biedt AI-betalingen een privacymantel, maar er zit een addertje onder het gras
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- zkAPI van de Ethereum Foundation (EF) is op 1 oktober live gegaan en scheidt API-betalingen van identiteit.
- Open Anonymity maakt gebruik van zero-knowledge proofs, zodat gefinancierde API-verzoeken niet aan een identiteit kunnen worden gekoppeld.
- AI-aanbieders zien nog steeds de prompts, terwijl zkAPI-gebruikers hun identiteit kunnen prijsgeven via IP-gegevens.
Ethereum wil het papieren spoor van AI doorbreken
Elke vraag die aan een commercieel AI-model wordt gesteld, kan meer sporen achterlaten dan de meeste gebruikers zich waarschijnlijk kunnen voorstellen. Een API-sleutel is gekoppeld aan een account. Het account is gekoppeld aan geld. Achter beide stapelen de prompts zich op. De Ethereum Foundation (EF) verwoordt het probleem duidelijk: „Elke AI-API-aanroep draagt tegenwoordig een identiteit met zich mee.“ Dat is het spoor dat zkAPI probeert te doorbreken.
zkAPI, op 1 oktober gelanceerd door de Ethereum Foundation en het Open Anonymity Project, stelt iemand in staat om ETH, USDC of andere ondersteunde credits in een Ethereum-kluis te storten en later voor AI-verzoeken te betalen zonder de betalingsserver te vertellen wie hij is. De AI-aanbieder ontvangt het verzoek, maar niet de factureringsidentiteit erachter.
De beschrijving van de Foundation is opvallend vanwege hoe persoonlijk die betalingsgeschiedenis kan worden. „Vragen zijn persoonlijk. Mensen vragen AI-modellen naar hun gezondheid, hun financiën, hun twijfels“, aldus de blogpost van de Foundation getiteld „Introducing zkAPI: private usage credits for any API“. Verzamel genoeg van die vragen onder één account en de aanbieder heeft niet alleen een factuur. Hij kan een jarenlang overzicht hebben van waar iemand aan heeft gedacht.
Zet geld in de kluis en verdwijn vervolgens van de rekening
De truc van zkAPI begint met een normale Ethereum-transactie. Een gebruiker stort credits in een kluiscontract. Daarna wordt het geld vertegenwoordigd door een privé-nota die kan worden uitgegeven zonder dat bekend is uit welke oorspronkelijke storting het geld afkomstig is. Zoals de EF het uitlegt: “zkAPI scheidt betaling van identiteit.”
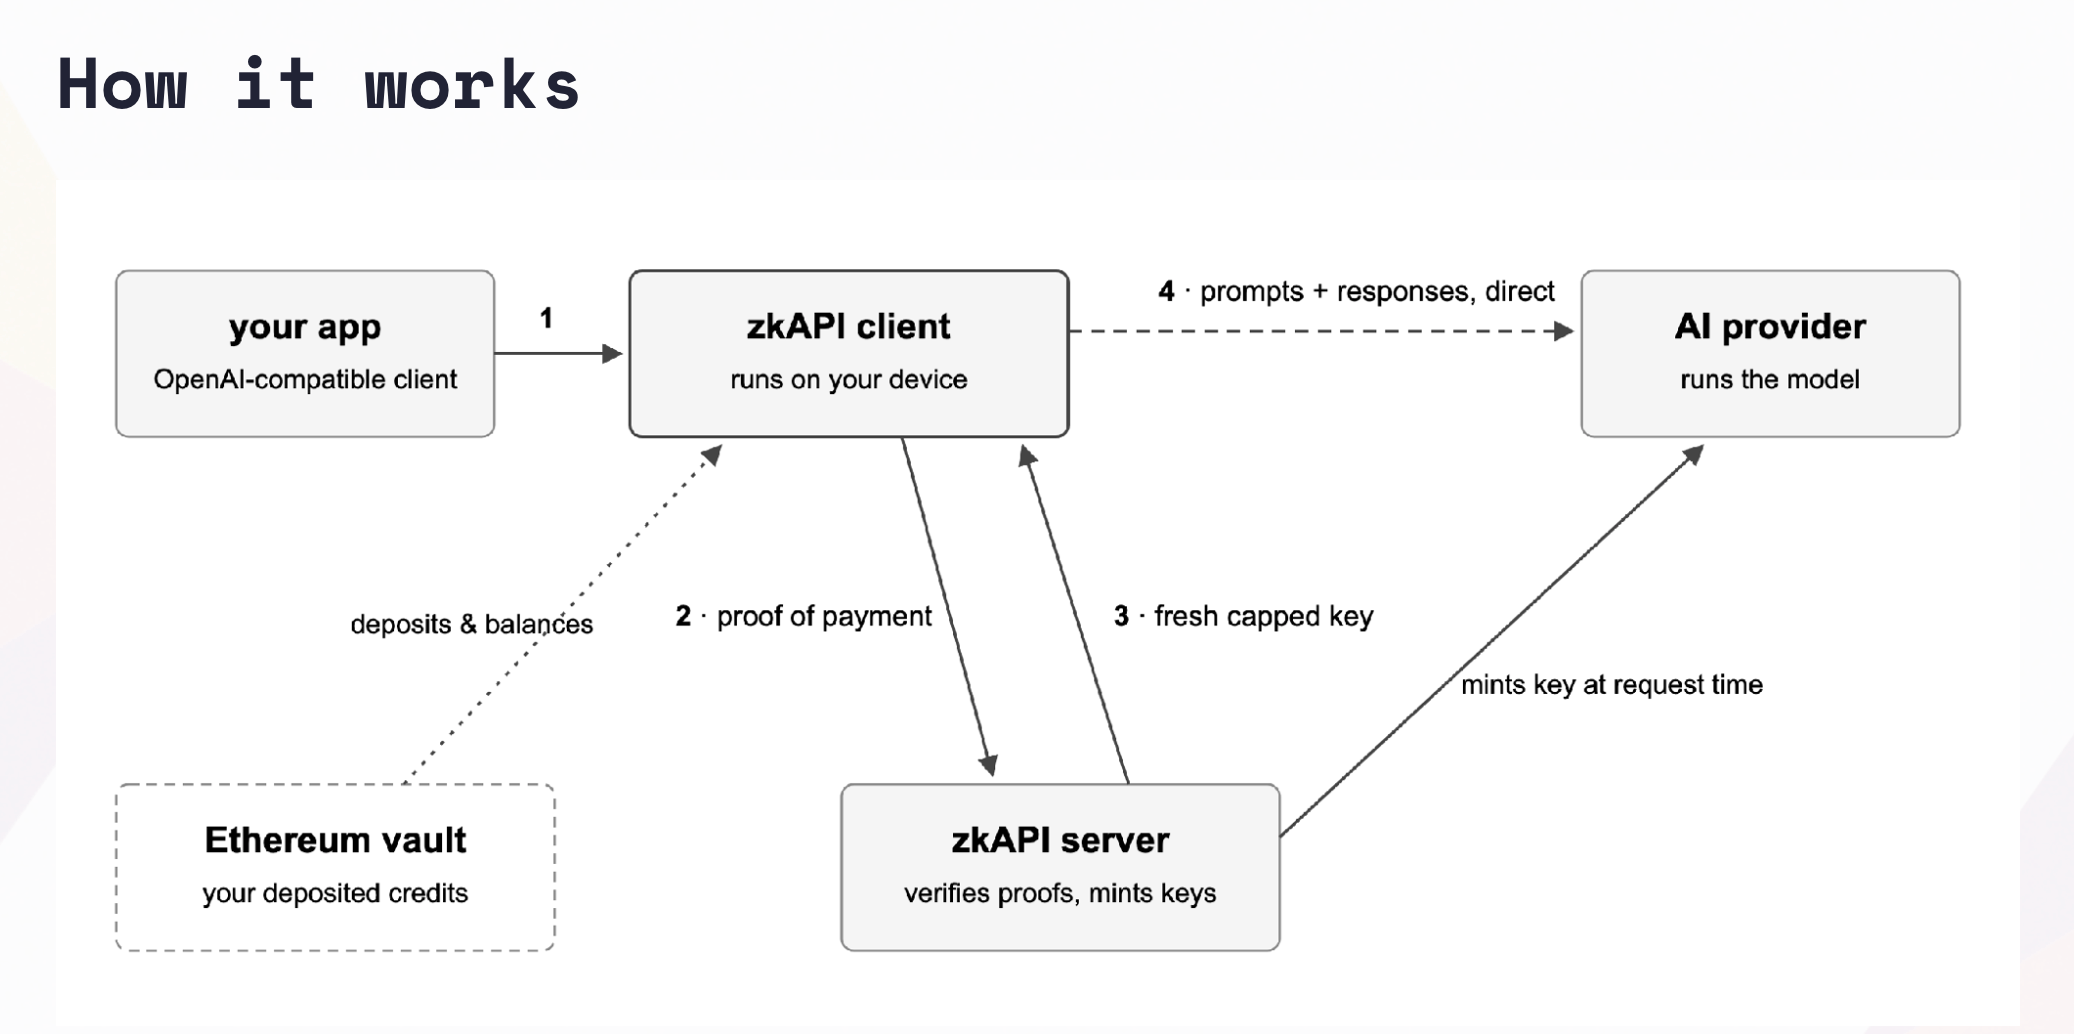
Software die op het apparaat van de gebruiker draait, genereert vervolgens een zero-knowledge-bewijs waaruit blijkt dat een gefinancierd certificaat de gevraagde uitgave kan dekken en nog niet eerder is uitgegeven. De server verifieert de verklaring zonder te weten welk certificaat bij de gebruiker hoort. De technische details worden al snel ingewikkeld. Stortingen zijn toezeggingen binnen een Merkle-boom met een diepte van 32 niveaus. Uitgaven genereren eenrichtingsserienummers, zogenaamde ‘nullifiers’, terwijl Groth16-bewijzen op de BN254-kromme en Poseidon-hashing het zware cryptografische werk voor hun rekening nemen.
De nullifier is de wijkagent. Probeer hetzelfde saldo twee keer uit te geven en de dubbele transactie verraadt het spel. Blijf binnen het saldo, en het protocol is zo ontworpen dat het biljet niet te koppelen is. Of, in de woorden van de Stichting:
“Een gebruiker die binnen zijn saldo blijft, blijft niet-traceerbaar.”
De AI krijgt een wegwerpsleutel
Het slimste deel vindt plaats na de betalingsautorisatie. In plaats van de aanbieder van kunstmatige intelligentie (AI) een permanente API-sleutel te geven die aan een gewone klantenrekening is gekoppeld, controleert de server van zkAPI het betalingsbewijs en genereert een nieuwe, kortstondige sleutel met een dollarlimiet. De sleutel bevindt zich uitsluitend in het geheugen van het apparaat van de gebruiker. Vervolgens gaat de opdracht rechtstreeks naar de AI-aanbieder.
„De server die het geld verwerkt, ziet nooit de inhoud, en de aanbieder die de inhoud ziet, komt nooit te weten welke factureringsidentiteit achter een sleutel schuilgaat“, legde de Stichting uit.
Wanneer die tijdelijke sleutel verloopt, registreert de aanbieder het daadwerkelijk verbruikte bedrag in een ondertekend gebruiksbewijs. zkAPI trekt dat bedrag af van het privétegoed van de gebruiker in plaats van automatisch het volledige bestedingsplafond af te schrijven. Dat betekent dat één autorisatie voldoende is voor een hele sessie, in plaats van dat er voor elke vraag een Ethereum-transactie nodig is. Het betalingssysteem weet dat iemand heeft betaald. De AI weet dat iemand een vraag heeft gesteld. Geen van beide hoort genoeg te weten om de twee met elkaar in verband te brengen.
Ethereum zelf krijgt een nog beperkter beeld. De openbare blockchain kan stortingen, afsluitingen en opnames zien, maar niet wat er met het saldo is gekocht. Het geld kan ook worden teruggevorderd als de zkAPI-servers verdwijnen. „Je kunt je saldo afsluiten en on-chain opnemen, zelfs als alle zkAPI-servers verdwijnen”, legt de blogpost van de EF uit.
De privacytruc heeft een achterdeurtje
Er is hier echter geen onzichtbaarheidsmantel. De zkAPI-technologie scheidt de factureringsidentiteit van het API-gebruik. Het verbergt niet op magische wijze wat iemand in een AI-model invoert. De aanbieder ontvangt nog steeds prompts en reacties omdat hij het model moet uitvoeren. Netwerkinformatie kan de persoon aan de andere kant ook verraden. Een stabiel IP-adres, timingpatronen of herhaald gedrag kunnen helpen om zogenaamd afzonderlijke sessies weer aan elkaar te koppelen.
De Stichting is heel openhartig over een ander probleem en stelt:
“Gedeelde promptinhoud kan fungeren als vingerafdrukken voor iedereen die de prompts kan lezen.”
Blijf dezelfde werkgever, familieleden, schrijfgewoonten, projectdocumenten of oude gespreksgeschiedenis noemen, en de inhoud zelf kan Humpty Dumpty weer in elkaar gaan zetten. Gebruikers die op zoek zijn naar sterkere anonimiteit op het netwerk, worden gewezen op Tor en nieuwe circuits voor afzonderlijke sessies. In de repository van het protocol wordt zkAPI ook aangemerkt als experimenteel.
Toch is AI slechts de eerste stap. Hetzelfde systeem zou blockchain-RPC-verzoeken, beeld- en videotaken, VPN-bandbreedte en machine-to-machine-diensten kunnen afhandelen, waarbij softwareagenten voor werk betalen zonder conventionele klantaccounts bij te houden. Dat maakt het voorstel van zkAPI zowel beperkter als interessanter dan anonieme AI. Het belooft niet dat niemand iets weet. Het probeert ervoor te zorgen dat niemand alles weet.


Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.