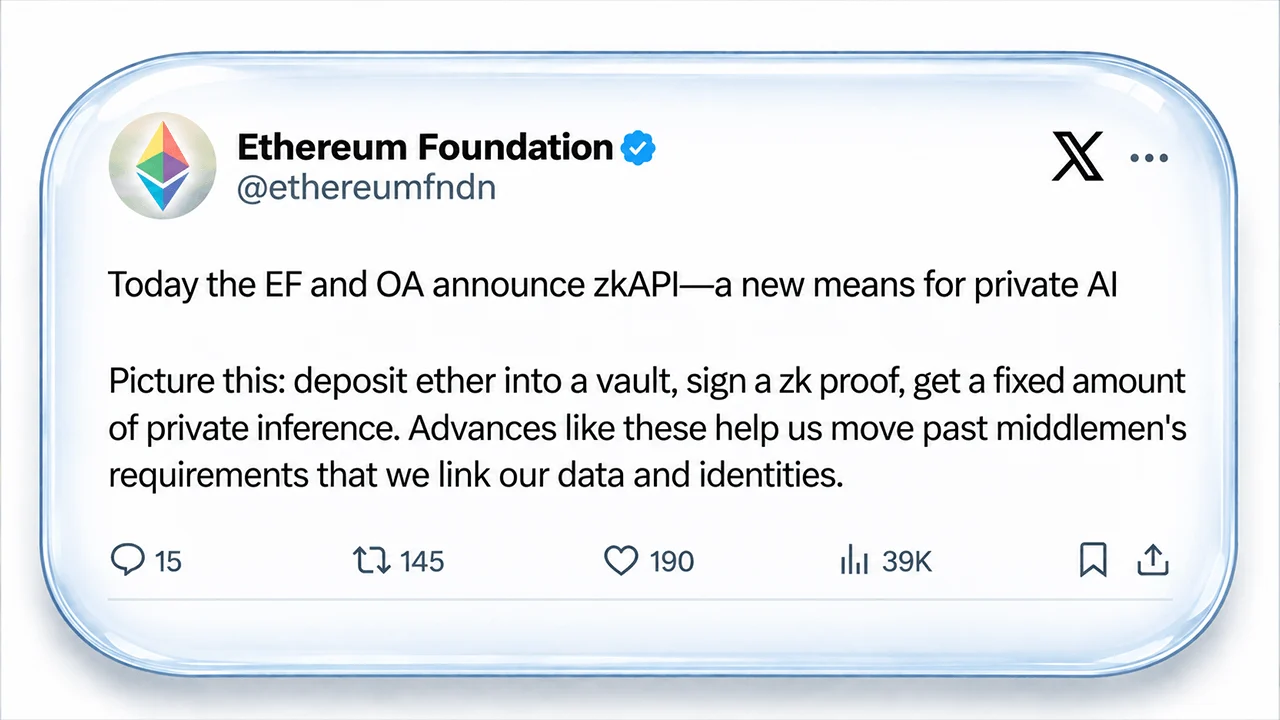
이더리움 재단과 오픈 애노니미티 프로젝트(Open Anonymity Project)는 사용자가 매 요청마다 결제 신원을 연결하지 않고도 AI 및 기타 사용량 기반 서비스에 대해 선결제할 수 있게 해주는 시스템인 zkAPI를 출시했습니다. 10월 1일부터 이더리움 메인넷에서 가동 중인 zkAPI는 제로 지식 증명(zero-knowledge proofs)과 일회용 API 키를 활용해 결제자와 구매 대상을 분리합니다. 하지만 한 가지 문제가 있습니다. AI는 여전히 프롬프트를 볼 수 있으며, 다른 곳에서 익명성이 노출될 수 있습니다.
이더리움의 zkAPI, AI 결제에 ‘개인정보 보호의 장막’을 드리우지만 한 가지 함정이 있다
작성자

공유
주요 내용
- 이더리움 재단(EF)의 zkAPI가 10월 1일 정식 출시되어 API 결제와 신원을 분리했습니다.
- Open Anonymity는 제로 지식 증명을 사용하여 결제된 API 요청이 추적 불가능하도록 합니다.
- AI 제공업체는 여전히 프롬프트를 볼 수 있으며, zkAPI 사용자는 IP 데이터를 통해 신원이 노출될 수 있습니다.
이더리움, AI의 ‘증거 흔적’을 없애고자 한다
상업용 AI 모델에 던져지는 모든 질문은 대부분의 사용자가 상상하는 것보다 더 많은 흔적을 남길 수 있습니다. API 키는 계정과 연결됩니다. 계정은 자금과 연결됩니다. 프롬프트는 이 둘 뒤에 축적됩니다. 이더리움 재단(EF)은 이 문제를 명확히 지적합니다. “오늘날 모든 AI API 호출에는 신원이 담겨 있습니다.” 이것이 바로 zkAPI가 끊어내려고 하는 흔적입니다.
이더리움 재단과 오픈 애노니미티 프로젝트(Open Anonymity Project)가 10월 1일에 출시한 zkAPI를 사용하면, 사용자는 이더리움 볼트에 ETH, USDC 또는 기타 지원되는 크레딧을 예치한 후, 결제 서버에 자신의 신원을 밝히지 않고도 나중에 AI 요청에 대한 비용을 지불할 수 있습니다. AI 제공업체는 요청을 수신하지만, 그 뒤에 숨겨진 결제 신원은 알 수 없습니다.
이 결제 내역이 얼마나 개인적인 정보가 될 수 있는지를 고려할 때, 재단의 설명은 매우 인상적이다. “프롬프트는 개인적인 것입니다. 사람들은 AI 모델에게 자신의 건강, 재정 상황, 고민에 대해 묻습니다.”라고 “zkAPI 소개: 모든 API를 위한 비공개 사용 크레딧”이라는 제목의 재단 블로그 게시물은 밝히고 있다. 한 계정에 이러한 질문들이 충분히 쌓이면, 제공업체는 단순히 청구서만 보유하는 것이 아닙니다. 누군가가 수년 동안 무엇을 생각해 왔는지에 대한 기록을 보유하게 될 수도 있습니다.
금고에 돈을 넣고, 청구서에서 사라지다
zkAPI의 비결은 일반적인 이더리움 거래에서 시작됩니다. 사용자는 크레딧을 볼트(vault) 계약에 예치합니다. 그 후, 자금은 어떤 예치금이 그 돈을 제공했는지 식별할 수 없이 사용할 수 있는 비공개 노트로 표현됩니다. 이더리움 재단의 설명에 따르면, “zkAPI는 결제와 신원을 분리합니다.”
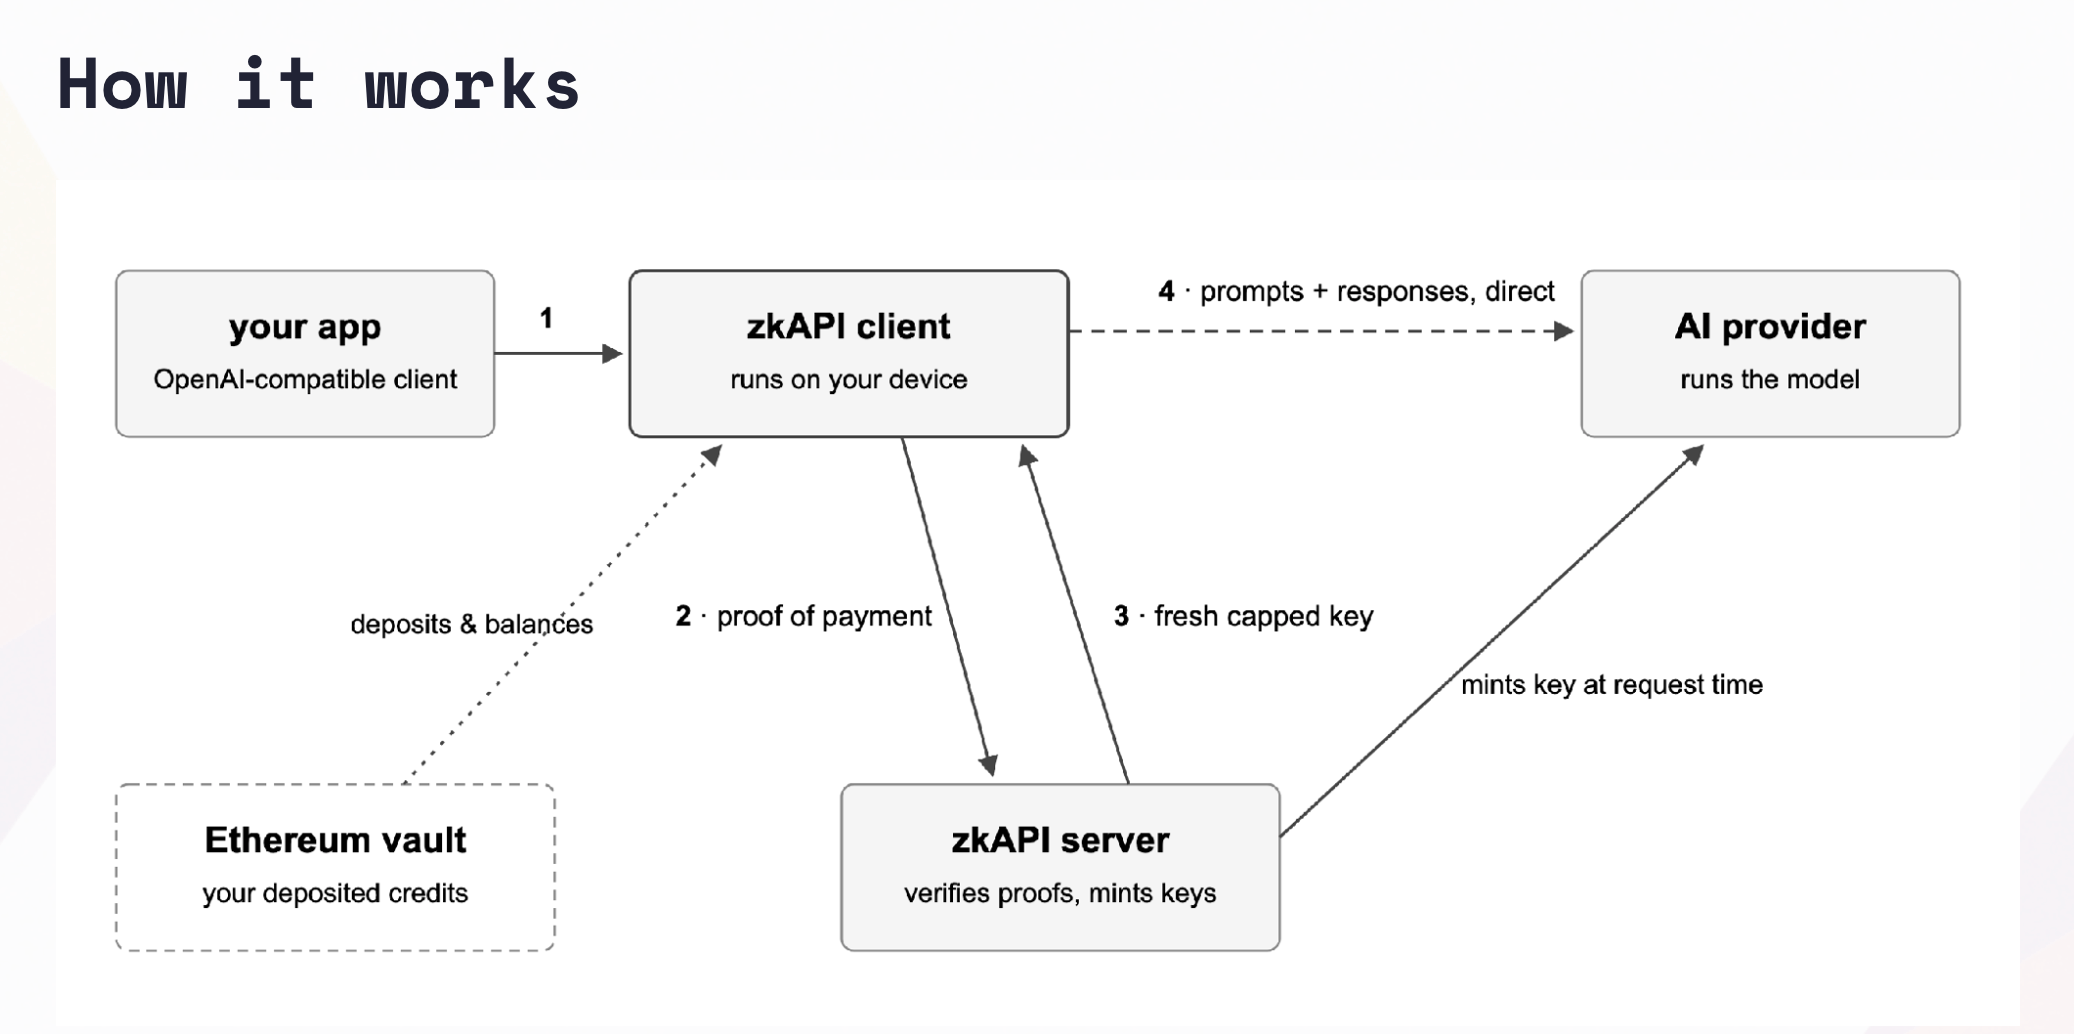
그런 다음 사용자 기기에서 실행되는 소프트웨어는 자금이 충전된 노트가 요청된 지출을 충당할 수 있으며 아직 사용되지 않았음을 보여주는 제로 지식 증명을 생성합니다. 서버는 어떤 노트가 사용자에게 속하는지 알지 못한 채 이 진술을 검증합니다. 내부 구조는 금세 기술적인 내용으로 들어갑니다. 예치금은 32단계 깊이의 머클 트리 내부의 커밋먼트입니다. 지출 시 ‘널라이퍼(nullifier)’라고 불리는 단방향 일련번호가 생성되며, BN254 곡선상의 Groth16 증명과 포세이돈 해싱이 복잡한 암호화 작업을 처리합니다.
널리파이어는 마치 순찰을 도는 경찰과 같습니다. 동일한 잔액을 두 번 사용하려고 하면 중복 사용 기록이 이를 드러냅니다. 잔액 범위 내에서만 사용한다면, 프로토콜은 해당 노트가 추적 불가능하도록 설계되어 있습니다. 또는 재단의 표현을 빌리자면:
“잔액 범위 내에서만 사용하는 사용자는 추적 불가능한 상태를 유지합니다.”
AI는 일회용 키를 받습니다
가장 기발한 부분은 결제 승인 후에 발생합니다. zkAPI의 서버는 인공지능(AI) 제공업체에 일반 고객 계정에 연결된 영구적인 API 키를 제공하는 대신, 결제 증명을 확인한 후 달러 한도가 설정된 새로운 단기 키를 생성합니다. 이 키는 사용자의 기기 메모리에만 존재합니다. 그런 다음 프롬프트는 AI 제공업체로 직접 전송됩니다. “자금을 처리하는 서버는 콘텐츠를 절대 볼 수 없으며, 콘텐츠를 보는 제공업체는 키 뒤에 숨겨진 결제 신원을 절대 알 수 없습니다,”라고 재단은 설명했습니다. 해당 임시 키의 유효 기간이 만료되면, 제공업체는 실제로 소비된 금액을 서명된 사용 영수증에 기록합니다. zkAPI는 지출 한도액 전액을 자동으로 차감하는 대신, 사용자의 개인 노트에서 해당 금액만을 차감합니다. 즉, 질문할 때마다 이더리움 거래를 수행할 필요 없이 단 한 번의 승인만으로 전체 세션을 처리할 수 있습니다. 결제 시스템은 누군가가 결제했다는 사실만 알고, AI는 누군가가 질문했다는 사실만 압니다. 어느 쪽도 이 두 가지를 연결할 수 있을 만큼의 정보를 알 수 없도록 설계되었습니다.
이더리움 자체는 훨씬 더 제한된 정보만 볼 수 있습니다. 공개 블록체인은 입금, 계좌 해지 및 인출 내역은 볼 수 있지만, 잔액으로 무엇을 구매했는지는 알 수 없습니다. 또한 zkAPI 서버가 사라지더라도 자금을 회수할 수 있습니다. “모든 zkAPI 서버가 사라지더라도 온체인에서 잔액을 해지하고 인출할 수 있습니다,”라고 EF 블로그 게시물은 설명합니다.
이 프라이버시 기술에는 탈출구가 있다
하지만 여기에는 ‘투명 망토’ 같은 것은 없습니다. zkAPI 기술은 결제 신원을 API 사용 내역과 분리할 뿐입니다. 누군가가 AI 모델에 입력한 내용을 마법처럼 숨겨주지는 않습니다. 서비스 제공자는 모델을 실행해야 하므로 여전히 프롬프트와 응답을 수신합니다. 네트워크 정보 역시 상대방의 신원을 드러낼 수 있습니다. 고정된 IP 주소, 시간 패턴 또는 반복적인 행동은 겉보기에는 분리된 세션들을 다시 연결하는 데 도움이 될 수 있습니다. 재단은 또 다른 문제에 대해 매우 솔직하게 다음과 같이 밝혔습니다.
“공유된 프롬프트 내용은 프롬프트를 읽을 수 있는 누구에게나 지문 역할을 할 수 있습니다.”
같은 고용주, 가족 구성원, 글쓰기 습관, 프로젝트 문서 또는 과거 대화 내역을 계속 언급하다 보면, 그 내용 자체가 험프티 덤프티를 다시 원래대로 복원해 버릴 수 있습니다. 더 강력한 네트워크 익명성을 원하는 사용자에게는 Tor와 별도의 세션을 위한 새로운 회로를 권장합니다. 이 프로토콜의 저장소에서도 zkAPI를 ‘실험적’이라고 표기하고 있습니다.
그럼에도 AI는 단지 시작에 불과합니다. 동일한 시스템은 블록체인 RPC 쿼리, 이미지 및 비디오 작업, VPN 대역폭, 그리고 소프트웨어 에이전트가 기존의 고객 계정을 유지하지 않고 작업 비용을 지불하는 M2M(기계 간) 서비스까지 처리할 수 있습니다. 이로 인해 zkAPI가 제시하는 제안은 익명 AI보다 범위는 좁지만 더 흥미롭습니다. 이 프로토콜은 ‘아무도 아무것도 모른다’는 것을 약속하지 않습니다. 대신 ‘아무도 모든 것을 알지 못한다’는 점을 보장하려 합니다.


이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.