Un hacker ha trasformato una minuscola posizione residua di token in un guadagno di 86.000 dollari sfruttando il contratto di vesting condiviso di UNCX Network. La violazione del 14 ottobre ha messo in luce una falla contabile in un sistema progettato per bloccare le risorse, con 3,25 milioni di dollari ancora al suo interno.
Exploit da 86.000 dollari scuote un crypto pool anti-blocco token
SCRITTO DA

CONDIVIDI
Punti chiave
- Il 14 ottobre, la società di sicurezza Blockaid ha individuato un attacco da 86.000 dollari ai danni del pool di vesting condiviso su Ethereum di UNCX.
- I ricercatori di sicurezza di Exvul hanno ricondotto la vulnerabilità di UNCX a un errore nella contabilità delle quote che ha esposto i depositi di 5 token.
- UNCX ha limitato l’apertura di nuove posizioni di vesting mentre persistevano dubbi sui 3,25 milioni di dollari rimasti nel pool.
Come un exploit da 86.000 dollari ha trasformato un blocco di token in una passività
Mercoledì, la società di sicurezza blockchain Blockaid ha lanciato l’allarme riguardo a un exploit che prendeva di mira UNCX Network, precedentemente nota come Unicrypt. Anziché rubare chiavi private o violare singoli portafogli, l’autore dell’attacco avrebbe manipolato il meccanismo di contabilità del contratto stesso per prelevare token appartenenti ad altri utenti.
“L’autore dell’attacco ha creato posizioni di vesting nel pool di token condiviso, ne ha sbloccata una di grandi dimensioni, ha donato dei token al pool, quindi ha annullato una posizione di vesting ricaricata in modo che una minuscola posizione residua potesse prelevare i token bloccati di altri utenti”, ha scritto Blockaid su X.
Ciò che ha davvero destato stupore è stato ciò che è rimasto. Circa 3,25 milioni di dollari erano ancora presenti all’interno dello smart contract Ethereum interessato quando Blockaid ha identificato l’attacco come ancora in corso. I ricercatori di sicurezza di Exvul hanno successivamente fornito una spiegazione dettagliata della falla contabile che ha reso possibile il furto.
Che cos’è un pool condiviso di maturazione dei token?
Per comprendere la vicenda, è utile sapere cosa fa effettivamente UNCX. Attiva dal 2020, la piattaforma fornisce ai progetti di criptovaluta strumenti per bloccare la liquidità e distribuire i token secondo scadenze prestabilite. I suoi servizi aiutano fondatori, sviluppatori e investitori a dimostrare che determinati asset non possono essere venduti prima di una data concordata.
Il vesting dei token funziona in modo molto simile a un piano aziendale di remunerazione azionaria. Anziché ricevere tutto in una volta, i beneficiari ottengono le proprie risorse gradualmente, talvolta dopo un periodo di attesa iniziale. Questo sistema scoraggia la vendita anticipata e contribuisce a mantenere i partecipanti impegnati nelle prospettive a lungo termine di un progetto.
Un pool di vesting condiviso porta questo sistema un passo oltre. Anziché utilizzare un contratto separato per ogni assegnazione, più progetti di finanza decentralizzata (DeFi) collocano i token all’interno di un’infrastruttura comune di smart contract. Ogni posizione ha il proprio saldo registrato e il proprio programma di rilascio, mentre il contratto gestisce la contabilità per tutti.
È una soluzione comoda, generalmente meno costosa e più facile da gestire. Ma c’è un inconveniente. Quando la contabilità condivisa va in tilt, i fondi appartenenti a progetti non correlati possono improvvisamente ritrovarsi nella stessa situazione.
Una minuscola posizione residua è diventata il biglietto vincente dell’aggressore
Secondo Exvul, la vulnerabilità riguardava il contratto VestingManager di UNCX e la sua gestione delle quote di token rilasciate e annullate. Queste quote rappresentano diritti contabili sui token detenuti all’interno del contratto. L’autore dell’attacco ha prima creato nuove posizioni di vesting, poi ha rilasciato token da una posizione consistente. Successivamente sono stati depositati ulteriori token nel pool e una posizione precedentemente finanziata è stata annullata. Questa sequenza ha generato la discrepanza contabile critica. I ricercatori di sicurezza hanno spiegato che la funzione release() del contratto ha ridotto il valore globale _totalTokenShares senza rimuovere di conseguenza le quote rilasciate dal record _depositedShares della posizione. Quando la posizione è stata successivamente annullata, il contratto ha dedotto le quote utilizzando il deposito originariamente registrato, conteggiando di fatto due volte la stessa riduzione. Una donazione diretta di token ha ulteriormente distorto i calcoli. Il risultato è stata una minuscola posizione di vesting residua in grado di rivendicare le risorse a garanzia dei depositi di altri utenti. In parole povere, il registro del contratto non rifletteva più accuratamente chi avesse diritto a cosa. L’autore dell’attacco aveva trovato un modo per far sì che una posizione quasi vuota si comportasse come se avesse un diritto molto più consistente. Non sono state necessarie chiavi private rubate. È stata la matematica del contratto stesso a fare il lavoro più pesante.
Dieci token sottratti mentre i ricercatori rintracciano il denaro
Inizialmente, il furto segnalato riguardava cinque criptovalute distinte: EDGEN, ZC, PEPECOIN, LO0P e PAAL. Un successivo aggiornamento da parte di UNCX ha portato il conteggio a dieci token. Questo ci porta al vero nocciolo della questione. L’autore dell’attacco non si limitava semplicemente a prelevare denaro da un conto da lui controllato. I calcoli errati delle quote avrebbero permesso alla posizione di un partecipante di accedere ad asset appartenenti ad altri. Per una piattaforma il cui business ruota attorno alla prevenzione di prelievi prematuri di token, si tratta di una situazione particolarmente scomoda.
UNCX interviene per contenere i danni
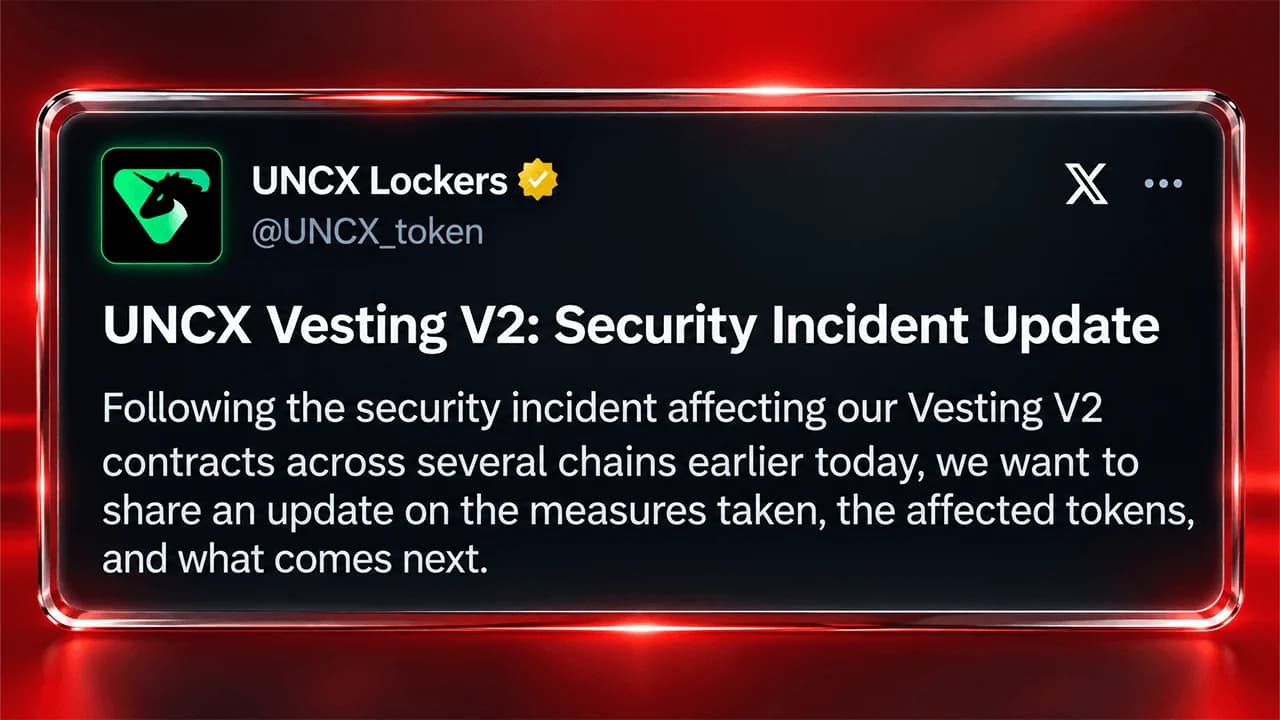
UNCX ha riconosciuto l’incidente su X e ha impedito l’ingresso di nuove posizioni in fase di maturazione nel contratto interessato, mentre il suo team esaminava le transazioni e valutava il danno. La piattaforma ha inoltre stabilito commissioni fisse pari a 100 ETH, o l’equivalente, su tutti i contratti in fase di maturazione, creando un ulteriore ostacolo alle normali attività mentre l’indagine procedeva.
Nel suo ultimo aggiornamento, pubblicato mercoledì alle 19:00 ora della costa orientale, UNCX ha confermato che l’exploit ha interessato dieci token su quattro blockchain, tra cui Ethereum, Base, BNB Chain e Robinhood Chain. L’azienda ha aumentato le commissioni fisse a oltre 1.000 ETH per blocco, ha portato le commissioni sui token al 5% e ha disattivato i metodi utilizzati per aggirare tali addebiti.
UNCX ha sottolineato che i propri "liquidity locker" e i contratti di vesting preesistenti non sono stati interessati. Nel frattempo, l’azienda sta collaborando con le forze dell’ordine e SEAL 911 per indagare sulla violazione.
I fondi rubati rimangono introvabili mentre iniziano le operazioni di recupero
UNCX ha dichiarato che né l’autore originale dell’attacco né gli imitatori hanno restituito alcun fondo rubato. La piattaforma sta contattando i progetti coinvolti, sconsigliando il trading dei token interessati nei pool coinvolti e preparando un rapporto completo sull’incidente con i risultati finanziari e una proposta di piano di recupero.
Per ora, l’entità definitiva delle perdite rimane incerta e gli autori dell’attacco detengono ancora le risorse sottratte.
Il procuratore distrettuale di Brooklyn e l’FBI hanno dichiarato di aver smantellato 241 siti web dediti a truffe nel settore delle criptovalute e 112 server collegati a frodi che hanno sottratto milioni agli americani.
Leggi ora: Procuratore Brooklyn e FBI smantellano maxi truffa crypto internazionale

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.