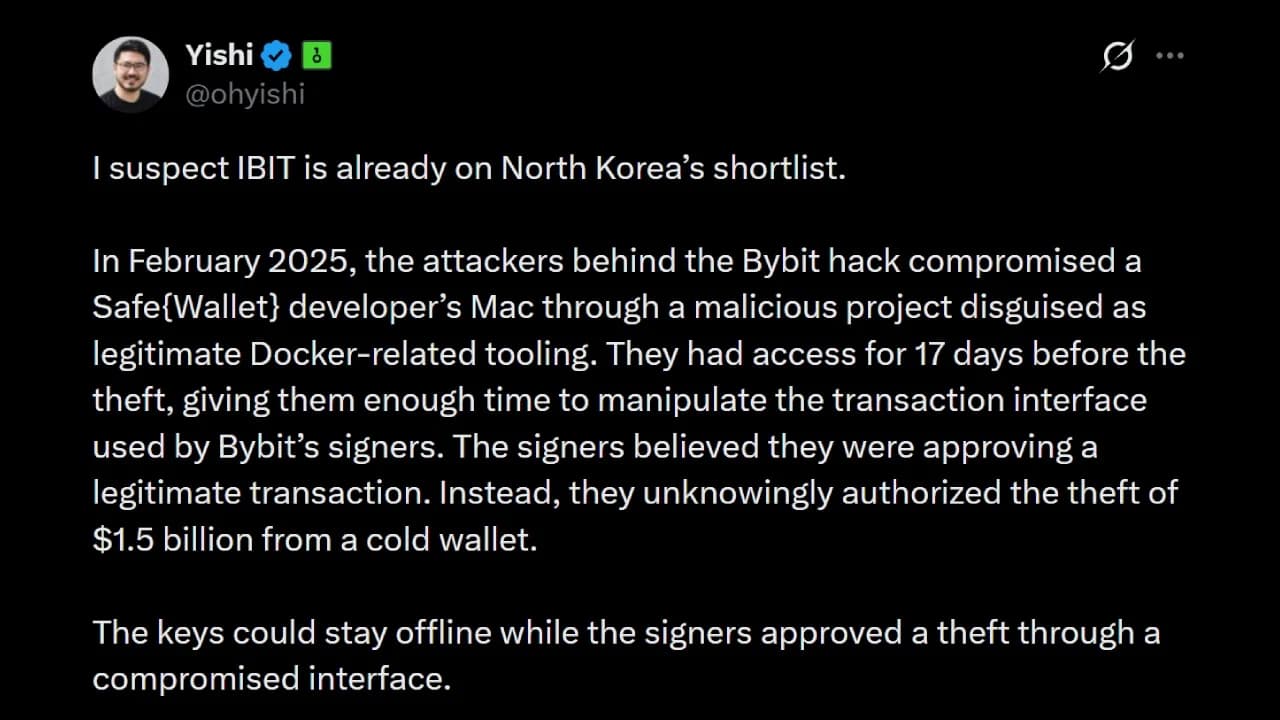
Yishi Wang, fondatore e amministratore delegato dell’azienda produttrice di portafogli hardware OneKey, ha ipotizzato che gli hacker nordcoreani potrebbero avere nel mirino un altro obiettivo importante dopo l’attacco a Binance: l’IBIT di BlackRock, il più grande ETF su bitcoin al mondo, che detiene quasi 63 miliardi di dollari in BTC e che ha Coinbase come unico custode.
CEO OneKey: hacker prenderanno di mira l'ETF Bitcoin di BlackRock
SCRITTO DA
CONDIVIDI
Punti chiave
- Il CEO di OneKey avverte che l’IBIT di BlackRock potrebbe essere il prossimo obiettivo di un attacco informatico nordcoreano nel settore delle criptovalute dopo la violazione di Binance.
- Il fatto che l’IBIT si affidi esclusivamente a Coinbase crea un unico punto di vulnerabilità per il suo enorme patrimonio in Bitcoin, pari a 63 miliardi di dollari.
- A differenza delle stablecoin, i BTC rubati non possono essere congelati e la copertura assicurativa limitata rende vulnerabili i detentori dell’ETF.
L’IBIT di BlackRock nella lista degli obiettivi degli hacker nordcoreani, afferma il fondatore di OneKey
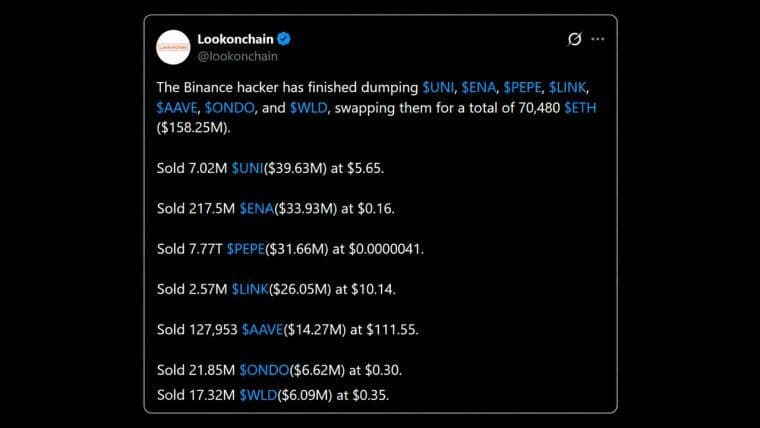
Mentre il settore delle criptovalute si sta ancora riprendendo dall’attacco hacker da 6,3 miliardi di dollari sferrato giovedì contro Binance, il più grande exchange di criptovalute, i leader del settore ipotizzano quale entità sarà il prossimo obiettivo degli hacker nordcoreani.
Yishi Wang, fondatore e CEO di OneKey, una società di portafogli hardware open-source con sede a Hong Kong, ritiene che l’iShares Bitcoin Trust (IBIT) di BlackRock — il più grande fondo negoziato in borsa (ETF) al mondo dedicato al bitcoin — potrebbe essere il prossimo obiettivo di questi attori malintenzionati.
Sui social media, Wang ha sottolineato che, in quanto fondo più grande nel suo genere, l’IBIT detiene 815.000 BTC, per un valore di quasi 63 miliardi di dollari, diventando così un obiettivo di grande rilievo per gli autori delle minacce. Il fondo ha Coinbase come unico custode, cosa che Wang definisce una concentrazione straordinaria per una singola entità.
«Indipendentemente da quanto sia grande o ben finanziato quel fornitore, un guasto critico nella sua infrastruttura di sicurezza potrebbe mettere a rischio l’intero fondo», ha dichiarato.
Wang ha sottolineato che se l’IBIT dovesse subire un attacco simile a quello subito da Binance giovedì, ciò comporterebbe la perdita del 9,5% del patrimonio del fondo, causando perdite che, alle attuali valutazioni, potrebbero tradursi in un costo per azionista pari a 4 dollari.
A peggiorare le cose, un attacco a IBIT comprometterebbe solo i BTC, che non possono essere bloccati da emittenti centralizzati. Poco dopo l’attacco hacker a Binance, Circle e Tether hanno congelato collettivamente oltre 2,3 miliardi di dollari in stablecoin sottratte, proteggendo l’azienda da ulteriori perdite.
Inoltre, mentre Coinbase ha reso nota una copertura assicurativa contro i reati pari a 320 milioni di dollari, Wang ha affermato che tale importo è ripartito tra i suoi clienti, con accordi di custodia che limitano le responsabilità a 100 milioni di dollari per ogni indirizzo di cold storage. Se dovesse verificarsi un attacco di grande portata, sarebbero i detentori di IBIT a subire il peso maggiore della perdita.
Sebbene gli ETF su Bitcoin siano convenienti per le istituzioni e i privati che non vogliono farsi carico dell’onere dell’autocustodia, non rappresentano una soluzione definitiva al problema della vulnerabilità degli asset digitali.
«Più questi pool diventano grandi, più risultano attraenti per gli aggressori. Una violazione in qualsiasi punto critico potrebbe avere conseguenze che vanno ben oltre una singola istituzione», ha valutato Wang, poiché anche le configurazioni più sofisticate dipenderanno da diversi fattori che potrebbero risultare vulnerabili.
«Non esistono soluzioni miracolose in materia di sicurezza, né garanzie permanenti. Rimanete vigili, continuate a verificare e non confondete mai un track record pulito con la prova che siete al sicuro. Modalità bunker», ha concluso, riferendosi al termine coniato di recente dal ricercatore di blockchain Justin Drake.

Le prime indagini condotte da Binance indicano che alla base dell'incidente di sicurezza, con un impatto stimato di 6,3 miliardi di dollari, potrebbe esserci la compromissione del computer portatile di un dipendente. Il
Leggi ora: Binance: primi risultati su attacco da 6,3 miliardi, nessuna fuga dati

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DASergio Goschenko
Sergio è un giornalista di criptovalute con sede in Venezuela, con oltre 2.000 articoli pubblicati, citato in decine di articoli accademici e report.