Binance ha dichiarato che i volumi dei prelievi si stanno stabilizzando dopo aver elaborato 4,649 miliardi di dollari in seguito al riavvio del sistema dopo l’attacco hacker. I depositi hanno compensato in parte i prelievi, lasciando un deflusso netto di circa 3,64 miliardi di dollari mentre l’exchange continuava a ripristinare l’accesso.
Binance elabora prelievi per 4,65 miliardi di dollari su 15 reti dopo hack
SCRITTO DA

CONDIVIDI
Punti chiave
- I deflussi netti hanno rappresentato circa il 2,1% delle attività dichiarate da Binance.
- Tutti i canali di prelievo nella fase iniziale sono stati riaperti entro le 12:36 UTC.
- Un rapporto aggiornato sulla verifica delle riserve era previsto per il 2 novembre.
I volumi dei prelievi si stabilizzano dopo un picco iniziale
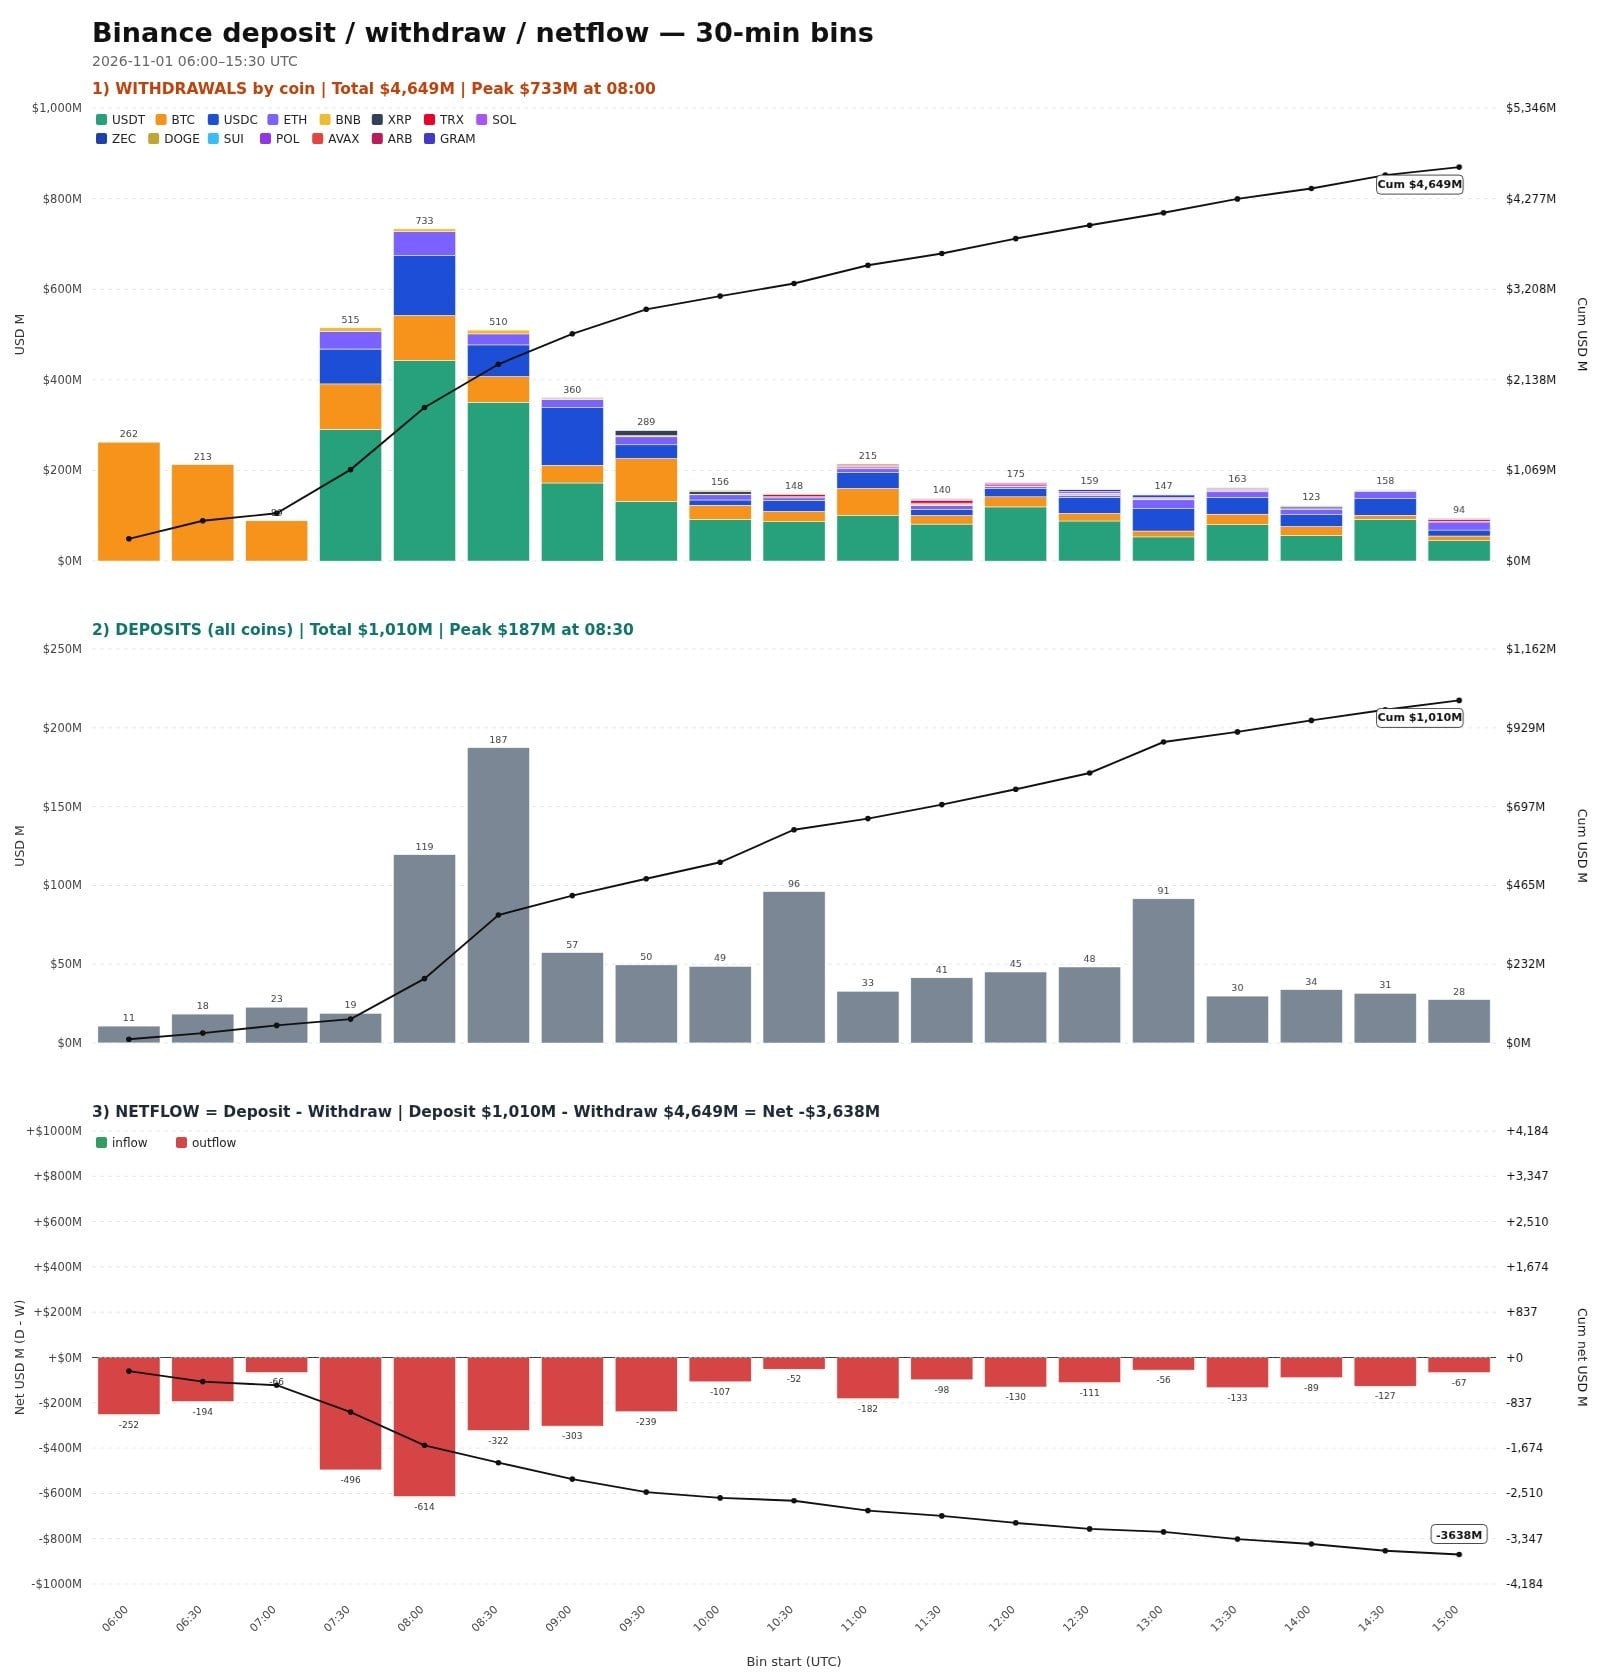
Binance ha elaborato 4,649 miliardi di dollari in prelievi e 1,01 miliardi di dollari in depositi tra le 06:00 e le 15:30 UTC del 1° novembre, in seguito alla ripresa dei prelievi dopo l’attacco hacker da 6,3 miliardi di dollari. Nel suo aggiornamento su prelievi e depositi, l’exchange ha dichiarato che i volumi dei prelievi erano diminuiti e si stavano stabilizzando dopo un picco iniziale. I deflussi netti ammontavano a circa 3,64 miliardi di dollari, pari al 2,1% del patrimonio gestito dichiarato. L’exchange di criptovalute ha dichiarato:
"Binance ha iniziato a ripristinare i prelievi in fasi a partire dalle ore 06:00 UTC del 1° novembre 2026. Alle ore 12:36 UTC, i prelievi erano ripresi per tutte le 15 reti e tutte le attività nella fase iniziale."
Il confronto si è basato su un patrimonio gestito pari a 171 miliardi di dollari, ricavato dai dati relativi alla prova delle riserve (proof-of-reserves) del 28 ottobre. Il precedente piano di ripristino prevedeva controlli di sicurezza e verifiche prima della ripresa dei prelievi, mentre i depositi rimanevano operativi. L’exchange ha continuato a testare reti e asset al di fuori della fase iniziale.
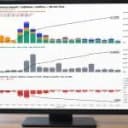
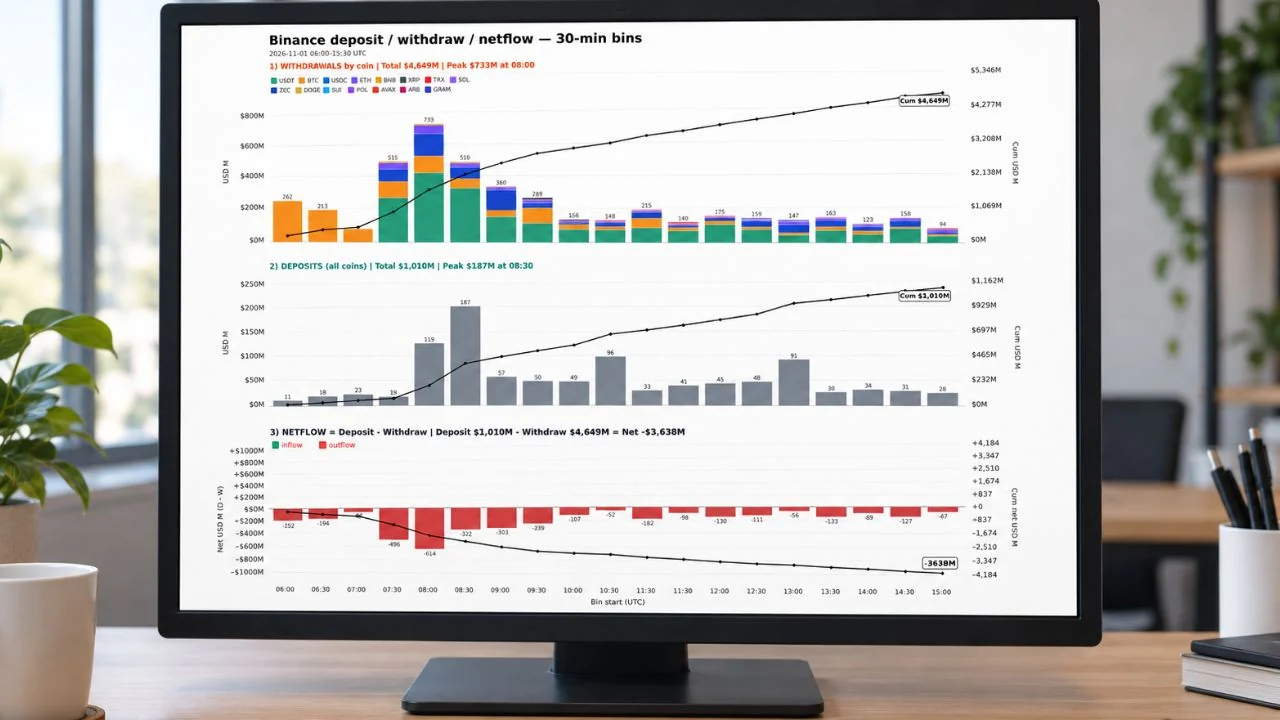
I tre grafici sottostanti tracciano i prelievi, i depositi e i flussi netti a intervalli di 30 minuti. Il grafico in alto suddivide i prelievi per criptovaluta, mostrando un picco di 733 milioni di dollari nell’intervallo che inizia alle 08:00 UTC; il grafico centrale mostra i depositi che raggiungono un picco di 187 milioni di dollari alle 08:30 UTC. Il grafico in basso sottrae i prelievi dai depositi; le barre rosse indicano i deflussi netti in ogni intervallo, mentre le linee nere su tutti e tre i pannelli tracciano i totali cumulativi.
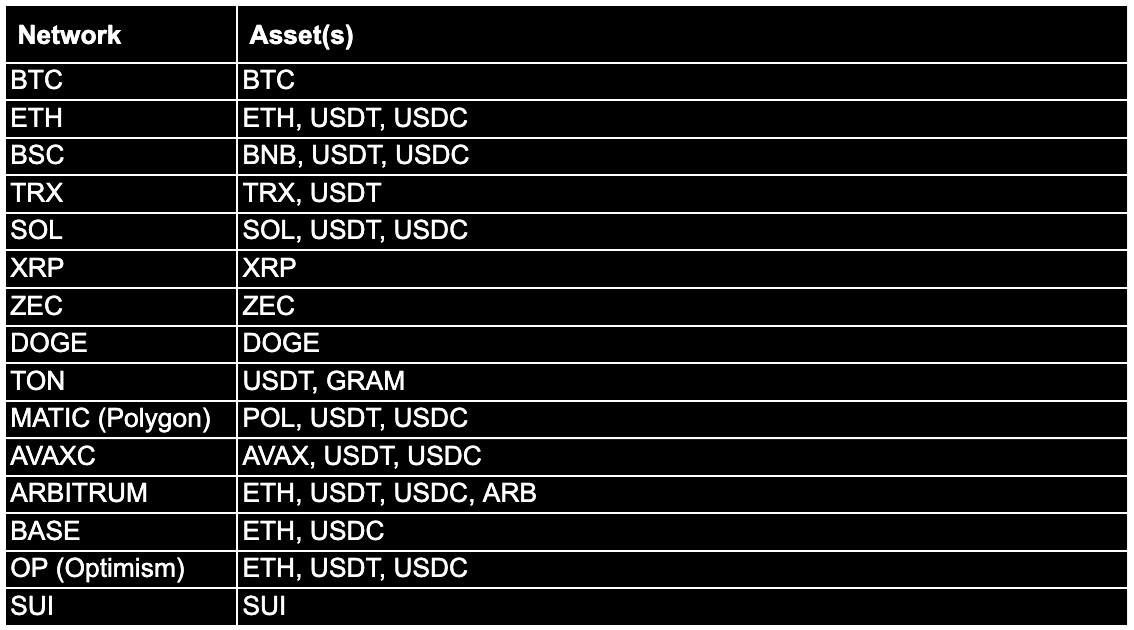
I percorsi ripristinati coprono 15 reti
La disponibilità dipende dalla coppia di asset e rete: la criptovaluta oggetto del prelievo e la blockchain su cui avviene il trasferimento. Lo stato dei depositi e dei prelievi di Binance consente ai clienti di verificare il percorso scelto. Le opzioni ripristinate includevano BTC su Bitcoin, XRP su XRP Ledger, DOGE su Dogecoin, ETH, USDT e USDC su Ethereum, e BNB, USDT e USDC su BNB Smart Chain.
Base, Optimism e Arbitrum sono reti di scalabilità di Ethereum progettate per elaborare le transazioni a costi inferiori. I prelievi su Base riguardavano ETH e USDC, mentre Optimism supportava ETH, USDT e USDC; Arbitrum includeva anche ARB. L’elenco delle risorse e delle reti ripristinate comprendeva anche SOL, USDT e USDC su Solana, ZEC su Zcash, USDT e GRAM su TON e SUI su Sui.
Tron, Polygon e Avalanche C-Chain supportano i trasferimenti dei propri token e di altre criptovalute. I prelievi ripristinati includevano TRX e USDT su Tron, POL, USDT e USDC su Polygon, e AVAX, USDT e USDC su Avalanche C-Chain. Gli utenti potevano inoltre riprendere i trasferimenti di bitcoin verso indirizzi esterni, con Binance che avvertiva che l’elevato traffico avrebbe potuto causare ritardi temporanei nell’elaborazione.
La sostituzione degli asset raggiunge il 95%
Il ripristino è aumentato dal livello del 90% comunicato in precedenza a circa il 95% dell’importo interessato. Tale cifra misurava il ripristino delle risorse interessate utilizzando le risorse aziendali, piuttosto che i fondi rubati restituiti dagli autori dell’attacco. Gli acquisti sono proseguiti attraverso i canali di mercato e over-the-counter per reperire i token rimanenti meno liquidi.
Il quarto aggiornamento sul recupero dell’exchange ha riportato che i saldi di BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD e ZEC sono stati interamente coperti. Una nuova istantanea delle riserve è stata acquisita alle 00:00 UTC del 31 ottobre, con un rapporto aggiornato previsto per il 2 novembre. Era in corso la generazione della prova a conoscenza zero, che verifica i calcoli delle riserve senza rivelare i saldi dei singoli clienti.
Separatamente, il 31 ottobre l’FBI (Federal Bureau of Investigation) ha attribuito il furto alla Corea del Nord. L’agenzia lo ha collegato a “TraderTraitor”, il nome con cui ha identificato l’attività informatica nordcoreana coinvolta, e ha osservato che gli asset rubati venivano convertiti principalmente in ether. Binance si è impegnata a pubblicare un rapporto post-incidente una volta conclusa la propria indagine.

Binance ha individuato ulteriori punti di vulnerabilità, controlli di approvazione aggirati e tattiche volte alla distruzione delle prove nell'attacco hacker da 6,3 miliardi di dollari avvenuto giovedì.
Leggi ora: CEO Binance: nuove scoperte sull’hackeraggio da 6,3 miliardi$

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAKevin Helms
Kevin Helms è un giornalista di criptovalute specializzato in Bitcoin, regolamentazione della blockchain e mercati globali degli asset digitali.