LNbits, il portafoglio e la piattaforma di pagamenti open source basata sulla rete Lightning, ha emesso un avviso di chiusura d’emergenza domenica 8 novembre 2026, a seguito di numerose segnalazioni di violazioni della sicurezza. Agli operatori è stato chiesto di mettere immediatamente fuori servizio i propri server, mentre gli sviluppatori preparavano patch critiche per contrastare gli attacchi in corso.
Allarme sicurezza su Lightning Network: server LNbits offline
SCRITTO DA

CONDIVIDI
Punti chiave
- LNbits ha esortato tutti gli operatori dei server a spegnere immediatamente i propri sistemi a seguito di un’ondata di attacchi segnalati l’8 novembre.
- Un gestore di Bittipbot ha segnalato la perdita di 2.285.545 satoshi dopo che gli aggressori hanno creato account non autorizzati.
- Gli sviluppatori prevedono il rilascio delle patch di sicurezza entro 24-48 ore, mentre il servizio ospitato da LNbits rimane sospeso.
LNbits lancia l’allarme mentre si susseguono gli attacchi alla Lightning Network
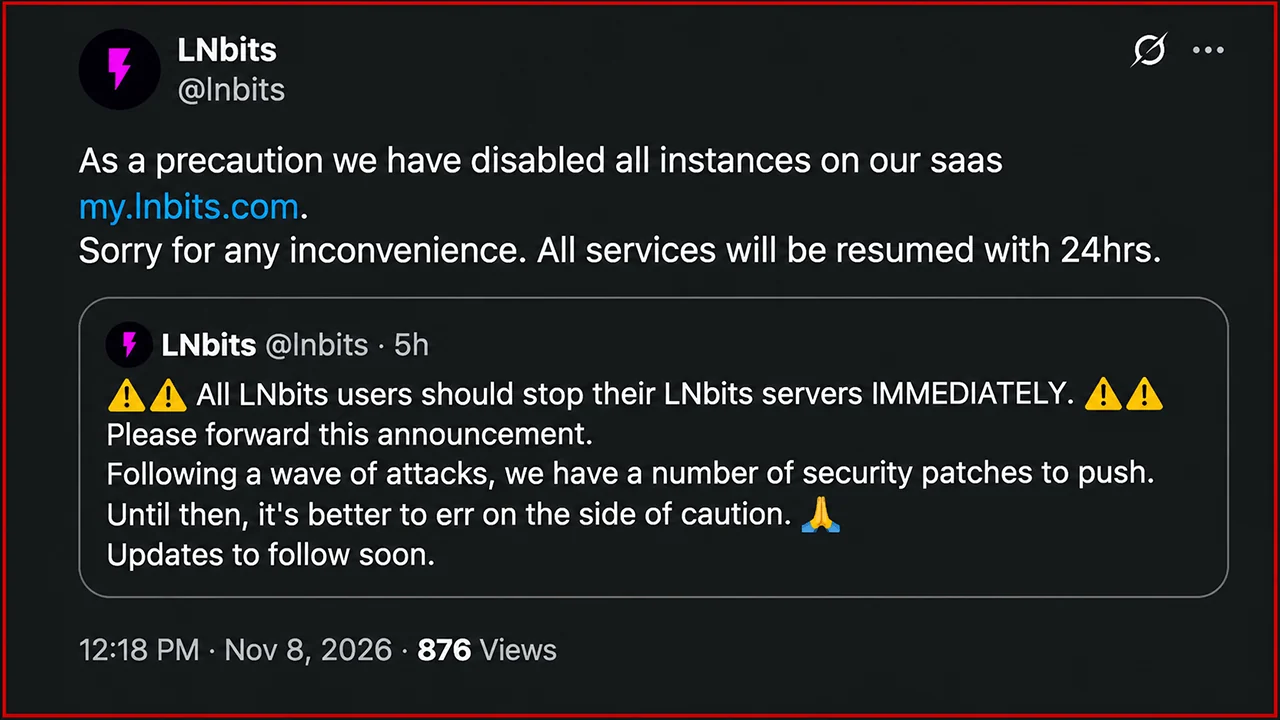
L’avviso di sicurezza è arrivato alle 13:56 UTC circa dell’8 novembre, quando LNbits ha pubblicato un annuncio insolitamente urgente tramite il proprio account X ufficiale. Anziché consigliare agli operatori di installare un aggiornamento quando fosse stato loro comodo, gli sviluppatori hanno chiesto lo spegnimento immediato di tutte le istanze in esecuzione. L’account X di LNbits ha dichiarato:
“Tutti gli utenti di LNbits devono arrestare IMMEDIATAMENTE i propri server LNbits. Vi preghiamo di inoltrare questo annuncio. A seguito di un’ondata di attacchi, abbiamo una serie di patch di sicurezza da distribuire. Fino ad allora, è meglio peccare per eccesso di cautela. Gli aggiornamenti seguiranno a breve.”
Ben Arc, uno dei principali collaboratori del progetto, ha ribadito la direttiva, spiegando che gli sviluppatori prevedono che le patch saranno disponibili entro 24-48 ore. Ha inoltre incoraggiato i membri della comunità a diffondere l’avviso a chiunque gestisca infrastrutture LNbits.
Il problema era emerso già in precedenza. Intorno alle 12:33 UTC, LNbits aveva consigliato agli operatori che utilizzavano la sua estensione Paywall di disattivare immediatamente la funzionalità mentre gli sviluppatori indagavano su una potenziale vulnerabilità. Il successivo avviso di spegnimento a livello di sistema suggeriva che i problemi di sicurezza andassero oltre una singola estensione.
LNbits ha inoltre sospeso le istanze in esecuzione tramite il proprio servizio ospitato, my.lnbits.com, con gli sviluppatori che hanno indicato che le operazioni avrebbero potuto riprendere entro 24 ore una volta implementate le correzioni necessarie.
Gli hacker prosciugano i fondi Lightning mentre l’operatore promette il rimborso
Un incidente documentato ha coinvolto l’operatore olandese Kevin Ravensberg, la cui istanza LNbits supporta Bittipbot, un servizio di mance basato su Telegram.
Secondo Ravensberg, gli hacker hanno creato nuovi account e prelevato 2.285.545 satoshi tra le 9:22 e le 14:00 UTC dell’8 novembre. L’importo sottratto equivale a circa 0,02285545 BTC. Ravensberg si è impegnato a rimborsare personalmente gli utenti di Bittipbot coinvolti, sebbene l’accesso ai fondi rimarrà limitato fino a quando gli sviluppatori non avranno risolto le vulnerabilità. La sequenza di eventi segnalata solleva interrogativi inquietanti sui meccanismi di gestione degli account e di autorizzazione di LNbits. Tuttavia, gli investigatori non hanno ancora individuato pubblicamente l’esatto exploit responsabile dei prelievi non autorizzati.
LNbits opera come un sistema di pagamento modulare collegato a fonti di finanziamento Lightning, tra cui LND e Core Lightning. La sua architettura supporta portafogli separati, interfacce di programmazione delle applicazioni, terminali di pagamento, servizi di mance e numerose estensioni opzionali. Tale flessibilità introduce anche ulteriori componenti software che richiedono un controllo di sicurezza, in particolare quando le installazioni sono accessibili tramite la rete Internet pubblica.
I problemi di sicurezza della rete Lightning vanno oltre LNbits
L’emergenza fa seguito a un anno difficile per l’infrastruttura della rete Lightning, con gli sviluppatori alle prese con vulnerabilità in diverse implementazioni di rilievo, tra cui Core Lightning, Lightning Development Kit (LDK) ed Eclair. Ad agosto, i manutentori di Core Lightning hanno dovuto affrontare numerose segnalazioni di vulnerabilità individuate tramite intelligenza artificiale, molte delle quali hanno messo in luce reali problemi di sicurezza. Gli sviluppatori hanno raccomandato precauzioni d’emergenza mentre preparavano le correzioni e, secondo quanto riferito, circa il 22% dei nodi di Core Lightning è andato offline durante l’interruzione. Settembre e ottobre hanno portato ulteriori rilasci di sicurezza che affrontavano attacchi denial-of-service, vulnerabilità nella chiusura dei canali, problemi nella firma delle transazioni e potenziali perdite di fondi.
Gli sviluppatori di LDK hanno corretto una vulnerabilità di riconnessione particolarmente preoccupante che poteva indurre i nodi interessati a firmare transazioni di impegno in conflitto. Core Lightning, nel frattempo, ha rilasciato aggiornamenti successivi per risolvere problemi di esaurimento della memoria, vulnerabilità nella gestione dei canali e altri difetti di sicurezza.
LNbits era già stato sottoposto a un controllo di sicurezza all’inizio del 2026. Una revisione esterna condotta da V12 aveva individuato un bypass della cache di autenticazione e una vulnerabilità nell’integrazione con PayPal, entrambi corretti, secondo quanto riferito, nella versione 1.6.0. Al momento non è stato stabilito alcun collegamento tra quei difetti precedentemente corretti e gli attacchi di domenica.
Gli operatori Lightning possono riprendere il servizio in sicurezza?
Per ora, gli operatori di LNbits devono seguire una semplice istruzione: mantenere offline l’infrastruttura interessata fino a quando gli sviluppatori non rilasceranno e verificheranno le patch di sicurezza necessarie. La priorità immediata del progetto è contenere ulteriori prelievi non autorizzati, identificare i componenti compromessi e ripristinare i servizi senza esporre ulteriori fondi.
La preoccupazione più ampia va oltre la singola piattaforma di portafoglio. Le applicazioni Lightning combinano spesso infrastrutture di pagamento, sistemi di autenticazione ed estensioni di terze parti, il che significa che le vulnerabilità al di fuori del protocollo di pagamento sottostante possono comunque esporre gli utenti a perdite finanziarie. L’emergenza di domenica evidenzia una distinzione persistente nella sicurezza delle criptovalute: una rete di pagamento funzionante non garantisce la sicurezza di ogni applicazione costruita su di essa. Per LNbits, ripristinare il servizio potrebbe rivelarsi più semplice che stabilire con precisione in che modo gli aggressori abbiano violato le sue difese. Inoltre, secondo le statistiche di newhedge.io, dalla fine di luglio la rete Lightning ha perso oltre 1.100 BTC in termini di capacità, tornando ai livelli registrati l’ultima volta a metà del 2022.
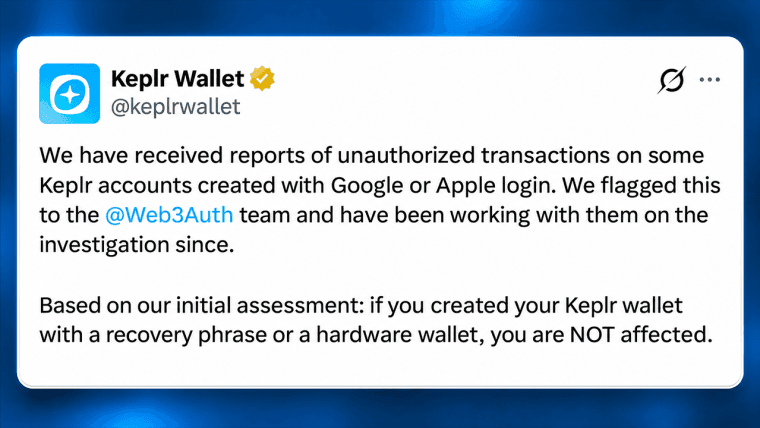
Keplr sospende gli accessi tramite Google e Apple dopo che una falla di sicurezza di Web3Auth ha provocato trasferimenti per un valore di 6 milioni di dollari e recuperi d’emergenza dei portafogli.
Leggi ora: Violazione Keplr Wallet: trasferimenti per 6 milioni su Cosmos

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.