Una nuova coalizione composta da nove organizzazioni del settore blockchain sta affrontando un problema che, a lungo termine, potrebbe mettere a rischio circa 6,4 milioni di bitcoin, compresi circa 1,1 milioni di BTC attribuiti a Satoshi Nakamoto. Lanciata questa settimana, la Quantum Alliance intende stabilire standard di sicurezza comuni prima che potenti computer quantistici possano violare le firme digitali che proteggono i portafogli di criptovalute. La minaccia non è ancora una realtà, ma prepararsi ad affrontarla potrebbe richiedere anni.
Nove gruppi blockchain si uniscono, minaccia quantistica sul Bitcoin
SCRITTO DA

CONDIVIDI
Punti chiave
- La Quantum Alliance è stata lanciata il 15 ottobre con nove organizzazioni impegnate nella definizione di standard di sicurezza condivisi.
- Circa 6,4 milioni di BTC, comprese le monete dell’era di Satoshi, potrebbero essere esposte a futuri attacchi quantistici.
- L’ostacolo maggiore per Bitcoin è l’aggiornamento dei portafogli e la protezione delle monete i cui proprietari non possono più spostarle.
Nove organizzazioni blockchain si uniscono mentre incombe la minaccia quantistica
Quasi un terzo dell’offerta di Bitcoin potrebbe alla fine diventare vulnerabile ai computer quantistici, e una nuova coalizione del settore vuole anticipare la minaccia. La Quantum Alliance, lanciata il 15 ottobre a Lisbona, riunisce nove organizzazioni del settore blockchain per stabilire standard comuni per la protezione delle reti di criptovalute, dei portafogli e delle infrastrutture.
I suoi fondatori stimano che circa 6,4 milioni di BTC, comprese le monete associate al creatore di Bitcoin Satoshi Nakamoto, abbiano già esposto le chiavi pubbliche che macchine quantistiche sufficientemente potenti potrebbero sfruttare. C’è però un importante intoppo: nessuno ha ancora costruito un computer quantistico in grado di sferrare un attacco del genere.
Perché 6,4 milioni di Bitcoin sono nel mirino
Il problema risiede nel modo in cui Bitcoin tutela la proprietà. I portafogli Bitcoin utilizzano firme digitali per dimostrare che qualcuno ha l’autorizzazione a spendere le proprie monete. Quando determinati portafogli effettuano transazioni, rivelano chiavi pubbliche che rimangono permanentemente visibili sulla blockchain. I computer odierni non sono realisticamente in grado di risalire da quelle chiavi pubbliche alle corrispondenti chiavi private. Tuttavia, computer quantistici sufficientemente avanzati che utilizzano una tecnica matematica chiamata algoritmo di Shor potrebbero potenzialmente violare tale protezione. La Quantum Alliance stima che circa 6,04 milioni – 6,4 milioni di BTC siano già esposti a questo rischio, rappresentando all’incirca il 30% dell’offerta totale di Bitcoin. Si stima che 1,1 milioni di BTC associati alle prime partecipazioni di Satoshi Nakamoto rientrino nella più ampia discussione sulle monete potenzialmente vulnerabili. Ciò non significa che chiunque possa rubare quei fondi oggi. Il pericolo dipende dal fatto che i computer quantistici diventino abbastanza potenti e affidabili da violare la crittografia.
La ricerca di Google accelera il conto alla rovescia quantistico
La tensione sale mentre i ricercatori continuano a rivedere le stime della potenza di calcolo necessaria per minacciare Bitcoin. Giovedì, Google Quantum AI ha rivelato una svolta ottenuta utilizzando il proprio processore quantistico Willow, dimostrando una tecnica chiamata “coltivazione dello stato magico” che ha ridotto gli errori di un fattore 40. I ricercatori hanno inoltre raggiunto un’accuratezza del 99,99% in stati quantistici specializzati, essenziali per la costruzione di computer quantistici potenti e affidabili. Questi risultati segnano un ulteriore passo avanti verso macchine in grado, a lungo termine, di minacciare la sicurezza crittografica di Bitcoin.
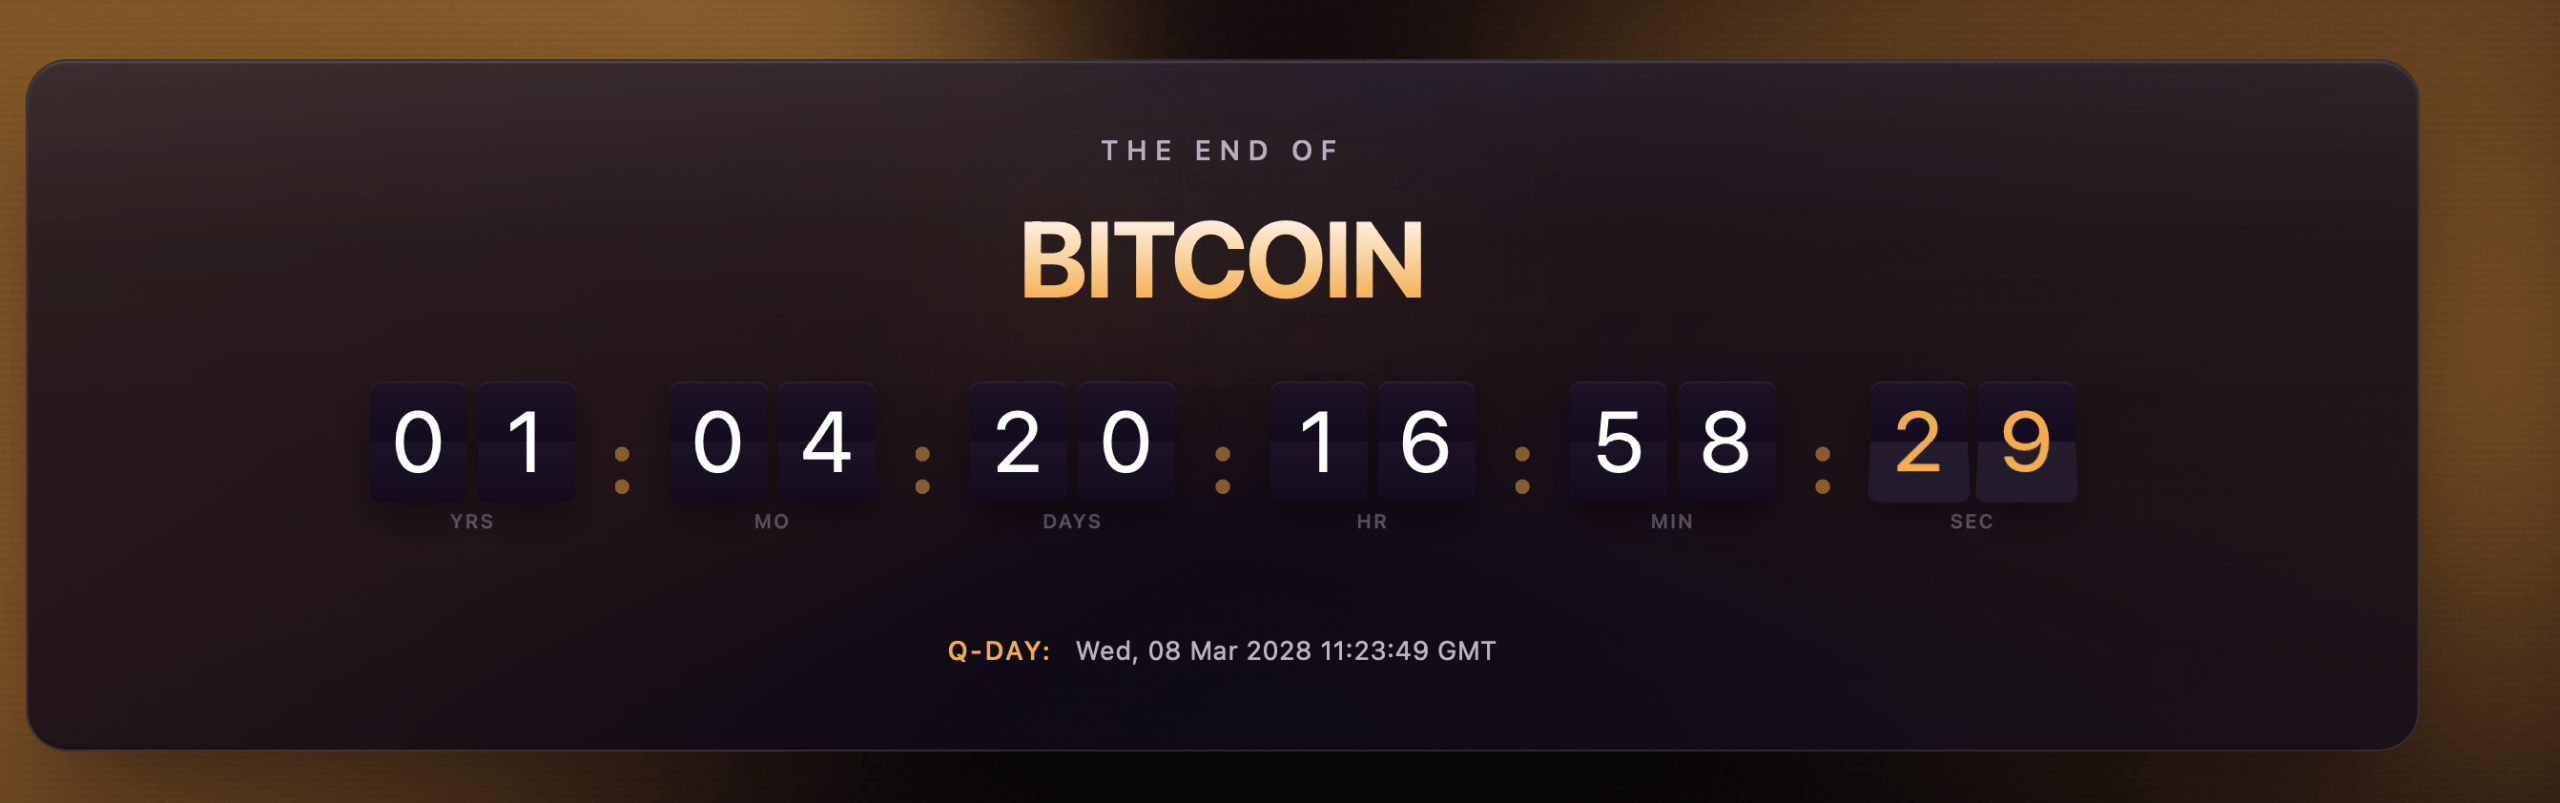
I collaboratori della Quantum Alliance hanno inoltre sviluppato un «Quantum Doom Clock» che indica marzo 2028 come una delle prime finestre temporali possibili in cui una macchina potrebbe essere in grado di violare le protezioni esistenti.
L’orologio monitora la rapidità con cui i computer quantistici stanno migliorando, misurandone i qubit, le unità di base della potenza di calcolo quantistico. I ricercatori analizzano la crescita passata, identificano le macchine più potenti e utilizzano tali informazioni per stimare quando i computer potrebbero raggiungere i circa 856.000 qubit fisici che il loro modello ritiene necessari per violare l’attuale sicurezza delle criptovalute.
Tale data non rappresenta una previsione di un attacco inevitabile. Altri ricercatori ritengono che il pericolo sia più probabile negli anni ’30 del 2000. Tuttavia, preparare un’intera rete di criptovalute alle nuove tecnologie di sicurezza non è semplice come aggiornare una password.
Nove organizzazioni alla ricerca di standard di sicurezza comuni
La Quantum Alliance comprende collaboratori provenienti da Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault e Hacken. Anziché creare un’altra blockchain, il gruppo intende stabilire standard accessibili al pubblico per valutare se le reti esistenti siano preparate ad affrontare attacchi quantistici. Il suo lavoro copre quattro aree, tra cui il trasferimento dei fondi esistenti verso una crittografia più sicura, la valutazione delle tecnologie per la privacy, la protezione dei portafogli e la garanzia che gli strumenti di sicurezza funzionino su diverse blockchain. Christopher Smith, fondatore e CEO di Quantus, ha spiegato l’ambizione del progetto. «In futuro, la “crittografia post-quantistica” sarà semplicemente chiamata “crittografia” e tutto il resto finirà in un museo», ha osservato Smith. Il gruppo prende spunto dall’Internet Engineering Task Force, dove le proposte tecniche vengono sviluppate in modo aperto anziché essere dettate da una singola azienda.
Il problema più difficile potrebbe essere il Bitcoin che nessuno può spostare
Anche se il Bitcoin adottasse una crittografia più robusta, alcune monete potrebbero rimanere esposte. I fondi detenuti in portafogli dimenticati, account smarriti o indirizzi i cui proprietari non effettuano mai aggiornamenti rappresentano una questione complessa. Nessuno può semplicemente ordinare a ogni possessore di Bitcoin di spostare il proprio denaro. E il problema va oltre il Bitcoin. Anche i sistemi di stablecoin, i ponti blockchain e altre infrastrutture di criptovaluta si basano su protezioni crittografiche che i futuri computer quantistici potrebbero superare.
L’Alleanza mira a pubblicare test comuni e linee guida per la migrazione, piuttosto che dettare come le singole reti debbano reagire. Per ora, l’incubo quantistico del settore rimane teorico. La domanda più difficile è se milioni di Bitcoin possano essere protetti prima che la situazione cambi.
Google ha annunciato un importante passo avanti nel campo dell'informatica quantistica, che potrebbe rendere ancora più imminente la minaccia alla crittografia del bitcoin.
Leggi ora: Google annuncia svolta “magica” in fisica quantistica, minaccia Q-Day Bitcoin

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.